WordPress gehackt — was jetzt zu tun ist.
Fremde Weiterleitungen, Spam-Mails von deiner Domain, eine rote Google-Warnung, unbekannte Admin-Nutzer: Ein Hack ist unangenehm, aber lösbar — wenn man ihn richtig angeht. Hier stehen die Sofortmaßnahmen, wie eine saubere Bereinigung abläuft und was danach anders sein muss.
Sofort: Passwörter ändern, Website vorübergehend sperren, nichts löschen, bevor gesichert ist. Dann: Ursache finden (meist ein veraltetes Plugin, ein schwaches Passwort oder eine offene Datei-Upload-Funktion), alle Schadcode-Stellen entfernen — nicht nur die sichtbaren —, WordPress und Plugins sauber neu aufspielen, Google-Prüfung anstoßen. Danach: Updates, Backups, Zwei-Faktor, Monitoring.
Website down oder gehackt? Schreib mir per WhatsApp oder E-Mail mit Domain und kurzer Beschreibung — ich melde mich in der Regel innerhalb weniger Stunden, auch am Wochenende, wenn es brennt. Zugangsdaten bitte nie in der ersten Nachricht, sondern erst nach Absprache über einen sicheren Weg.
Anzeichen für einen Hack.
- Besucher landen auf fremden Seiten — oft nur mobil oder nur aus der Google-Suche.
- Google zeigt „Diese Website wurde möglicherweise gehackt“ oder eine rote Warnseite.
- Unbekannte Administratoren, geänderte Admin-E-Mail, neue Beiträge in fremder Sprache.
- Spam-Mails, die von deiner Domain verschickt werden, oder Beschwerden des Hosters.
- Fremde Dateien im Hauptordner oder in
wp-content/uploads/mit Endung .php. - Plötzlich langsame Website oder hohe Serverlast.
- Seltsame Suchergebnisse für deine Domain: Medikamente, Glücksspiel, Fremdsprachen.
Sofortmaßnahmen.
- Passwörter ändern: WordPress-Admins, Hosting, FTP, Datenbank, E-Mail — alle, und überall neue, lange Passwörter.
- Zustand sichern: Vollständiges Backup des gehackten Zustands anlegen — für die Analyse. Nichts löschen, bevor gesichert ist.
- Website sperren: Wartungsseite oder Passwortschutz über das Hosting, damit Besucher nicht weiter auf Schadseiten geleitet werden.
- Hoster informieren, wenn Spam versendet wird — sonst sperrt er Domain oder Postfach.
- Nicht „einfach ein Backup einspielen“: Wenn der Einbruch älter ist, steckt der Schadcode auch im Backup — und die Lücke bleibt offen.
Wie Hacker in WordPress kommen.
| Einfallstor | Anteil (Erfahrung) | Gegenmaßnahme |
|---|---|---|
| Veraltete Plugins und Themes mit bekannter Lücke | Am häufigsten | Updates, Plugin-Audit, verwaiste Plugins entfernen |
| Schwache oder wiederverwendete Passwörter | Sehr häufig | Lange Passwörter, Zwei-Faktor, Login-Begrenzung |
| Offene Upload- und Formularfunktionen | Häufig | Dateitypen beschränken, PHP in Uploads sperren |
| Nulled-Themes und -Plugins (illegale Kopien) | Regelmäßig | Nur Originalquellen verwenden |
| Andere Website auf demselben Hosting-Konto | Regelmäßig | Konten trennen, alte Installationen löschen |
| Veraltete PHP-Version oder Serverlücke | Seltener | Aktuelle PHP-Version, seriöser Hoster |
Wichtig: Die Ursache muss gefunden werden. Eine Bereinigung ohne geschlossene Lücke hält oft nur Tage.
Die Bereinigung Schritt für Schritt.
- Analyse: Logs des Servers, geänderte Dateien nach Datum, unbekannte Nutzer, Cronjobs, geplante Aufgaben in WordPress, Datenbankinhalte (Schadcode steckt oft in Optionen oder Beiträgen).
- WordPress-Kern neu aufspielen: Alle Kerndateien durch frische Originale ersetzen — nur wp-config.php und wp-content bleiben.
- Plugins und Themes neu installieren aus Originalquellen, nicht gepflegte oder unbekannte entfernen.
- wp-content und Uploads prüfen: Jede PHP-Datei dort ist verdächtig; versteckte Backdoors in scheinbar harmlosen Dateien finden.
- Datenbank säubern: Fremde Nutzer, Skripte in Beiträgen und Optionen, manipulierte Site-URL.
- Zugänge erneuern: Sicherheitsschlüssel in wp-config.php neu generieren, alle Sitzungen beenden, Passwörter erneut setzen.
- Lücke schließen und alles aktualisieren.
- Prüfen: Scanner, manuelle Kontrolle, Test aller wichtigen Funktionen.
Google-Warnung und Blacklists.
Nach der Bereinigung in der Search Console unter „Sicherheitsprobleme“ eine Überprüfung beantragen — mit kurzer Beschreibung, was behoben wurde. Die Warnung verschwindet meist innerhalb weniger Tage. Bei Spam-Versand zusätzlich prüfen, ob Domain oder Server-IP auf Sperrlisten stehen, und Entfernung beantragen. Spam-Inhalte, die Google indexiert hat, per Entfernungsantrag loswerden.
Datenschutz: Meldepflicht prüfen.
Wurden personenbezogene Daten kompromittiert — etwa Kundendaten aus einem Shop, Formularen oder Mitgliederbereich —, kann eine Meldepflicht bei der Datenschutzbehörde innerhalb von 72 Stunden bestehen, teils auch eine Information der Betroffenen. Das ist keine Rechtsberatung: Kläre das mit deinem Datenschutzbeauftragten oder Anwalt. Ich liefere dafür die technischen Fakten: Was war betroffen, seit wann, welche Daten.
Dauerhaft absichern.
- Regelmäßige, geprüfte Updates — Wartung.
- Automatische Backups außerhalb des Servers, mehrere Generationen.
- Zwei-Faktor-Anmeldung, Login-Begrenzung, keine Benutzer namens „admin“.
- Minimale Rechte: nur so viele Administratoren wie nötig.
- PHP-Ausführung im Upload-Ordner sperren, Dateibearbeitung im Backend deaktivieren.
- Plugins auf das Nötige reduzieren — Plugin-Audit.
- Monitoring auf Dateiänderungen und Erreichbarkeit.
- Formulare mit Spamschutz — Formular-Spam stoppen.
Kosten und Ablauf.
Eine Hack-Bereinigung inklusive Analyse, Neuaufbau von Kern und Plugins, Datenbankprüfung, Absicherung und Bericht liegt meist bei 400 bis 900 Euro, je nach Umfang der Website und Tiefe des Einbruchs. Shops und stark befallene Seiten können darüber liegen. Du bekommst vorab eine Einschätzung. Ablauf: Kontakt mit Domain und Anzeichen, Zugänge über sicheren Weg, Sicherung, Bereinigung meist innerhalb von ein bis zwei Tagen, Bericht mit Ursache und Empfehlungen.
Ursache finden, Website wieder zum Laufen bringen, kurzer Bericht — meist am selben Tag.
Für Anpassungen, Fehlerbehebung und Beratung nach Aufwand, abgerechnet in 15-Minuten-Schritten.
Updates, Backups, Sicherheitscheck, Monitoring — Kleinigkeiten inklusive.
Orientierungswerte, keine Fixpreise — nach einem kurzen Gespräch bekommst du ein Festpreisangebot.
Wer hilft.
Ich bin Manuel Killert, WordPress-Entwickler aus Quakenbrück. Seit 2020 baue und betreue ich WordPress-Websites — für Handwerksbetriebe, Industrie, Gastronomie, Start-ups und Vereine —, entwickle eigene Plugins und unterrichte WordPress als Dozent an der KW Design Akademie. Das heißt: Ich kenne die typischen Fehler nicht nur aus Foren, sondern aus eigenen Projekten, und ich kann sie so erklären, dass du sie beim nächsten Mal selbst erkennst. Du erreichst mich direkt, ohne Ticketsystem.
Echte Projekte — live ansehen.
WordPress-Websites, die ich gebaut habe oder laufend betreue.
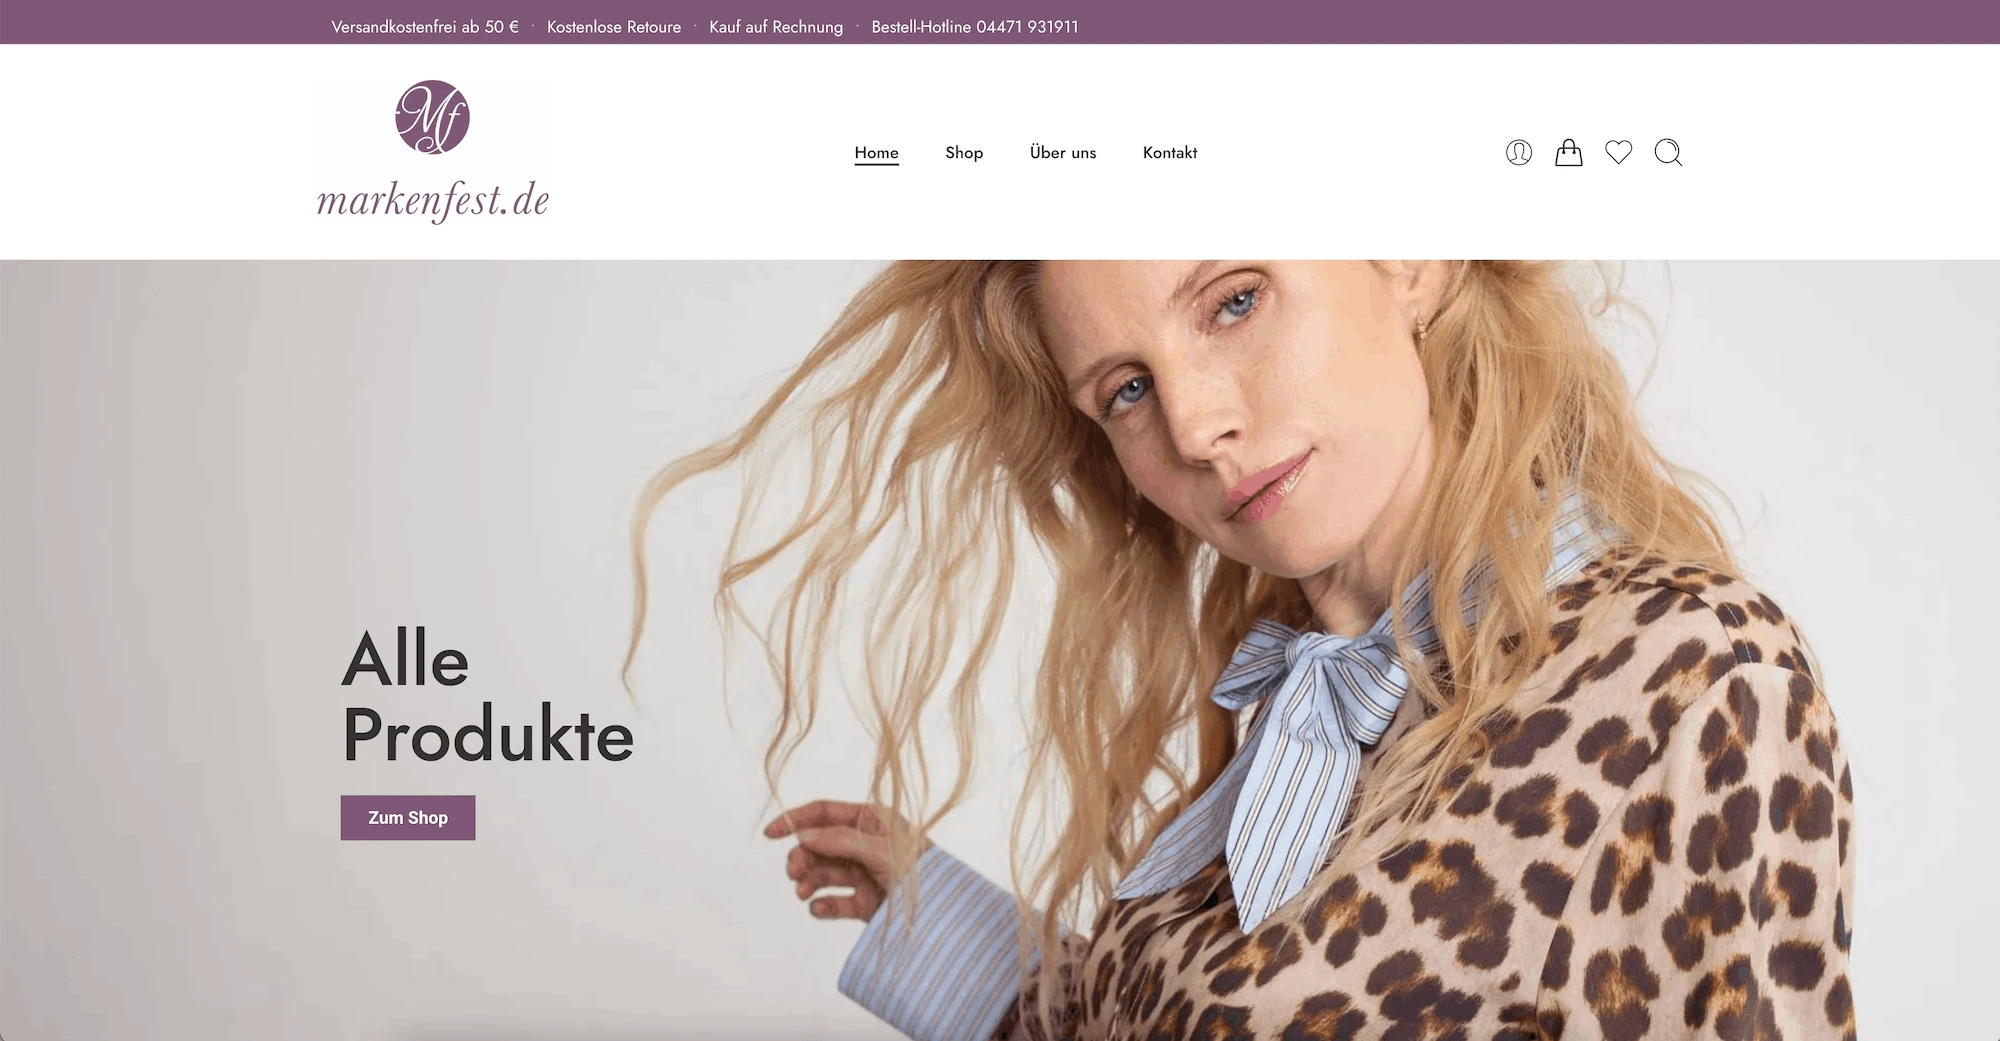
Markenfest
Stärkerer Online-Shop — Webdesign, Content und individuelle Shop-Funktionen.
Website ansehen ↗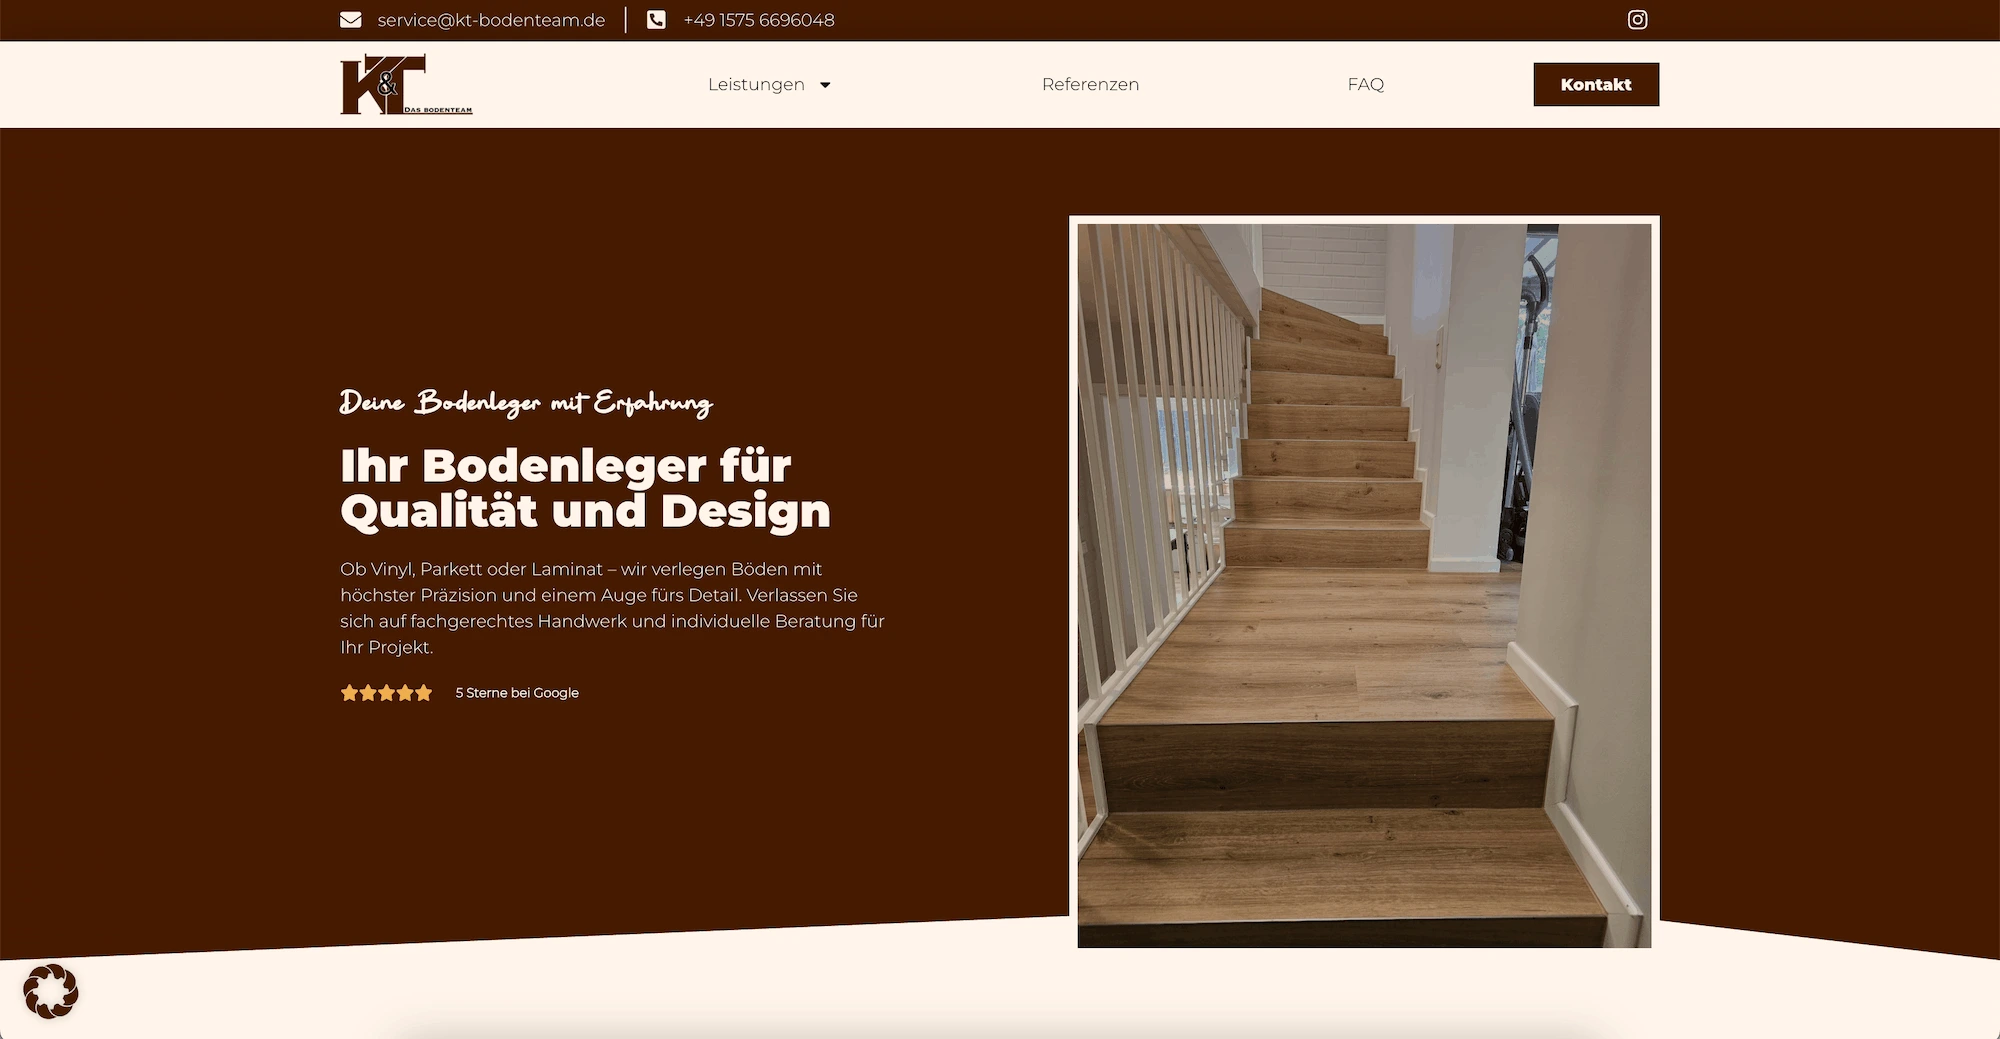
KT Bodenteam
Professioneller Auftritt für einen Bodenleger — Vorher-Nachher-Slider und regionale SEO.
Website ansehen ↗
Potassco Solutions
Klare Website für ein KI-Unternehmen, die komplexe Technologie verständlich macht.
Website ansehen ↗FAQ — WordPress gehackt — was tun?.
Woran erkenne ich, dass meine WordPress-Website gehackt wurde?
An fremden Weiterleitungen, einer Warnung von Google, unbekannten Administratoren, Spam-Mails von der eigenen Domain, fremden PHP-Dateien im Upload-Ordner, plötzlicher Langsamkeit oder seltsamen Suchergebnissen mit Medikamenten, Glücksspiel oder Fremdsprachen.
Was soll ich sofort tun, wenn WordPress gehackt wurde?
Alle Passwörter ändern, den gehackten Zustand für die Analyse sichern, die Website vorübergehend sperren, den Hoster informieren, falls Spam versendet wird, und nicht vorschnell ein Backup einspielen, weil der Schadcode oft schon darin steckt und die Lücke offen bleibt.
Reicht es, ein Backup einzuspielen?
Meist nicht. Liegt der Einbruch länger zurück, enthält auch das Backup Schadcode, und die Sicherheitslücke bleibt bestehen. Eine saubere Bereinigung ersetzt Kern, Plugins und Themes durch Originale, prüft Uploads und Datenbank und schließt die Ursache.
Wie kommen Hacker in WordPress?
Am häufigsten über veraltete Plugins und Themes mit bekannten Lücken, schwache oder wiederverwendete Passwörter, offene Upload- und Formularfunktionen, illegale Kopien von Themes und Plugins sowie andere unsichere Websites auf demselben Hosting-Konto.
Wie bekomme ich die Google-Warnung weg?
Nach der Bereinigung wird in der Google Search Console unter Sicherheitsprobleme eine Überprüfung beantragt, mit einer kurzen Beschreibung der behobenen Ursache. Die Warnung verschwindet meist innerhalb weniger Tage. Indexierte Spam-Inhalte werden per Entfernungsantrag gelöscht.
Muss ich einen Hack melden?
Wenn personenbezogene Daten betroffen sein können, etwa aus Shop, Formularen oder Mitgliederbereich, kann eine Meldepflicht bei der Datenschutzbehörde innerhalb von 72 Stunden bestehen. Das sollte mit einem Datenschutzbeauftragten oder Anwalt geklärt werden; die technischen Fakten dafür liefere ich.
Was kostet eine Hack-Bereinigung?
Meist zwischen 400 und 900 Euro inklusive Analyse, Neuaufbau, Datenbankprüfung, Absicherung und Bericht. Shops und stark befallene Websites können darüber liegen. Vorab gibt es eine Einschätzung.
 Das bin ich – rechts im Bild
Erzähl mir von deiner neuen Website.
Beschreib kurz, was du vorhast — du bekommst eine ehrliche Einschätzung zu Umfang, Zeit und Kosten.
Antwort meist innerhalb von 24 Stunden · hallo@manuelkillert.de