Drupal absichern — das System hilft, wenn man es lässt.
Drupal hat eines der organisiertesten Sicherheitsmodelle unter den verbreiteten Systemen: ein eigenes Sicherheitsteam, koordinierte Meldungen, klare Abdeckungsregeln. Wer das nutzt, hat einen echten Vorteil — wer es ignoriert, verschenkt ihn.
Drei Dinge, die es bei anderen Systemen so nicht gibt: Ein Sicherheitsteam, das Meldungen koordiniert veröffentlicht. Eine klare Abdeckungsregel — nicht jedes beigesteuerte Modul wird betreut, und das steht dran. Und ein Rechtesystem, das fein genug ist, um echte Trennung abzubilden. Der Rest ist Handwerk: aktuell halten, Rechte eng vergeben, Uploads absichern.
Website down oder gehackt? Schreib mir per WhatsApp oder E-Mail mit Domain und kurzer Beschreibung — ich melde mich in der Regel innerhalb weniger Stunden, auch am Wochenende, wenn es brennt. Zugangsdaten bitte nie in der ersten Nachricht, sondern erst nach Absprache über einen sicheren Weg.
Das Sicherheitsmodell.
Drupal hat ein eigenes Sicherheitsteam, das Meldungen entgegennimmt, mit den Betreuern koordiniert und zu festgelegten Zeitpunkten veröffentlicht. Meldungen sind dabei nach Schwere eingestuft, mit nachvollziehbarer Begründung.
Das hat zwei Folgen. Erstens: Du bekommst verlässliche, strukturierte Informationen und kannst planen. Zweitens: Diese Informationen sind öffentlich — und damit auch für Angreifer eine Landkarte. Die Reaktionszeit nach einer Veröffentlichung entscheidet.
Für den Betrieb heißt das: Was innerhalb weniger Tage eingespielt wird, ist kein Problem. Was Wochen offen bleibt, wird eines (Versionsfristen).
Die Abdeckungsregel.
Ein Punkt, der zu wenig bekannt ist und bei der Modulauswahl entscheidend sein sollte: Nicht jedes beigesteuerte Modul wird vom Sicherheitsteam betreut.
Die Abdeckung setzt voraus, dass es eine stabile Fassung gibt und bestimmte Qualitätsanforderungen erfüllt sind. Module ohne Abdeckung sind nicht automatisch schlecht — aber bei ihnen gibt es keine koordinierten Meldungen, und eine Lücke wird nicht zentral kommuniziert.
Praktisch: Prüf bei jedem beigesteuerten Modul, ob es abgedeckt ist. Das steht auf der Projektseite. Für öffentliche Stellen und alles, was personenbezogene Daten verarbeitet, würde ich nicht abgedeckte Module nur mit sehr guter Begründung einsetzen (Module bewerten).
Dasselbe gilt für Entwicklungsfassungen: Sie sind grundsätzlich nicht abgedeckt und gehören nicht in den Produktivbetrieb.
Meldungen lesen.
| Angabe in der Meldung | Was sie bedeutet |
|---|---|
| Betroffene Fassungen | Ob deine Installation betroffen ist |
| Einstufung der Schwere | Wie dringend |
| Ausnutzbarkeit | Ob eine Anmeldung nötig ist |
| Betroffene Rolle | Ob nur angemeldete Nutzer es ausnutzen können |
| Empfohlene Maßnahme | Meist: aktualisieren |
Zeile drei und vier zusammen bestimmen die Dringlichkeit. Eine Lücke, die nur ein angemeldeter Redakteur ausnutzen kann, ist in einem geschlossenen Redaktionsteam weniger dringend als eine, die jeder von außen ausnutzen kann — das ändert nichts daran, dass sie geschlossen gehört, aber es hilft bei der Priorisierung.
Die Meldungen lassen sich abonnieren. Das ist der günstigste Teil der Betreuung: Es kostet nichts außer Aufmerksamkeit.
Updates.
- Sicherheitsupdates sofort — Kern und Module.
- Nebenversionen zeitnah.
- Über die Abhängigkeitsverwaltung, nicht per Dateiaustausch.
- Datenbankaktualisierung nicht vergessen.
- Zwischenspeicher leeren (Cache).
- Sicherung vorher, immer.
Drupal meldet verfügbare Updates im Statusbericht und auf Wunsch per Mail. Diese Benachrichtigung einzuschalten ist eine Minute Arbeit und der wirksamste Einzelschritt überhaupt.
Ein Hinweis zu Punkt drei: Updates per Dateiaustausch führen bei Drupal zuverlässig zu widersprüchlichen Zuständen, weil die Abhängigkeitsverwaltung davon nichts weiß.
Rechte und Rollen.
Drupals Rechtesystem ist fein genug, um echte Trennung abzubilden — und genau deshalb wird es oft zu grob genutzt. Jede Berechtigung ist einzeln vergebbar, und es gibt viele.
Was dabei zu beachten ist:
- Der erste Benutzer hat alle Rechte unabhängig von Rollen. Dieses Konto gehört nicht für die tägliche Arbeit verwendet.
- Administrationsrechte für einzelne Bereiche sind getrennt vergebbar — nutz das statt einer Allzweckrolle.
- Bestimmte Berechtigungen sind als sicherheitskritisch gekennzeichnet, etwa das Verwalten von Rollen, das Ausführen von Code oder das Verwalten von Textformaten. Die gehören nur an wenige.
- Textformate steuern, welches HTML ein Benutzer schreiben darf. Ein zu großzügiges Format für Redakteure ist ein unterschätztes Risiko.
- Anonyme Benutzer haben auch Rechte — prüf, welche.
Punkt vier verdient eine Betonung: Wer Redakteuren ein Format mit unbeschränktem HTML gibt, erlaubt ihnen damit faktisch das Einfügen von Skripten. Das ist in vielen Installationen so eingerichtet, ohne dass jemand die Tragweite kennt.
Dateiuploads.
Ein klassischer Angriffsweg bei jedem System. Bei Drupal zu prüfen:
- Erlaubte Dateiendungen je Feld — eng halten.
- Private Dateien für alles, was nicht öffentlich sein soll; sie werden über Drupal ausgeliefert und unterliegen den Zugriffsrechten.
- Ausführung im Upload-Verzeichnis serverseitig unterbinden.
- Das private Verzeichnis außerhalb des öffentlichen Bereichs anlegen.
Punkt drei und vier zusammen schließen den Weg praktisch vollständig. Drupal liefert dafür Vorgaben mit, aber sie müssen auf dem Server auch wirksam sein — bei manchen Konfigurationen sind sie es nicht. Prüf das, indem du versuchst, eine harmlose Testdatei im Upload-Verzeichnis über ihre Adresse auszuführen.
Härtung.
- Verwaltungsbereich beschränken auf bekannte Adressen oder mit zusätzlichem Zugangsschutz.
- Zwei-Faktor-Anmeldung für Konten mit weitreichenden Rechten.
- Anmeldeversuche begrenzen — Drupal bringt das mit, prüf die Einstellung.
- Starke, einzelne Passwörter.
- Dateirechte eng setzen, besonders für die Einstellungsdatei.
- Entwicklungs- und Diagnosemodule im Produktivbetrieb entfernen.
- Fehleranzeige aus im Produktivbetrieb.
- Verzeichnisauflistung auf Serverebene abschalten.
Punkt fünf ist bei Drupal besonders wichtig: Die Einstellungsdatei enthält die Datenbankzugangsdaten und einen Schlüssel, aus dem Sitzungen abgeleitet werden. Sie gehört schreibgeschützt und darf vom Server nicht ausgeliefert werden (Dateirechte).
Punkt sechs wird regelmäßig vergessen: Diagnosemodule geben im Produktivbetrieb Informationen über Konfiguration, Abfragen und Dateipfade preis.
PHP und Server.
Eine veraltete PHP-Fassung ist eine Sicherheitslücke, unabhängig von Drupal. Die Anforderungen steigen mit jeder Hauptversion — das ist kein Schikane, sondern folgt den Fristen der Sprache selbst.
Dazu die üblichen Serverthemen: verschlüsselte Verbindungen überall, aktuelle Software, getrennte Datenbankbenutzer je Projekt, keine weit offenen Verzeichnisrechte (SSL, Hosting).
Bei geteiltem Webspace kommt ein Punkt dazu, über den selten gesprochen wird: Wenn die Trennung zwischen Kunden schlecht ist, kann ein befallener Nachbar zum Problem werden. Bei Installationen mit sensiblen Daten ist das ein Argument für eine andere Hosting-Art.
Anzeichen für einen Einbruch.
- Unbekannte Benutzerkonten, besonders mit weitreichenden Rechten.
- Veränderte Dateien mit unerwartetem Änderungsdatum.
- Fremde Inhalte oder Weiterleitungen.
- Warnung in Suchergebnissen.
- Hoster meldet Spamversand oder sperrt.
- Ungewöhnliche Einträge im Drupal-Protokoll.
- Neue Berechtigungen bei anonymen Benutzern.
Der letzte Punkt ist ein feines Signal, das nur bei Drupal so sichtbar ist: Wenn anonyme Benutzer plötzlich Rechte haben, die niemand vergeben hat, ist das eindeutig. Ein Blick auf die Rechteübersicht dauert zehn Sekunden.
Nach einem Einbruch.
- Nicht sofort löschen — erst Protokolle und Dateistand sichern.
- Alle Zugänge sperren und Passwörter ändern, auch Datenbank und Hosting.
- Einfallstor finden über Protokolle und Dateiänderungsdaten.
- Klären, ob personenbezogene Daten betroffen sind — 72-Stunden-Frist.
- Sauber neu aufbauen: Kern und Module frisch aus den Originalquellen.
- Datenbank prüfen auf fremde Benutzer, Rechte und eingeschleusten Inhalt.
- Einfallstor schließen, bevor es online geht.
Punkt fünf ist bei Drupal einfacher als bei vielen anderen Systemen, wenn die Konfiguration exportiert in der Versionsverwaltung liegt: Dann lässt sich der Zustand reproduzieren, statt ihn zu rekonstruieren. Das ist ein handfester Grund, diese Arbeitsweise zu nutzen.
Zur Frist: Sie läuft ab dem Bekanntwerden, nicht ab dem Ende der Bereinigung. Die Bewertung macht dein Datenschutzbeauftragter oder Anwalt (DSGVO).
Prüfliste.
- Statusbericht — ausstehende Sicherheitsupdates?
- Update-Benachrichtigung eingeschaltet?
- Module: alle vom Sicherheitsteam abgedeckt?
- Benutzerliste — nur bekannte Konten?
- Rechte: Wer hat sicherheitskritische Berechtigungen?
- Textformate: Wer darf unbeschränktes HTML?
- Anonyme Rechte geprüft?
- Upload-Verzeichnis: Ausführung unterbunden?
- Einstellungsdatei nicht abrufbar und schreibgeschützt?
- Entwicklungsmodule entfernt?
Die Punkte fünf bis sieben dauern zusammen zehn Minuten und finden in gewachsenen Installationen regelmäßig etwas — meist Rechte, die vor Jahren für einen Zweck vergeben und nie zurückgenommen wurden (Wartung).
Wenn du nicht weiterkommst.
Wenn du wissen willst, wie es um deine Installation steht, oder nach einem Vorfall Hilfe brauchst. Ich finde die Ursache, behebe sie und erkläre dir, was passiert ist. Bei einem laufenden Ausfall hilft der Notfall-Support, dauerhaft begleitet die Drupal-Wartung.
Ursache finden, Website wieder zum Laufen bringen, kurzer Bericht — meist am selben Tag.
Für Anpassungen, Fehlerbehebung und Beratung nach Aufwand, abgerechnet in 15-Minuten-Schritten.
Updates, Backups, Sicherheitscheck, Monitoring — Kleinigkeiten inklusive.
Orientierungswerte, keine Fixpreise — nach einem kurzen Gespräch bekommst du ein Festpreisangebot.
Wer hilft.
Ich bin Manuel Killert, Webentwickler aus Quakenbrück. Content-Management-Systeme sind mein Fachgebiet — ich arbeite seit Jahren damit, unterrichte das Thema als Dozent und kenne die Systeme nicht nur aus der Anwendung, sondern von innen: Datenmodell, Rechtekonzept, Templating, Modularchitektur, Caching, Betrieb.
Bei Drupal zahlt sich das besonders aus, weil das System konsequenter durchkonstruiert ist als die meisten anderen: Alles ist Entität, alles hat Felder, alles läuft über definierte Schnittstellen. Wer dieses Modell verstanden hat, findet Fehler schnell — und sieht auch, wo eine Installation gegen das Modell gebaut wurde.
Was du bekommst: eine Diagnose in verständlicher Sprache, eine Behebung, die hält, und eine ehrliche Einschätzung dazu, ob deine Installation weiterbetrieben, aktualisiert oder abgelöst gehört — auch wenn die Antwort lautet, dass alles so bleiben kann.
Echte Projekte — live ansehen.
WordPress-Websites, die ich gebaut habe oder laufend betreue.
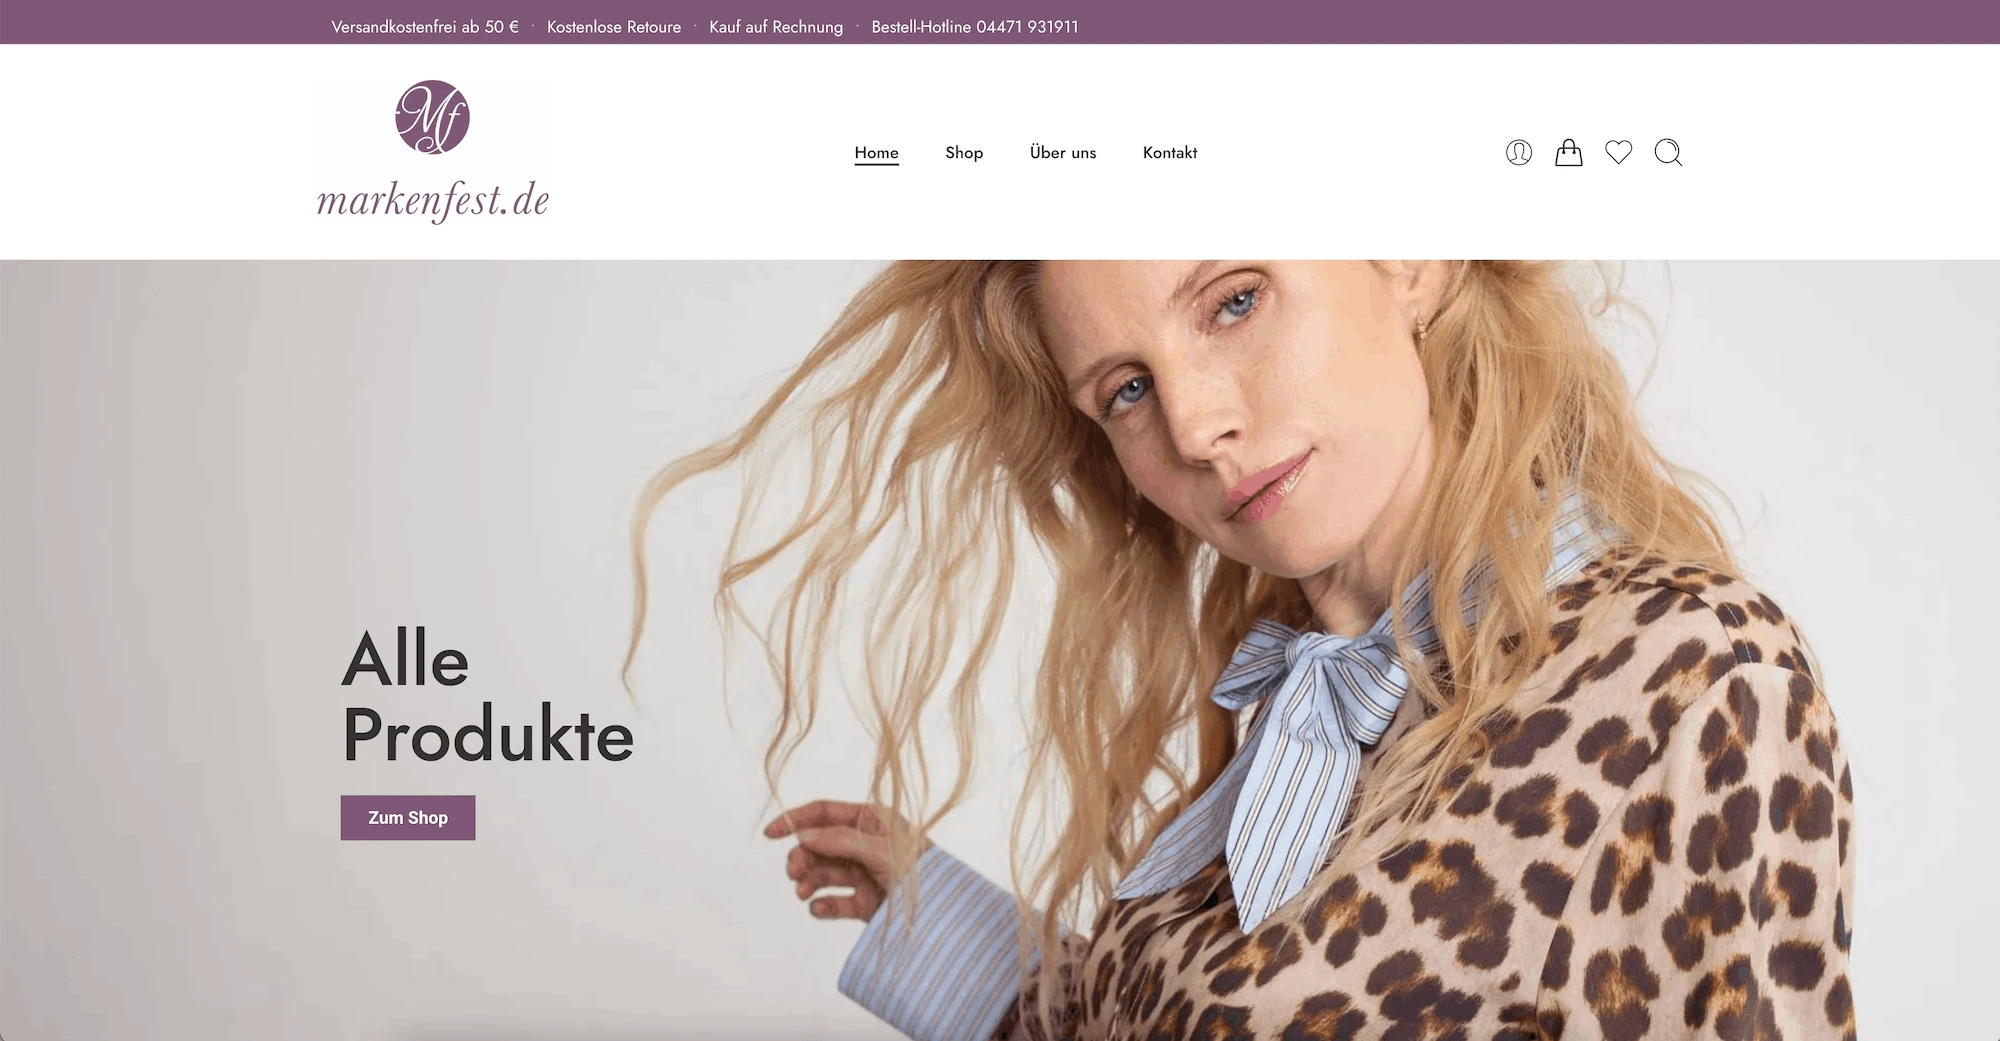
Markenfest
Stärkerer Online-Shop — Webdesign, Content und individuelle Shop-Funktionen.
Website ansehen ↗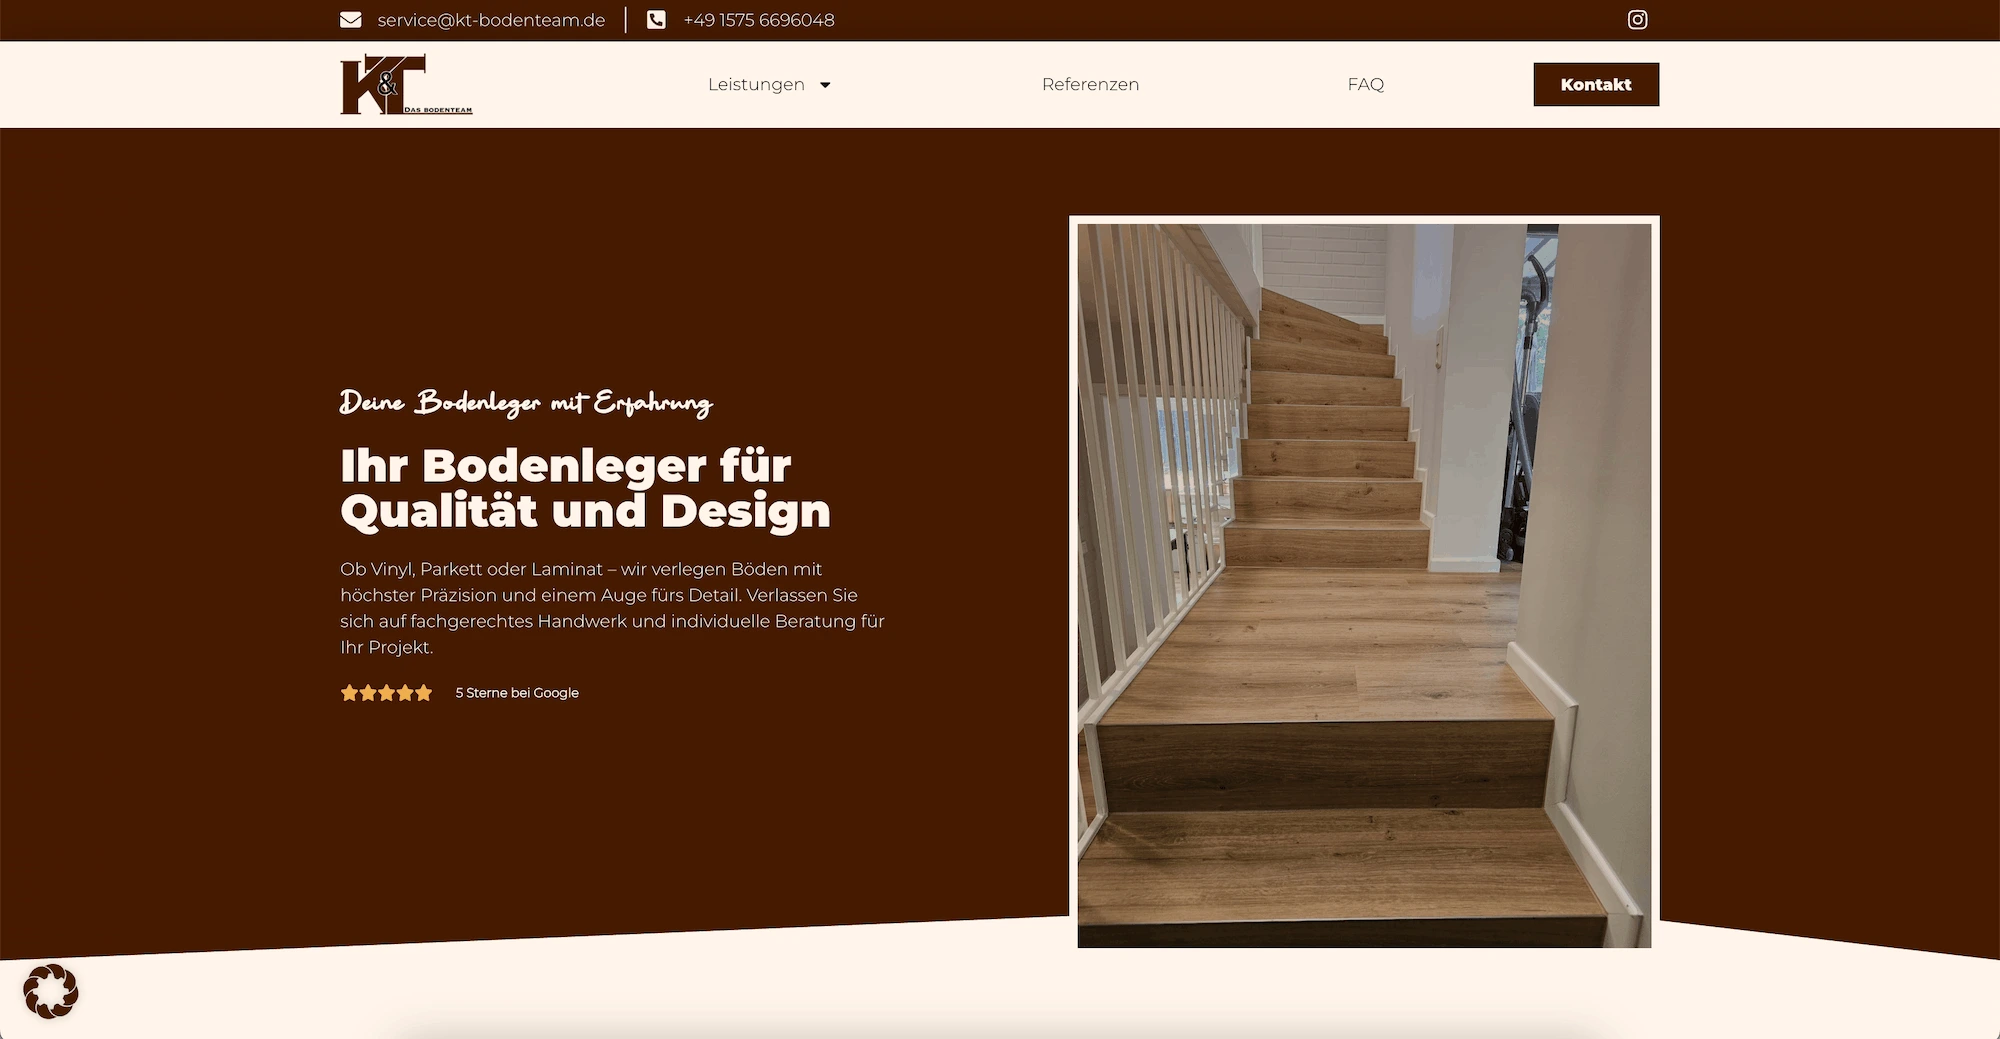
KT Bodenteam
Professioneller Auftritt für einen Bodenleger — Vorher-Nachher-Slider und regionale SEO.
Website ansehen ↗
Potassco Solutions
Klare Website für ein KI-Unternehmen, die komplexe Technologie verständlich macht.
Website ansehen ↗FAQ — Sicherheit.
Was macht Drupals Sicherheitsmodell besonders?
Ein eigenes Sicherheitsteam, das Meldungen koordiniert und nach Schwere eingestuft veröffentlicht — und eine klare Regel, welche beigesteuerten Module überhaupt betreut werden.
Sind alle Drupal-Module vom Sicherheitsteam abgedeckt?
Nein. Die Abdeckung setzt eine stabile Fassung und bestimmte Qualitätsanforderungen voraus. Module ohne Abdeckung bekommen keine koordinierten Meldungen — das steht auf der Projektseite und gehört geprüft.
Was ist das unterschätzteste Rechteproblem bei Drupal?
Textformate. Wer Redakteuren ein Format mit unbeschränktem HTML gibt, erlaubt ihnen faktisch das Einfügen von Skripten. Das ist in vielen Installationen so eingerichtet.
Wie sichere ich Dateiuploads ab?
Erlaubte Endungen eng halten, private Dateien für nicht öffentliche Inhalte, das private Verzeichnis außerhalb des öffentlichen Bereichs anlegen und die Ausführung im Upload-Verzeichnis serverseitig unterbinden.
Woran erkenne ich einen Einbruch?
Unbekannte Konten, veränderte Dateien mit unerwartetem Datum, fremde Inhalte — und ein Drupal-spezifisches Signal: neue Berechtigungen bei anonymen Benutzern. Das zu prüfen dauert zehn Sekunden.
Was hilft beim Wiederaufbau nach einem Einbruch?
Eine exportierte Konfiguration in der Versionsverwaltung. Dann lässt sich der Zustand reproduzieren statt rekonstruieren — ein handfester Grund, diese Arbeitsweise zu nutzen.
 Das bin ich – rechts im Bild
Erzähl mir, was an deinem Drupal klemmt.
Schreib mir die Adresse, die Drupal-Version und was passiert ist. Bei einem laufenden Ausfall schreib das in die erste Zeile — dann sehe ich es sofort.
Antwort meist innerhalb von 24 Stunden · hallo@manuelkillert.de