SSL einrichten — einmal richtig, dann automatisch.
Verschlüsselung ist heute kein Extra mehr, sondern Grundausstattung: Ohne warnt der Browser, Suchmaschinen bewerten schlechter, und Formulare dürfen ohne sie gar nicht betrieben werden. Eingerichtet ist es schnell — die Tücken stecken danach.
Ein kostenloses, automatisch verlängertes Zertifikat reicht für die allermeisten Websites — es verschlüsselt genauso stark wie ein bezahltes. Wichtig ist, was danach kommt: eine feste Weiterleitung auf die verschlüsselte Adresse, keine gemischten Inhalte mehr, die interne Adresse im System umgestellt und eine funktionierende Verlängerung.
Website down oder gehackt? Schreib mir per WhatsApp oder E-Mail mit Domain und kurzer Beschreibung — ich melde mich in der Regel innerhalb weniger Stunden, auch am Wochenende, wenn es brennt. Zugangsdaten bitte nie in der ersten Nachricht, sondern erst nach Absprache über einen sicheren Weg.
Welche Zertifikate es gibt.
| Art | Was geprüft wird | Wann sinnvoll |
|---|---|---|
| Domainvalidiert | Nur die Verfügungsgewalt über die Domain | Der Normalfall |
| Organisationsvalidiert | Zusätzlich das Unternehmen | Selten nötig |
| Erweitert validiert | Umfangreiche Unternehmensprüfung | Kaum noch Mehrwert |
| Wildcard | Deckt alle Subdomains ab | Viele Subdomains |
| Multi-Domain | Mehrere Domains in einem | Mehrere Marken, ein Server |
Zur dritten Zeile: Früher zeigten Browser bei erweitert validierten Zertifikaten den Firmennamen in der Adresszeile an. Das tun sie nicht mehr, und damit ist der wesentliche Grund für den Aufpreis entfallen. Die Verschlüsselung selbst ist bei allen Arten identisch — wer dir ein teures Zertifikat mit dem Argument besserer Sicherheit verkauft, erzählt Unsinn.
Einrichten.
Bei nahezu jedem Hoster gibt es im Kundenbereich einen Schalter für ein kostenloses Zertifikat. Das ist der richtige Weg: ein Klick, wenige Minuten Wartezeit, fertig.
Voraussetzung ist, dass die Domain bereits auf diesen Server zeigt — die ausstellende Stelle prüft das. Deshalb schlägt die Ausstellung bei einem frisch umgezogenen Server manchmal fehl: Die Einträge sind noch nicht überall angekommen. Dann einfach ein paar Stunden warten und erneut auslösen (DNS).
Richte das Zertifikat für beide Schreibweisen ein — mit und ohne vorangestelltes Kürzel. Fehlt eine, bekommt jeder eine Warnung, der sie aufruft.
Automatische Verlängerung.
Kostenlose Zertifikate haben eine kurze Laufzeit und werden automatisch erneuert. Das ist ein Vorteil, kein Nachteil — vorausgesetzt, die Automatik funktioniert.
Sie scheitert erfahrungsgemäß an drei Dingen: Die Domain zeigt zwischenzeitlich woanders hin, eine Weiterleitungsregel blockiert den Prüfpfad, oder die Automatik wurde beim Umzug nicht mit eingerichtet. Letzteres ist der häufigste Fall — alles läuft, und drei Monate später steht die Warnung da.
Deshalb: Nach jedem Umzug und jeder größeren Änderung prüfen, ob die Verlängerung eingerichtet ist, und eine Erinnerung setzen, die vor dem Ablaufdatum anschlägt (Zertifikat abgelaufen).
Weiterleitung auf HTTPS.
Ein Zertifikat allein genügt nicht — die Website muss auch tatsächlich über die verschlüsselte Adresse ausgeliefert werden. Dafür braucht es eine dauerhafte Weiterleitung von der unverschlüsselten auf die verschlüsselte Fassung, am besten auf Serverebene.
Zwei Hinweise. Erstens: dauerhaft, nicht vorübergehend — sonst bleibt die alte Adresse im Index. Zweitens: zusammen mit der Entscheidung für eine Schreibweise, damit am Ende genau eine Adresse übrig bleibt und nicht vier Varianten nebeneinander existieren (Weiterleitungen).
Vorsicht bei selbstgebauten Regeln in der Serverkonfiguration: Eine falsch gesetzte Bedingung erzeugt eine Endlosschleife, und dann lädt gar nichts mehr (Zu viele Weiterleitungen).
Gemischte Inhalte.
Der häufigste Rest nach der Umstellung: Die Seite selbst ist verschlüsselt, lädt aber einzelne Bilder, Skripte oder Schriften noch unverschlüsselt. Der Browser meldet dann nicht das sichere Schloss, sondern eine Einschränkung — und blockiert manche Inhalte ganz.
Ursachen sind fest eingetragene Adressen in der Datenbank, in Theme-Dateien oder in eingebundenen fremden Diensten. Das lässt sich systematisch beheben, indem man die Adressen in der Datenbank ersetzt und den Rest über die Entwicklerkonsole findet (Gemischte Inhalte beheben).
Einstellungen im System.
In WordPress stehen Adresse der Website und Adresse der Installation in den Einstellungen; beide müssen auf die verschlüsselte Fassung zeigen. Stimmen sie nicht, kommt es zu Weiterleitungsschleifen oder dazu, dass das Backend nicht mehr erreichbar ist.
Zusätzlich gehören die Adressen in der Datenbank ersetzt — in Inhalten, in Einstellungen, in serialisierten Daten. Letztere sind der Grund, warum ein einfaches Suchen und Ersetzen in der Datenbank Schaden anrichten kann: Es zerstört Längenangaben. Dafür gibt es Werkzeuge, die das richtig machen (Umzug).
Denk außerdem an die Sitemap, an hinterlegte Adressen in externen Diensten und an die Angaben in der Search Console.
Subdomains und Wildcard.
Jede Subdomain braucht ihr eigenes Zertifikat oder muss von einem Wildcard-Zertifikat abgedeckt sein. Das wird regelmäßig vergessen, besonders bei Testumgebungen, Shops auf einer Subdomain oder einem eigenen Bereich für das Content-System.
Ein Wildcard-Zertifikat deckt eine Ebene ab, nicht beliebig viele — eine Subdomain einer Subdomain ist nicht eingeschlossen. Und Wildcard-Zertifikate verlangen bei der Ausstellung in der Regel einen Nachweis über einen DNS-Eintrag, was die Automatik etwas aufwendiger macht.
Häufige Fehlermeldungen.
| Meldung sinngemäß | Ursache |
|---|---|
| Zertifikat abgelaufen | Verlängerung hat nicht gegriffen |
| Name stimmt nicht überein | Variante der Adresse nicht abgedeckt |
| Aussteller nicht vertrauenswürdig | Zwischenzertifikat fehlt auf dem Server |
| Verbindung nicht privat | Sammelmeldung, Einzelheiten aufklappen |
| Teilweise sicher | Gemischte Inhalte |
| Veraltetes Protokoll | Server bietet nur alte Verschlüsselung an |
Die dritte Zeile ist tückisch, weil sie nicht überall auftritt: Manche Browser besorgen sich das fehlende Zwischenzertifikat selbst, andere nicht. Dann berichtet ein Teil der Besucher von einer Warnung, und man selbst sieht nichts.
CAA und Sicherheit.
Zwei Ergänzungen, die wenig Aufwand machen. Ein CAA-Eintrag legt fest, welche Stellen überhaupt Zertifikate für deine Domain ausstellen dürfen — eine Zeile im DNS, die verhindert, dass eine beliebige Stelle ein gültiges Zertifikat auf deinen Namen ausgibt.
Und ein Hinweis an den Browser, die Domain künftig nur noch verschlüsselt aufzurufen. Das verhindert, dass der erste Aufruf noch unverschlüsselt losgeht. Setz das aber erst, wenn die Umstellung vollständig und stabil läuft — die Vorgabe lässt sich nicht einfach zurücknehmen, weil Browser sie für die angegebene Dauer merken (WordPress absichern).
Prüfen.
- Beide Schreibweisen aufrufen, mit und ohne Kürzel.
- Unverschlüsselt aufrufen — wird korrekt weitergeleitet?
- Mehrere Seitentypen prüfen, nicht nur die Startseite.
- Entwicklerkonsole ansehen auf Meldungen zu unsicheren Inhalten.
- Alle Subdomains durchgehen.
- Prüfdienst laufen lassen, der auch die Kette und die Protokolle bewertet.
- Erinnerung setzen auf einen Zeitpunkt vor dem Ablauf.
Punkt sechs lohnt besonders: Solche Dienste melden nicht nur, ob das Zertifikat gültig ist, sondern auch, ob der Server veraltete Verfahren anbietet — und das ist ein Punkt, den sonst niemand bemerkt.
Wenn du nicht weiterkommst.
Wenn Besucher eine Warnung sehen, das Zertifikat nicht verlängert wird oder nach der Umstellung Teile der Seite fehlen. Ich übernehme das: Einrichtung, Umzug oder Fehlersuche — und ich rede mit dem Hoster, damit du es nicht musst. Bei einem laufenden Ausfall hilft der Notfall-Support, dauerhaft begleitet die WordPress-Wartung.
Ursache finden, Website wieder zum Laufen bringen, kurzer Bericht — meist am selben Tag.
Für Anpassungen, Fehlerbehebung und Beratung nach Aufwand, abgerechnet in 15-Minuten-Schritten.
Updates, Backups, Sicherheitscheck, Monitoring — Kleinigkeiten inklusive.
Orientierungswerte, keine Fixpreise — nach einem kurzen Gespräch bekommst du ein Festpreisangebot.
Wer hilft.
Ich bin Manuel Killert, Webentwickler aus Quakenbrück. Ich betreue Websites und Shops und kümmere mich dabei um das, was darunter liegt: Server, Domains, Zertifikate, Mailversand. Das ist selten die Arbeit, über die jemand spricht — aber sie entscheidet darüber, ob die Website erreichbar ist und ob Mails ankommen.
Ich arbeite mit dem Hoster, den du hast, statt dir einen neuen zu verkaufen. Ich bekomme keine Provisionen von Hostern, und wenn dein jetziger Anbieter passt, sage ich das. Wenn er nicht passt, sage ich auch das — mit Begründung, nicht mit Empfehlungslink.
Was ich nicht mache: eigene Server vermieten oder deinen Betrieb dauerhaft als Rechenzentrum übernehmen. Ich richte ein, ziehe um, repariere und übergebe — und auf Wunsch überwache ich den Betrieb im Rahmen der laufenden Betreuung.
Echte Projekte — live ansehen.
WordPress-Websites, die ich gebaut habe oder laufend betreue.
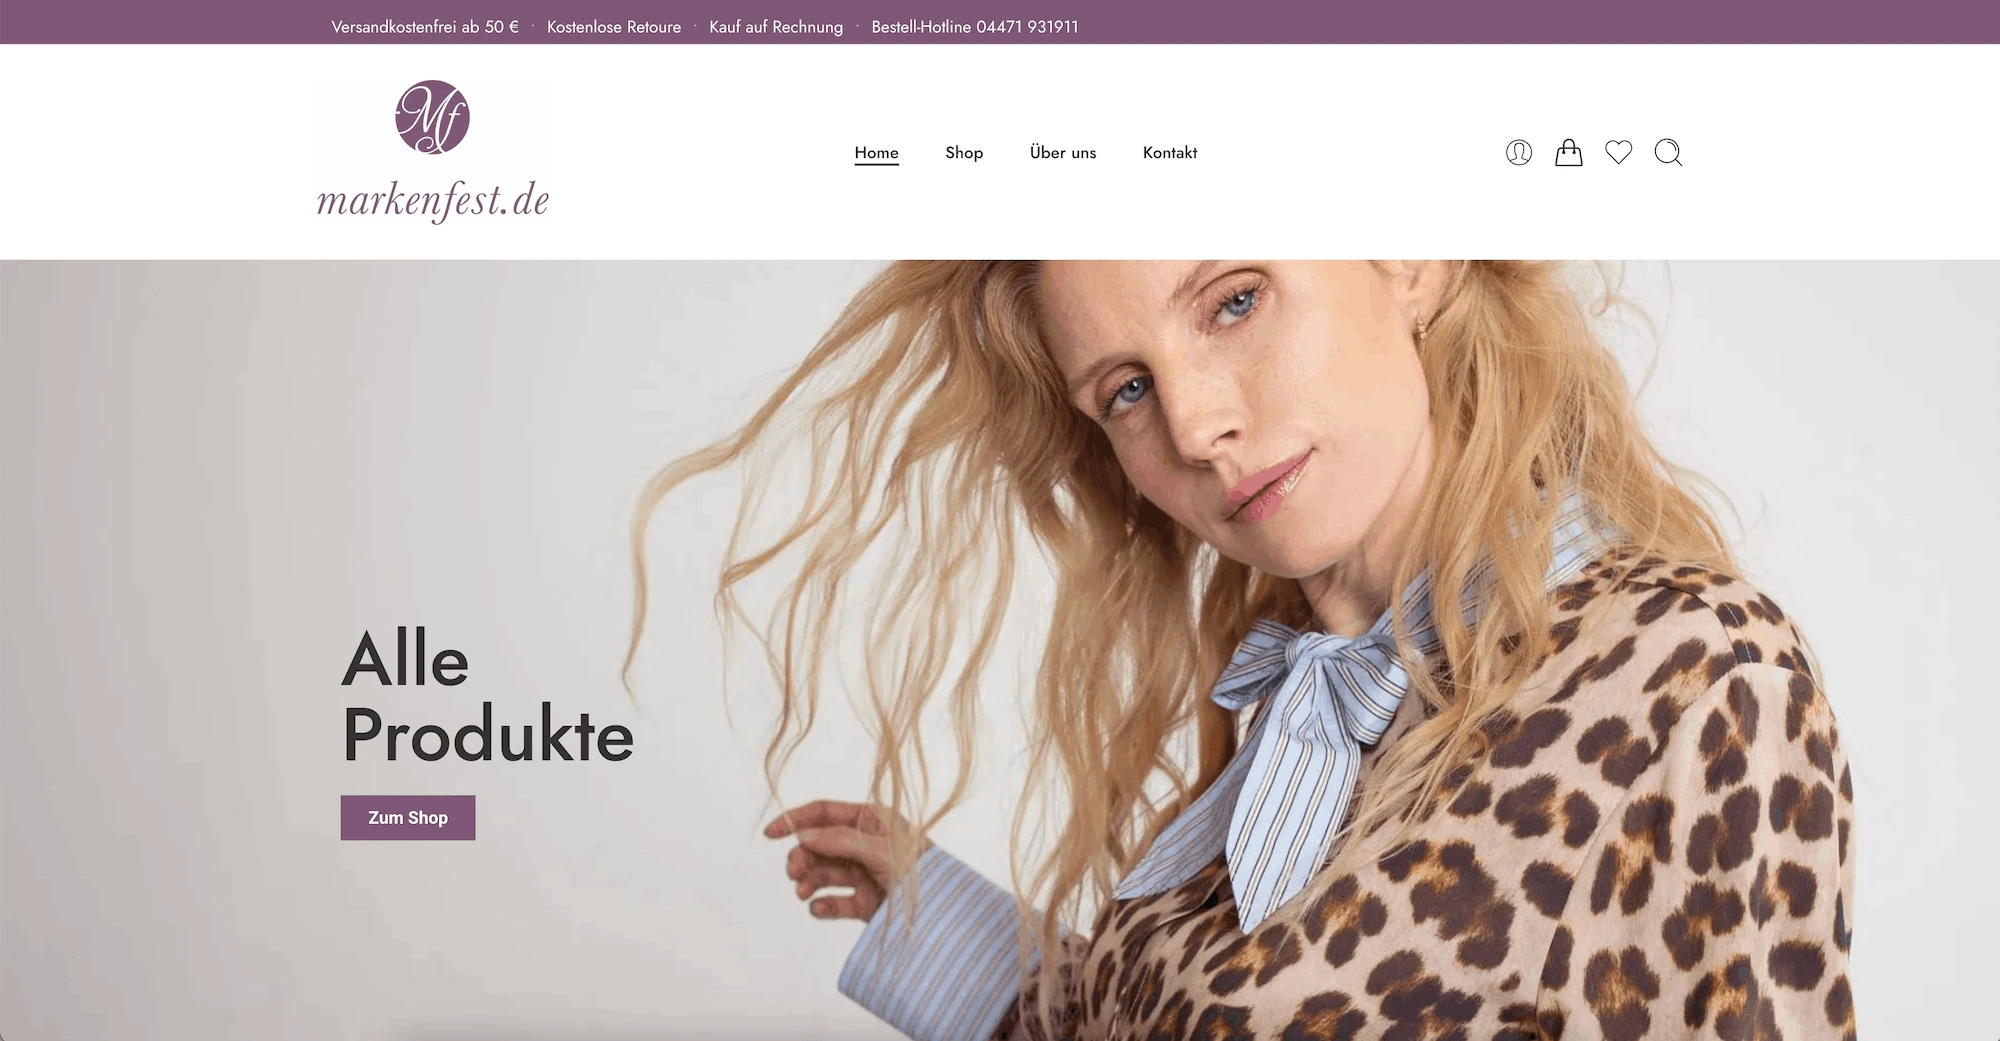
Markenfest
Stärkerer Online-Shop — Webdesign, Content und individuelle Shop-Funktionen.
Website ansehen ↗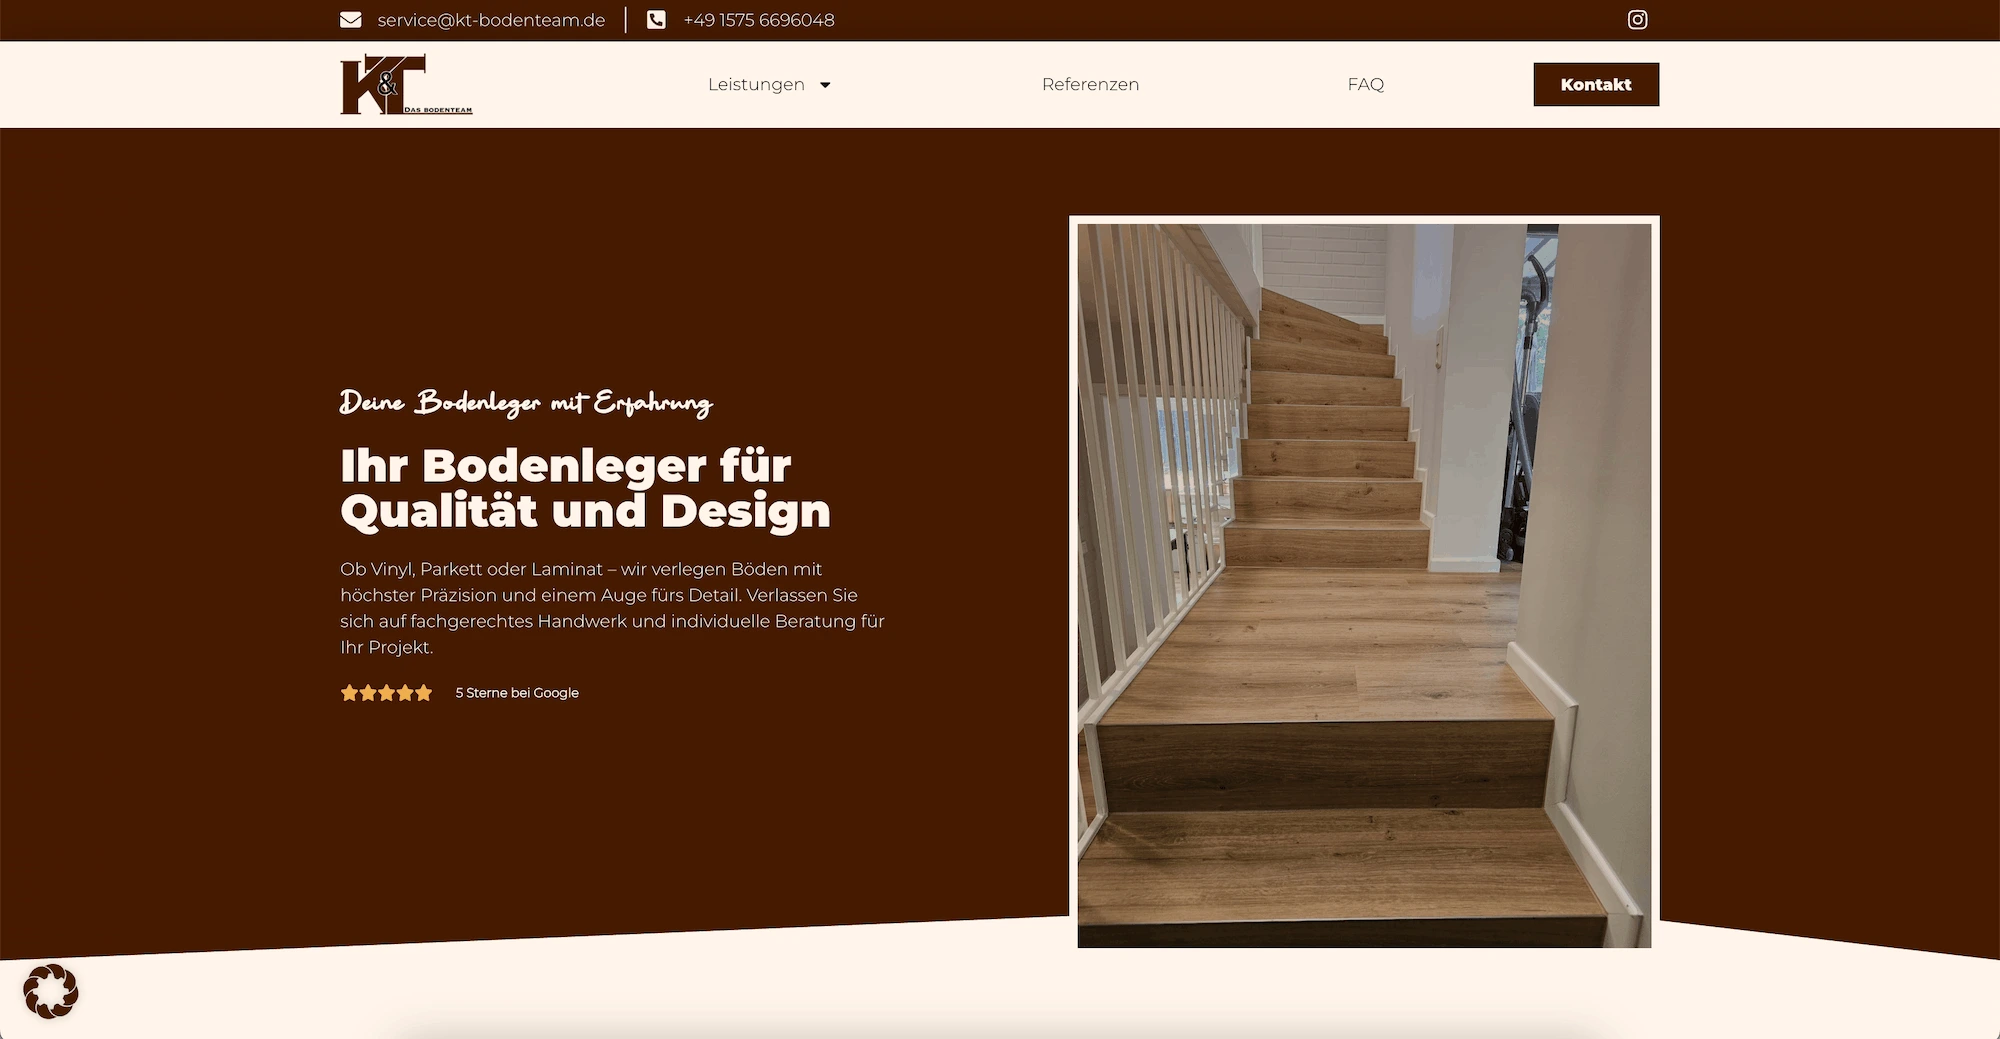
KT Bodenteam
Professioneller Auftritt für einen Bodenleger — Vorher-Nachher-Slider und regionale SEO.
Website ansehen ↗
Potassco Solutions
Klare Website für ein KI-Unternehmen, die komplexe Technologie verständlich macht.
Website ansehen ↗FAQ — SSL einrichten.
Reicht ein kostenloses SSL-Zertifikat?
Für die allermeisten Websites ja. Die Verschlüsselung ist identisch mit der eines bezahlten Zertifikats. Browser zeigen bei teuren Zertifikaten längst keinen Firmennamen mehr an, damit ist der Hauptgrund für den Aufpreis entfallen.
Warum verlängert sich mein Zertifikat nicht automatisch?
Meist weil die Automatik beim Umzug nicht mit eingerichtet wurde, eine Weiterleitungsregel den Prüfpfad blockiert oder die Domain zwischenzeitlich woanders hinzeigt.
Warum zeigt der Browser „teilweise sicher“?
Wegen gemischter Inhalte: Die Seite ist verschlüsselt, lädt aber einzelne Bilder, Skripte oder Schriften noch unverschlüsselt. Ursache sind fest eingetragene Adressen in Datenbank, Theme oder eingebundenen Diensten.
Was muss ich in WordPress nach der Umstellung ändern?
Adresse der Website und der Installation auf die verschlüsselte Fassung setzen und die Adressen in der Datenbank ersetzen — mit einem Werkzeug, das serialisierte Daten beherrscht, sonst entsteht Schaden.
Brauchen Subdomains ein eigenes Zertifikat?
Ja, oder sie müssen von einem Wildcard-Zertifikat abgedeckt sein. Das wird besonders bei Testumgebungen und Shops auf Subdomains vergessen.
Was bringt ein CAA-Eintrag?
Er legt fest, welche Stellen überhaupt Zertifikate für deine Domain ausstellen dürfen. Das ist eine Zeile im DNS und verhindert, dass eine beliebige Stelle ein gültiges Zertifikat auf deinen Namen ausgibt.
 Das bin ich – rechts im Bild
Erzähl mir, wo dein Hosting klemmt.
Schreib mir, bei wem du bist, was passiert ist und ob gerade etwas nicht erreichbar ist. Bei einem laufenden Ausfall schreib das in die erste Zeile — dann sehe ich es sofort.
Antwort meist innerhalb von 24 Stunden · hallo@manuelkillert.de