Zertifikat abgelaufen — ganzseitige Warnung statt Startseite.
Besucher landen auf einer roten Warnseite und müssen einen Knopf mit dem Wort „Risiko“ drücken, um überhaupt zu deiner Website zu kommen. Das machen die wenigsten. Aus Sicht deiner Kunden ist die Seite in diesem Moment offline — und es ist meistens in einer halben Stunde behoben.
Zertifikate haben eine begrenzte Laufzeit — bei den kostenlosen sind es 90 Tage, und sie sollen sich automatisch verlängern. Scheitert das, zeigt der Browser eine ganzseitige Warnung. Die häufigsten Gründe: Die automatische Verlängerung wurde unterbrochen, das Zertifikat gilt nicht für alle Varianten der Domain, oder nach einem Umzug wurde es nie neu ausgestellt. Erste Anlaufstelle ist immer der Kundenbereich des Hosters.
Website down oder gehackt? Schreib mir per WhatsApp oder E-Mail mit Domain und kurzer Beschreibung — ich melde mich in der Regel innerhalb weniger Stunden, auch am Wochenende, wenn es brennt. Zugangsdaten bitte nie in der ersten Nachricht, sondern erst nach Absprache über einen sicheren Weg.
Was der Browser da meldet.
Ein Zertifikat bestätigt, dass die Verbindung zu deiner Domain verschlüsselt ist und wirklich zu dir gehört. Läuft es ab, kann der Browser das nicht mehr prüfen — und geht auf Nummer sicher, indem er eine ganzseitige Warnung zeigt. Das ist kein WordPress-Problem: Die Website selbst funktioniert einwandfrei, sie ist nur nicht mehr erreichbar, ohne dass der Besucher eine bewusste Warnung wegklickt. Auch Suchmaschinen und Dienste, die deine Seite abrufen, stolpern darüber.
Zur Abgrenzung: Fehlt das Zertifikat ganz oder ist es vorhanden, aber die Seite lädt unsichere Inhalte nach, sind das andere Fälle („Nicht sicher“-Warnung, Mixed Content).
In fünf Minuten prüfen.
- Warnung lesen: Der Browser nennt den Grund — abgelaufen, falscher Name, Aussteller unbekannt. Das sind drei verschiedene Probleme.
- Details ansehen: Über das Schloss- oder Warnsymbol lässt sich das Zertifikat anzeigen, mit Gültigkeitszeitraum und für welche Namen es ausgestellt ist.
- Beide Varianten testen: Einmal mit www, einmal ohne. Oft ist nur eine betroffen.
- Kundenbereich öffnen: Dort steht der Status des Zertifikats für jede Domain.
Schon Schritt eins spart Zeit: Steht dort ein falscher Name statt eines Ablaufdatums, ist nicht die Laufzeit das Problem, sondern der Geltungsbereich.
Warum es abgelaufen ist.
| Ursache | Erkennbar an |
|---|---|
| Automatische Verlängerung fehlgeschlagen | Zertifikat war vorher jahrelang unauffällig |
| Umzug auf neuen Server | Zertifikat wurde beim alten Hoster ausgestellt |
| Domain woanders verwaltet | Prüfung der Domaininhaberschaft schlägt fehl |
| Kostenpflichtiges Zertifikat nicht verlängert | Rechnung übersehen, Laufzeit ein oder zwei Jahre |
| Nur für eine Variante ausgestellt | Mit www geht es, ohne nicht (oder umgekehrt) |
| Subdomain vergessen | Hauptdomain in Ordnung, shop. oder cms. nicht |
Zertifikat erneuern.
Bei nahezu allen deutschen Hostern läuft das über den Kundenbereich und kostet nichts. Der Ablauf ist überall ähnlich: Domain auswählen, den Bereich für SSL öffnen, ein kostenloses Zertifikat neu ausstellen oder die Verlängerung erneut anstoßen. Nach der Ausstellung dauert es einige Minuten, bis es aktiv ist. Funktioniert das nicht oder fehlt die Option, ist der Support die richtige Adresse — formuliere konkret, für welche Domain das Zertifikat abgelaufen ist und ob es mit und ohne www gelten soll.
Auf einem eigenen Server läuft die Erneuerung über das jeweilige Werkzeug beziehungsweise die Verwaltungsoberfläche. Dort lohnt zusätzlich der Blick ins Protokoll der Automatik — sie sagt meistens selbst, warum sie gescheitert ist.
Warum die Automatik scheitert.
Kostenlose Zertifikate verlängern sich alle paar Wochen automatisch. Damit das gelingt, muss der Aussteller prüfen können, dass die Domain wirklich dir gehört — meist, indem er eine Datei unter einer bestimmten Adresse abruft. Genau das wird überraschend oft blockiert:
- Weiterleitungsregel: Eine Umleitung greift auch für den Prüfpfad, der Aussteller findet die Datei nicht.
- Wartungsmodus oder ein Passwortschutz vor dem ganzen Verzeichnis (Wartungsmodus).
- Sicherheits-Plugin, das Zugriffe auf versteckte Pfade blockiert.
- Webspace voll, die Prüfdatei kann nicht abgelegt werden (Webspace voll).
- Domain zeigt woanders hin: Nach einem Wechsel der Nameserver prüft der Aussteller am falschen Ort.
Deshalb lohnt es sich, nach jeder Änderung an Weiterleitungen oder Sicherheitsregeln einmal zu kontrollieren, ob die nächste Verlängerung durchgelaufen ist — nicht erst, wenn die Warnseite erscheint (Kaputte .htaccess).
Alle Varianten abdecken.
Deine Website ist über mehrere Namen erreichbar: mit www und ohne, dazu jede Subdomain. Ein Zertifikat gilt nur für die Namen, für die es ausgestellt wurde. Fehlt einer, sehen Besucher die Warnung genau dann, wenn sie die andere Schreibweise eintippen — und du merkst es nicht, weil du immer dieselbe nutzt. Prüfe deshalb immer beide Varianten und alle Subdomains, die tatsächlich verwendet werden. Für Subdomains, die aus Google herausgehalten werden sollen, gilt das genauso: Auch ein Testsystem braucht ein gültiges Zertifikat, sonst scheitern Dienste, die darauf zugreifen.
Danach prüfen.
- Startseite mit und ohne www, jeweils mit https.
- Aufruf mit http landet per Weiterleitung auf https.
- Eine Unterseite und eine Datei aus der Mediathek.
- Bei einem Shop: Produktseite, Warenkorb, Kasse.
- Backend-Anmeldung.
- Im privaten Fenster gegenprüfen — der Browser merkt sich Warnungen.
Bleibt die Warnung im gewohnten Browser stehen, obwohl das Zertifikat erneuert wurde, hilft meist ein Leeren des Browser-Zwischenspeichers oder ein Neustart.
Welches Zertifikat brauchst du.
Für eine normale Unternehmenswebsite und auch für die meisten Shops reicht ein kostenloses Zertifikat vollkommen aus. Die Verschlüsselung ist dieselbe wie bei kostenpflichtigen; der Unterschied liegt in der Prüftiefe des Ausstellers und in Haftungszusagen, die im Alltag keine Rolle spielen. Kostenpflichtige Varianten mit erweiterter Prüfung lohnen allenfalls bei Banken und vergleichbaren Anbietern. Wer dir zu einem teuren Zertifikat rät, weil deine Seite sonst „unsicher“ sei, argumentiert am Sachverhalt vorbei.
Vorbeugen.
- Überwachung einrichten: Ein kostenloser Dienst, der dich vor dem Ablauf warnt, ist in fünf Minuten eingerichtet.
- Nach jeder Änderung an Weiterleitungen, Wartungsmodus oder Sicherheitsregeln die Verlängerung im Blick behalten.
- Bei kostenpflichtigen Zertifikaten eine Erinnerung vier Wochen vor Ablauf.
- Nach einem Umzug das Zertifikat als festen Punkt auf die Prüfliste (WordPress-Umzug).
- Kontaktadresse beim Hoster aktuell halten — Warnmails gehen sonst ins Leere.
Wenn du nicht weiterkommst.
Wenn die Verlängerung wiederholt scheitert und du nicht findest, was sie blockiert, schaue ich mir Weiterleitungen und Serverregeln an. Ich finde die Ursache, behebe sie und erkläre dir, was passiert ist: WordPress-Hilfe, bei einem Totalausfall der Notfall-Support. Damit es gar nicht erst so weit kommt: WordPress-Wartung.
Ursache finden, Website wieder zum Laufen bringen, kurzer Bericht — meist am selben Tag.
Für Anpassungen, Fehlerbehebung und Beratung nach Aufwand, abgerechnet in 15-Minuten-Schritten.
Updates, Backups, Sicherheitscheck, Monitoring — Kleinigkeiten inklusive.
Orientierungswerte, keine Fixpreise — nach einem kurzen Gespräch bekommst du ein Festpreisangebot.
Wer hilft.
Ich bin Manuel Killert, WordPress-Entwickler aus Quakenbrück. Seit 2020 baue und betreue ich WordPress-Websites — für Handwerksbetriebe, Industrie, Gastronomie, Start-ups und Vereine —, entwickle eigene Plugins und unterrichte WordPress als Dozent an der KW Design Akademie. Das heißt: Ich kenne die typischen Fehler nicht nur aus Foren, sondern aus eigenen Projekten, und ich kann sie so erklären, dass du sie beim nächsten Mal selbst erkennst. Du erreichst mich direkt, ohne Ticketsystem.
Echte Projekte — live ansehen.
WordPress-Websites, die ich gebaut habe oder laufend betreue.
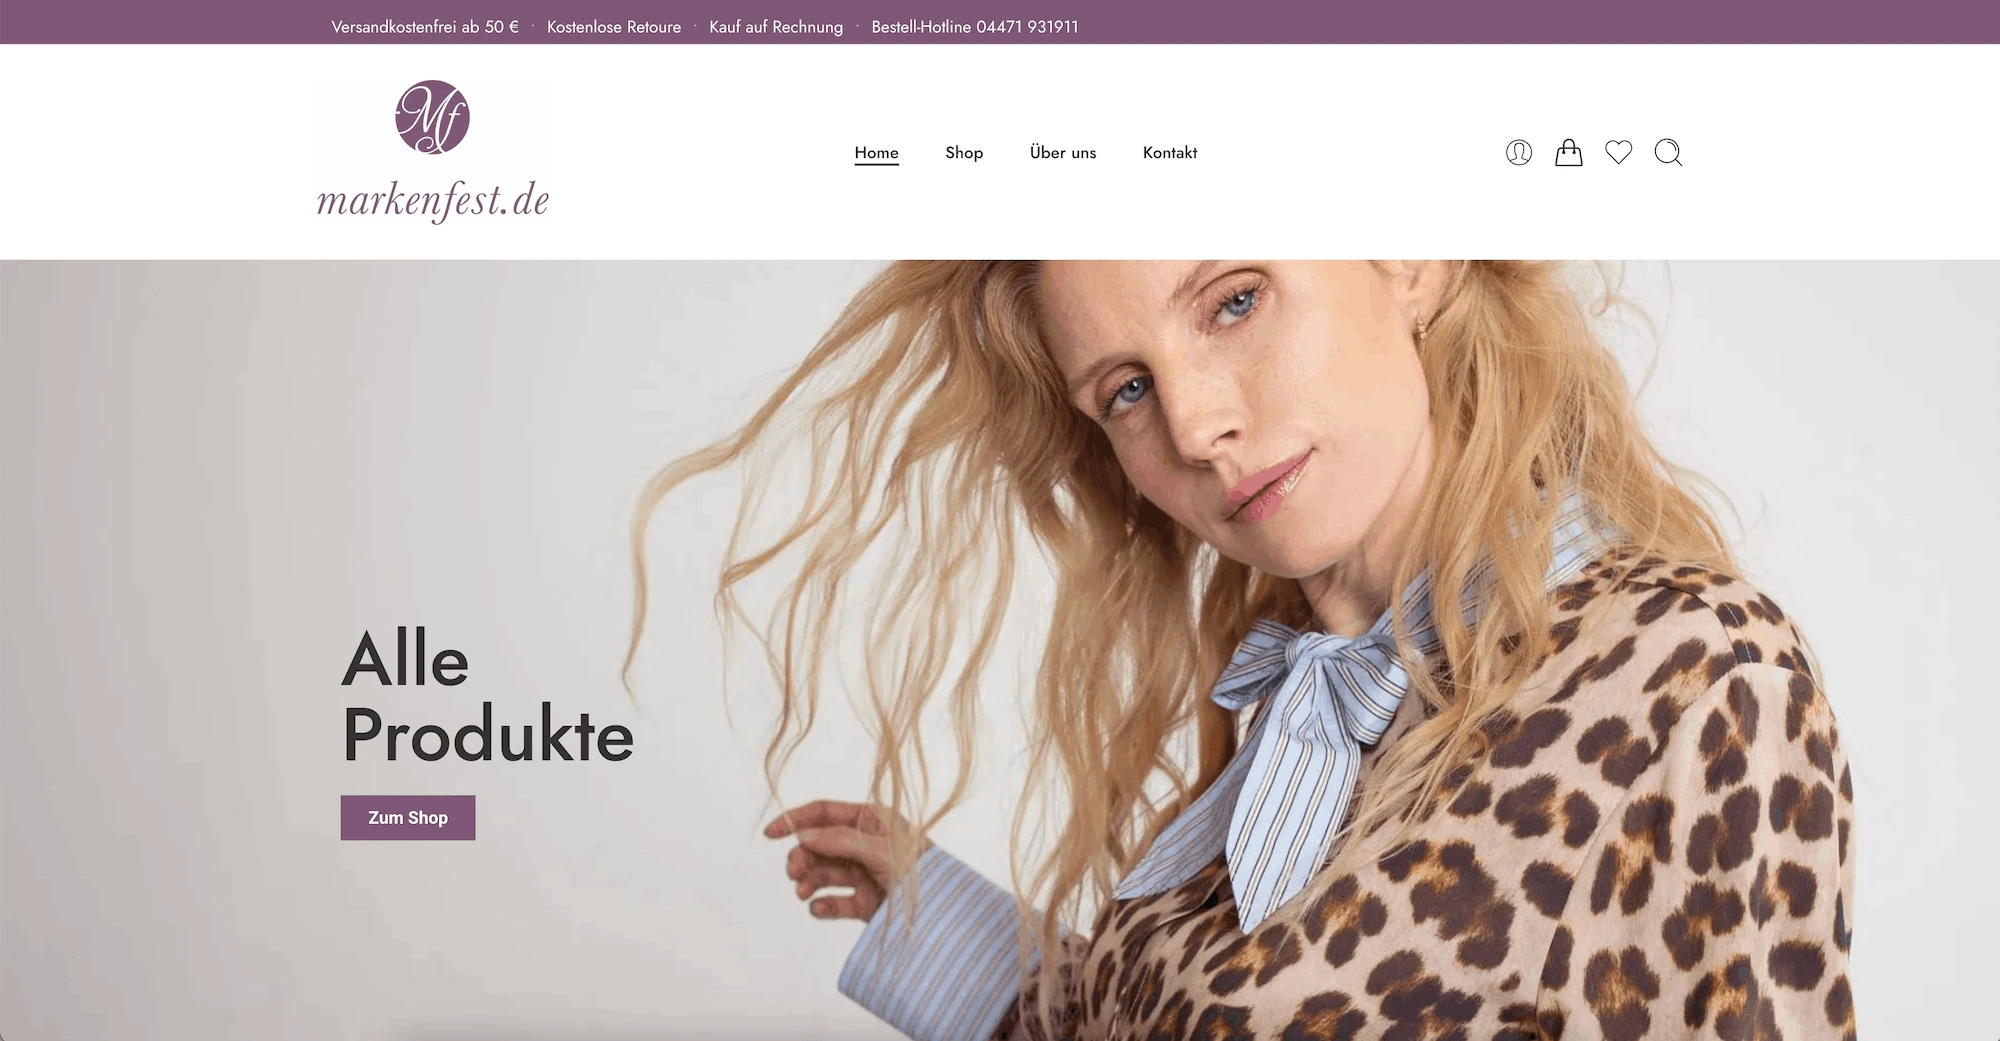
Markenfest
Stärkerer Online-Shop — Webdesign, Content und individuelle Shop-Funktionen.
Website ansehen ↗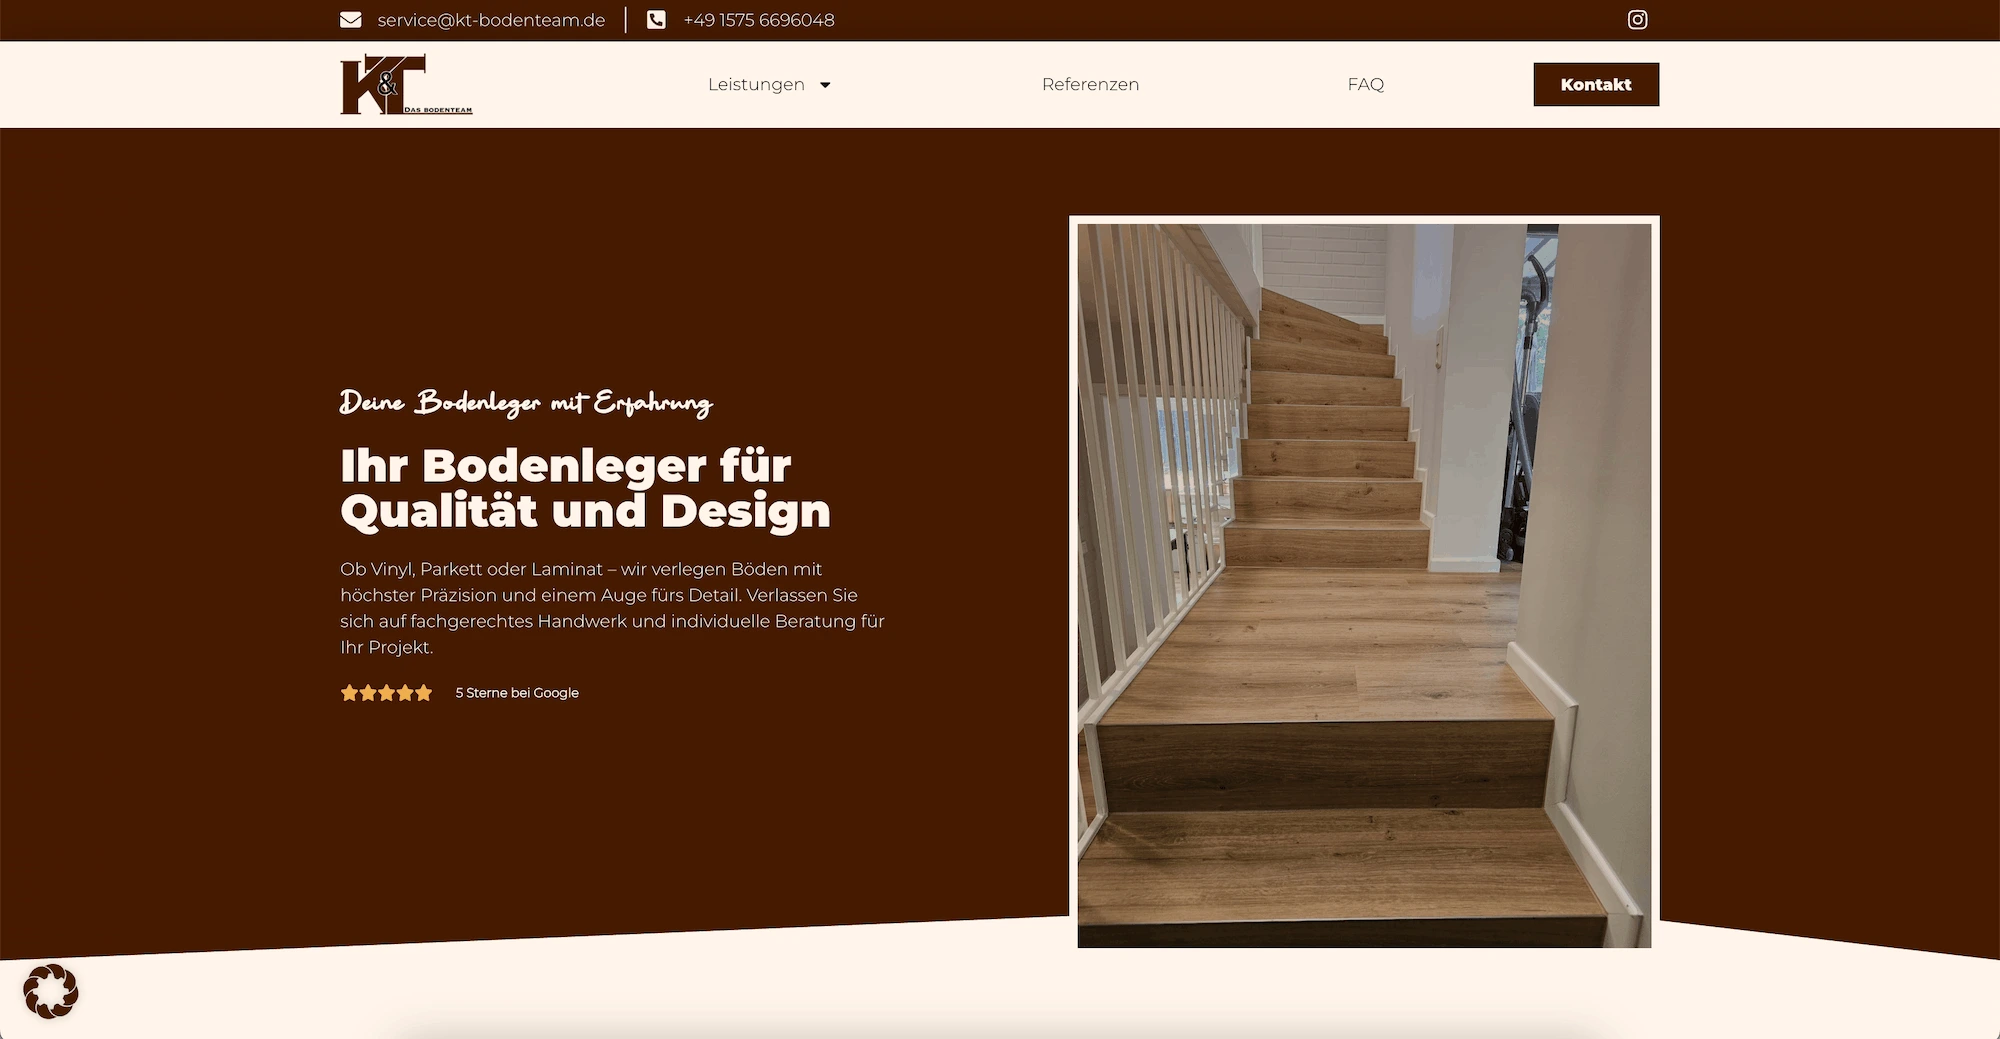
KT Bodenteam
Professioneller Auftritt für einen Bodenleger — Vorher-Nachher-Slider und regionale SEO.
Website ansehen ↗
Potassco Solutions
Klare Website für ein KI-Unternehmen, die komplexe Technologie verständlich macht.
Website ansehen ↗FAQ — SSL-Zertifikat abgelaufen.
Was bedeutet die Warnung über ein abgelaufenes Zertifikat?
Der Browser kann nicht mehr bestätigen, dass die verschlüsselte Verbindung wirklich zu deiner Domain gehört, und zeigt deshalb eine ganzseitige Warnung. Die Website selbst funktioniert, ist für Besucher aber praktisch nicht erreichbar.
Wie erneuere ich ein abgelaufenes SSL-Zertifikat?
Bei den meisten Hostern im Kundenbereich: Domain auswählen, den SSL-Bereich öffnen und ein kostenloses Zertifikat neu ausstellen oder die Verlängerung erneut anstoßen. Das dauert wenige Minuten.
Warum hat die automatische Verlängerung nicht funktioniert?
Meist weil der Aussteller die Domaininhaberschaft nicht prüfen konnte — blockiert durch eine Weiterleitungsregel, den Wartungsmodus, ein Sicherheits-Plugin, vollen Webspace oder geänderte Nameserver.
Warum erscheint die Warnung nur mit www?
Weil das Zertifikat nur für eine Variante ausgestellt wurde. Es muss alle tatsächlich genutzten Namen abdecken: mit und ohne www sowie jede verwendete Subdomain.
Reicht ein kostenloses Zertifikat?
Für Unternehmenswebsites und die meisten Shops ja. Die Verschlüsselung ist dieselbe wie bei kostenpflichtigen; der Unterschied liegt in Prüftiefe und Haftungszusagen, die im Alltag keine Rolle spielen.
Die Warnung bleibt, obwohl ich erneuert habe.
Meist merkt sich der Browser die Warnung. Zwischenspeicher leeren, Browser neu starten oder im privaten Fenster prüfen.
 Das bin ich – rechts im Bild
Erzähl mir, was nicht funktioniert.
Domain und eine kurze Beschreibung reichen — du bekommst eine ehrliche Einschätzung, was los ist und was die Behebung kostet.
Antwort meist innerhalb von 24 Stunden · hallo@manuelkillert.de