WordPress absichern — was wirklich schützt.
WordPress ist nicht unsicher — unsichere WordPress-Seiten sind ungepflegt. Die meisten Einbrüche nutzen bekannte Lücken in veralteten Plugins oder schwache Passwörter. Diese Checkliste enthält die Maßnahmen, die das verhindern, geordnet nach Wirkung — und lässt weg, was nur beruhigt.
Die vier Maßnahmen mit der größten Wirkung: Updates zeitnah einspielen, lange Passwörter plus Zwei-Faktor für alle Admins, Plugins auf das Nötige reduzieren und nur gepflegte verwenden, getestete Backups außerhalb des Servers. Danach Login-Schutz, Rechte, Datei- und Upload-Schutz, Hosting und Monitoring. Ein Sicherheits-Plugin ergänzt das — ersetzt es aber nicht.
Stufe 1: Die vier Grundlagen.
- Updates zeitnah: Kern, Plugins, Theme — Sicherheits-Updates innerhalb von Tagen, nicht Monaten. Mit Backup und Prüfung (sicher updaten).
- Passwörter und Zwei-Faktor: Lange, einzigartige Passwörter aus dem Passwort-Manager für alle Konten — WordPress, Hosting, FTP, Datenbank, E-Mail. Zwei-Faktor-Anmeldung für alle Administratoren.
- Plugins reduzieren: Nur was gebraucht wird, nur aus Originalquellen, nur mit aktuellen Updates. Deaktivierte Plugins löschen. Niemals illegale Kopien (Plugin-Audit).
- Backups: Automatisch, außerhalb des Servers, mehrere Generationen, getestet (Backup-Ratgeber).
Stufe 2: Zugänge und Rollen.
- Kein Benutzer „admin“ und kein Benutzername, der als Autor öffentlich sichtbar ist — Anzeigename und Login trennen.
- Minimale Rechte: Redakteure sind Redakteure, nicht Administratoren. Externe bekommen befristete Konten.
- Login-Schutz: Fehlversuche begrenzen, Sperre nach mehreren Versuchen. Login-URL ändern bringt gegen gezielte Angriffe nichts, reduziert aber Bot-Lärm.
- XML-RPC deaktivieren, wenn keine App oder Jetpack es braucht — ein beliebtes Ziel für Passwort-Angriffe.
- Registrierung nur aktivieren, wenn nötig, und dann mit Standardrolle „Abonnent“ und Spamschutz.
- Alte Konten ehemaliger Dienstleister und Mitarbeiter löschen.
Stufe 3: Dateien, Uploads, Konfiguration.
- Dateibearbeitung im Backend aus:
define('DISALLOW_FILE_EDIT', true);in der wp-config.php — ein kompromittiertes Admin-Konto kann dann keinen Code einschleusen. - PHP-Ausführung in Uploads sperren: Eine .htaccess in
wp-content/uploads/, die PHP-Dateien blockiert — hochgeladene Schadskripte laufen dann nicht. - Upload-Typen beschränken auf das Nötige, SVG nur bereinigt (Dateitypen).
- Dateirechte: Ordner 755, Dateien 644, wp-config.php 640 oder 600, kein Ordner mit 777.
- Sicherheitsschlüssel in der wp-config.php gesetzt und bei Verdacht erneuert.
- Tabellenpräfix und Versionsanzeige zu verstecken bringt wenig — nicht darauf verlassen.
- Formulare mit Spamschutz und ohne frei wählbare Empfänger (Formular-Spam).
# Keine Skriptausführung im Upload-Ordner
<FilesMatch "\.(php|php[0-9]|phtml|phar|pl|py|cgi|sh)$">
  Require all denied
</FilesMatch>
Options -ExecCGI -Indexes
Bei Nginx wird die entsprechende Regel in der Server-Konfiguration hinterlegt. Zusätzlich in der wp-config.php: define('DISALLOW_FILE_EDIT', true); — beides zusammen verhindert die häufigsten Wege, Schadcode nachzuladen.
Stufe 4: Hosting und Server.
- Aktuelle PHP-Version mit Sicherheitsupdates (PHP aktualisieren).
- HTTPS überall mit gültigem Zertifikat und Weiterleitung (HTTPS einrichten).
- Seriöser Hoster mit Firewall, Isolation der Kunden, automatischen Backups und Malware-Scan.
- Ein Hosting-Konto pro Website oder zumindest getrennte Verzeichnisse — eine gehackte Altinstallation infiziert sonst alle.
- Alte Installationen, Testkopien, Backups-Archive im Webroot löschen — sie sind vergessene Einfallstore.
- SFTP statt FTP, Hosting-Zugang mit Zwei-Faktor.
Stufe 5: Monitoring und Reaktion.
- Erreichbarkeits-Monitoring mit Benachrichtigung.
- Dateiänderungs-Überwachung — meldet neue oder geänderte Dateien, ein typisches Hack-Zeichen.
- Schwachstellen-Scan der installierten Plugins gegen bekannte Lücken.
- Search Console einrichten — Google meldet dort Sicherheitsprobleme.
- Notfallplan: Wer wird angerufen, wo liegen Backups und Zugänge, was sind die ersten Schritte (WordPress gehackt).
Was wenig bringt.
Ehrlichkeit spart Zeit: Die Login-URL zu verstecken, die WordPress-Version auszublenden, das Tabellenpräfix zu ändern oder „Security through Obscurity“-Tricks halten keinen gezielten Angreifer auf — sie reduzieren höchstens automatisiertes Rauschen. Ein Sicherheits-Plugin mit hundert Optionen ersetzt keine Updates. Und ein teures Zertifikat ist nicht sicherer als ein kostenloses. Die Wirkung liegt in Stufe 1 bis 3.
Die Checkliste zum Abhaken.
| Maßnahme | Wirkung | Aufwand |
|---|---|---|
| Updates innerhalb weniger Tage | Sehr hoch | Laufend |
| Lange Passwörter + Zwei-Faktor für Admins | Sehr hoch | Einmalig |
| Plugins reduziert, nur gepflegte, keine Kopien | Sehr hoch | Einmalig + jährlich |
| Backups extern, getestet | Sehr hoch (Schadensbegrenzung) | Einmalig + Test |
| Login-Begrenzung, kein „admin“, XML-RPC aus | Hoch | Einmalig |
| Minimale Rollen, alte Konten gelöscht | Hoch | Einmalig + bei Wechseln |
| Dateibearbeitung aus, PHP in Uploads gesperrt | Hoch | Einmalig |
| Aktuelle PHP-Version, HTTPS | Hoch | Einmalig + jährlich |
| Getrennte Konten, Altlasten gelöscht | Mittel bis hoch | Einmalig |
| Monitoring und Scan | Mittel (Früherkennung) | Einmalig + laufend |
| Formular-Spamschutz, feste Empfänger | Mittel | Einmalig |
Die Checkliste einmal durchgehen und danach laufend einhalten — genau das steckt in der WordPress-Wartung. Einmalige Absicherung inklusive Prüfung und Bericht: WordPress-Hilfe.
Wer hilft.
Ich bin Manuel Killert, WordPress-Entwickler aus Quakenbrück. Seit 2020 baue und betreue ich WordPress-Websites — für Handwerksbetriebe, Industrie, Gastronomie, Start-ups und Vereine —, entwickle eigene Plugins und unterrichte WordPress als Dozent an der KW Design Akademie. Das heißt: Ich kenne die typischen Fehler nicht nur aus Foren, sondern aus eigenen Projekten, und ich kann sie so erklären, dass du sie beim nächsten Mal selbst erkennst. Du erreichst mich direkt, ohne Ticketsystem.
Echte Projekte — live ansehen.
WordPress-Websites, die ich gebaut habe oder laufend betreue.
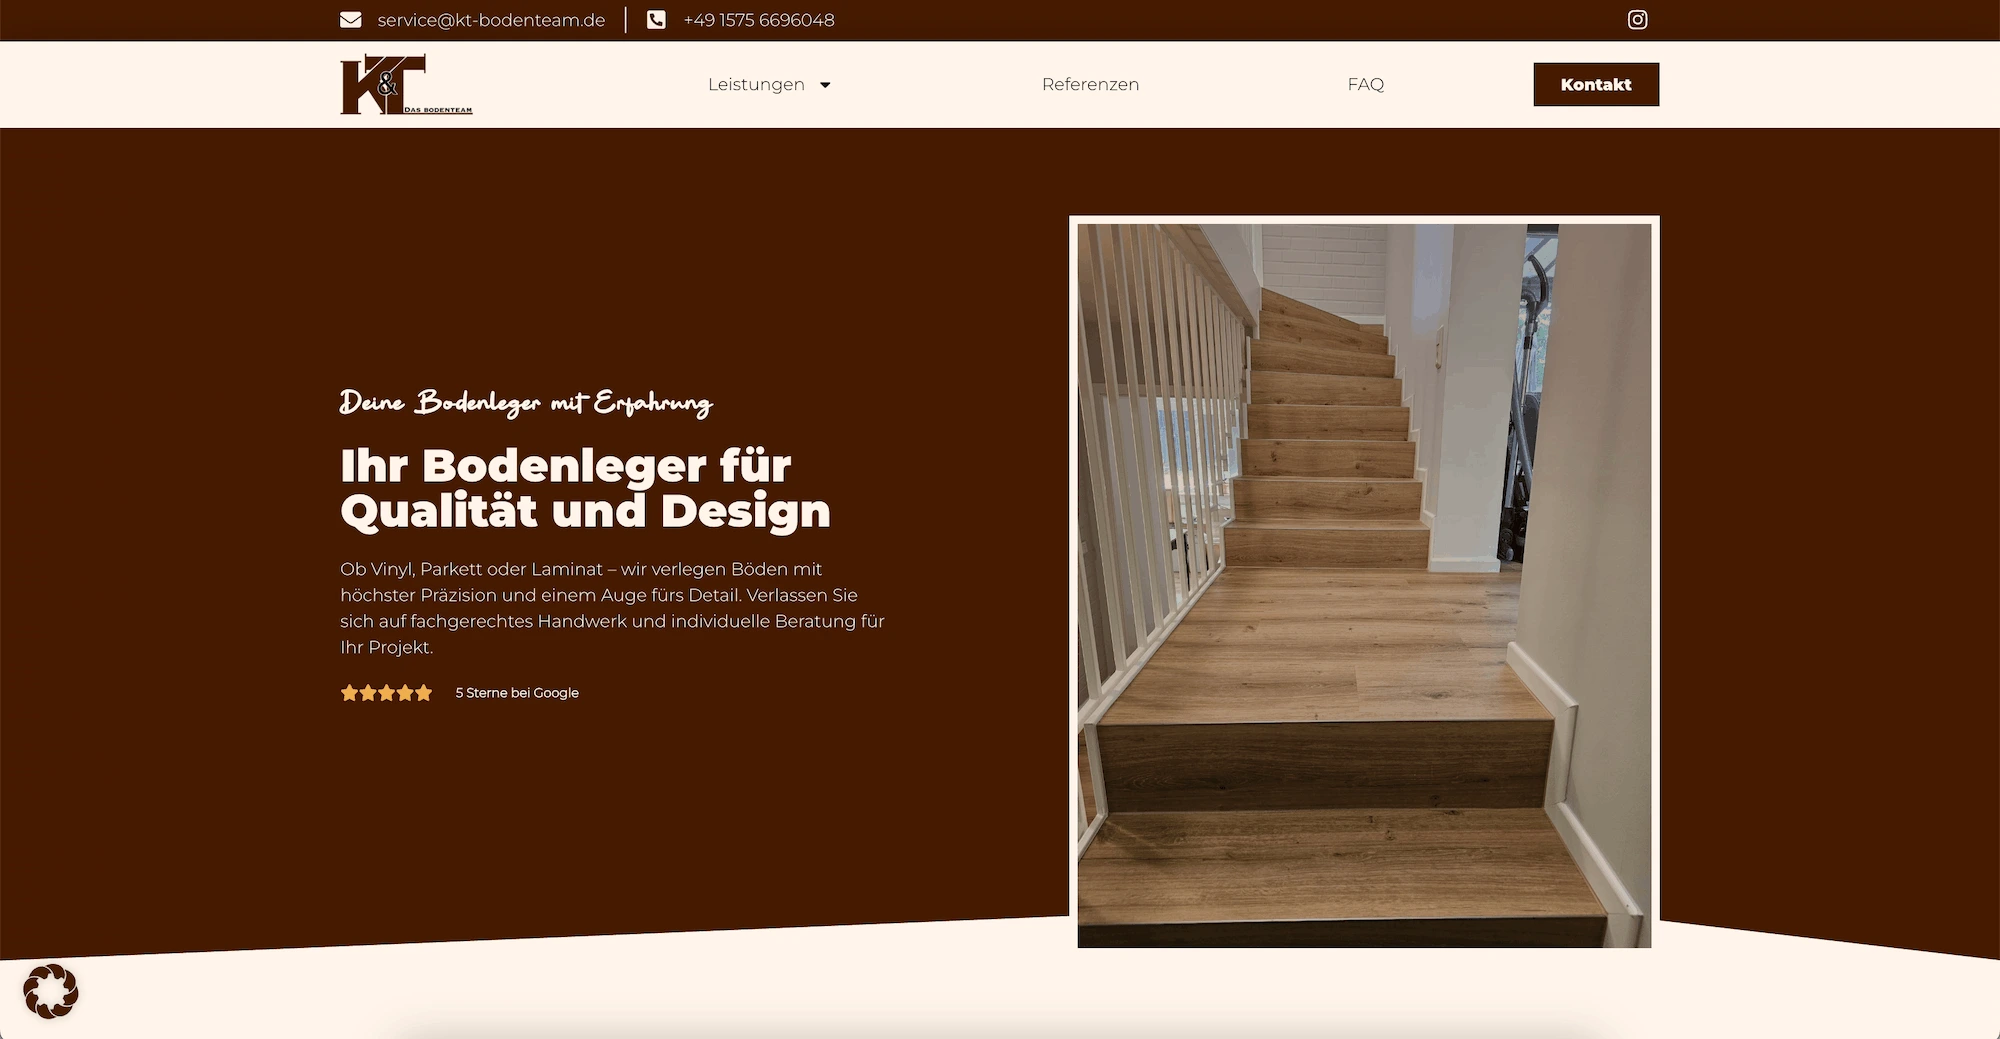
KT Bodenteam
Professioneller Auftritt für einen Bodenleger — Vorher-Nachher-Slider und regionale SEO.
Website ansehen ↗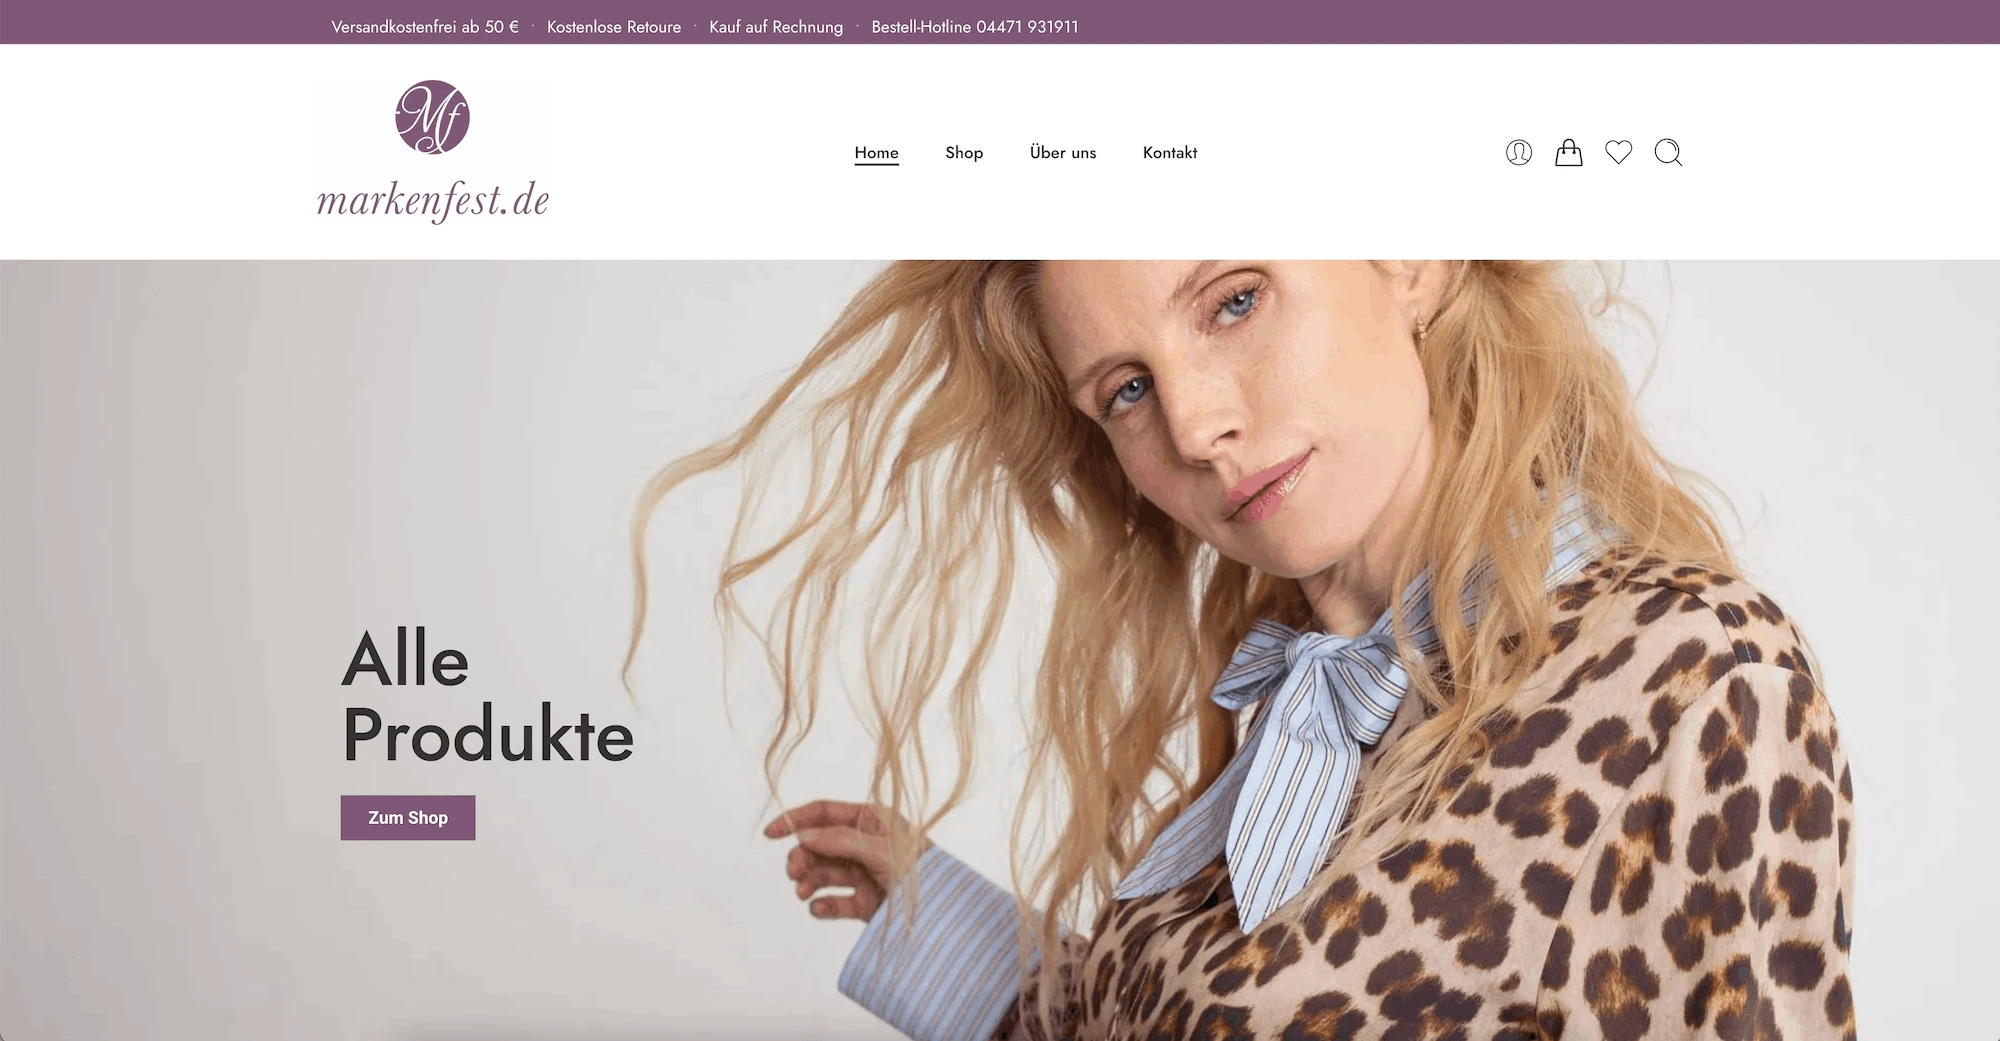
Markenfest
Stärkerer Online-Shop — Webdesign, Content und individuelle Shop-Funktionen.
Website ansehen ↗
Potassco Solutions
Klare Website für ein KI-Unternehmen, die komplexe Technologie verständlich macht.
Website ansehen ↗FAQ — WordPress absichern.
Wie sichere ich WordPress am wirksamsten ab?
Mit vier Grundlagen: Updates innerhalb weniger Tage einspielen, lange Passwörter mit Zwei-Faktor-Anmeldung für alle Administratoren, Plugins auf das Nötige reduzieren und nur gepflegte Originale verwenden sowie getestete Backups außerhalb des Servers. Danach folgen Login-Schutz, minimale Rollen, Datei- und Upload-Schutz, aktuelles Hosting und Monitoring.
Brauche ich ein Sicherheits-Plugin für WordPress?
Es ergänzt die Grundlagen sinnvoll, etwa mit Login-Begrenzung, Firewall, Scan und Dateiüberwachung, ersetzt aber keine Updates, starken Passwörter und Backups. Viele Optionen eines Sicherheits-Plugins wirken vor allem gegen automatisiertes Rauschen.
Bringt es etwas, die Login-URL zu ändern?
Gegen gezielte Angriffe wenig, weil die URL auffindbar bleibt. Es reduziert aber automatisierte Login-Versuche und damit Serverlast. Wirksamer sind Zwei-Faktor-Anmeldung und die Begrenzung von Fehlversuchen.
Wie verhindere ich, dass hochgeladene Schadskripte ausgeführt werden?
Mit einer .htaccess im Upload-Ordner, die PHP- und andere Skriptdateien blockiert, und dem Deaktivieren der Dateibearbeitung im Backend über DISALLOW_FILE_EDIT in der wp-config.php. Zusätzlich sollten Upload-Typen auf das Nötige beschränkt werden.
Warum sind alte Installationen auf demselben Hosting gefährlich?
Eine vergessene Testkopie oder Altinstallation wird nicht aktualisiert, bleibt aber erreichbar. Über ihre Lücken kann ein Angreifer auf das gesamte Hosting-Konto und damit auf die Live-Website zugreifen. Solche Altlasten sollten gelöscht oder Konten getrennt werden.
Wie merke ich, dass meine Website angegriffen wurde?
Durch Dateiänderungs-Überwachung, Erreichbarkeits-Monitoring, Schwachstellen-Scans, Meldungen in der Google Search Console und Aufmerksamkeit für Anzeichen wie fremde Weiterleitungen, unbekannte Admin-Konten oder Spam-Versand von der eigenen Domain.
 Das bin ich – rechts im Bild
Erzähl mir von deiner neuen Website.
Beschreib kurz, was du vorhast — du bekommst eine ehrliche Einschätzung zu Umfang, Zeit und Kosten.
Antwort meist innerhalb von 24 Stunden · hallo@manuelkillert.de