DSGVO-Checkliste für WordPress — 20 Punkte zum Abhaken.
Datenschutz auf einer WordPress-Website ist kein einzelnes Plugin, sondern eine Reihe kleiner Entscheidungen: welche Dienste laden, welche Daten Formulare speichern, wo das Hosting steht, was mit Nutzerkonten passiert. Diese Checkliste geht alle Stellen durch — technisch konkret, ohne Rechtsberatung zu ersetzen.
Die Punkte mit dem größten Risiko: externe Dienste ohne Einwilligung (Fonts, Videos, Karten, Analyse), fehlende oder veraltete Datenschutzerklärung, Formulare ohne Hinweis und mit unnötigen Feldern, fehlende AV-Verträge mit Hoster und Diensten, Daten, die nie gelöscht werden. Das ist keine Rechtsberatung — Texte und Einzelfälle prüft dein Anwalt oder Datenschutzbeauftragter; die Technik setze ich um.
A. Pflichttexte.
- Impressum vollständig nach DDG, von jeder Seite erreichbar.
- Datenschutzerklärung, die alle tatsächlich eingesetzten Dienste nennt — Hosting, Formulare, Analyse, Video, Karten, Newsletter, Shop, Zahlungsanbieter — und nichts, was es nicht mehr gibt. Aus einem Generator oder vom Anwalt, bei jeder Änderung an Diensten aktualisieren.
- Verweis auf Betroffenenrechte (Auskunft, Löschung, Widerspruch) und Kontakt dafür.
B. Externe Dienste und Einwilligung.
- Google Fonts lokal einbinden — nicht vom Google-Server. Betrifft auch Themes und Page-Builder, die Fonts selbst laden.
- Cookie-Einwilligung für alle nicht notwendigen Dienste, mit echter Wahl und Blockierung vor Zustimmung (Cookie-Banner-Ratgeber).
- Videos und Karten nur nach Klick laden oder durch statische Alternativen ersetzen.
- Analyse: Google Analytics nur mit Einwilligung und IP-Kürzung; oder cookielose Alternative.
- Social-Media-Buttons ohne direkte Einbindung — Links statt Skripte.
- reCAPTCHA vermeiden, Alternativen nutzen (Spamschutz).
- Externe Skripte inventarisieren: Was lädt von fremden Domains? Jede Domain braucht einen Eintrag in der Datenschutzerklärung — oder fliegt raus.
C. Datenerhebung auf der Website.
- Formulare: Nur nötige Felder, Datenschutzhinweis mit Link, Übertragung per HTTPS, Versand per SMTP an ein Postfach im eigenen Zugriff. Ob eine Checkbox nötig ist, klärt der Anwalt.
- Formular-Einträge in WordPress: Viele Formular-Plugins speichern alle Einsendungen dauerhaft in der Datenbank — Speicherung deaktivieren oder Löschfrist setzen.
- Kommentare: IP-Speicherung abschalten, Gravatar deaktivieren (lädt Bilder von externem Server), Kommentar-Cookie-Opt-in.
- Nutzerkonten: Registrierung nur wenn nötig, Mitglieder- und Kundendaten mit Löschkonzept (Mitgliederbereich).
- Newsletter: Double-Opt-in, Protokoll, Abmeldelink, Anbieter mit AV-Vertrag.
- Emojis und oEmbed: WordPress lädt Emoji-Skripte von externen Servern und bettet fremde Inhalte ein — abschalten, wenn nicht gebraucht.
D. Technik und Hosting.
- HTTPS überall mit gültigem Zertifikat (HTTPS einrichten).
- AV-Verträge mit Hoster, E-Mail-Anbieter, Newsletter-Dienst, Analyse-Anbieter, Zahlungsdiensten, Backup-Speicher — und Prüfung des Serverstandorts, idealerweise EU.
- Sicherheit als Datenschutzpflicht: Updates, Zugangsschutz, Backups verschlüsselt und nicht öffentlich erreichbar (WordPress absichern).
- Server-Logs mit IP-Adressen: Speicherdauer beim Hoster prüfen und in der Datenschutzerklärung nennen.
E. Betrieb und Betroffenenrechte.
Zwei Dinge, die technisch vorbereitet sein müssen: Auskunft — WordPress kann unter Werkzeuge → Personenbezogene Daten exportieren alle Daten zu einer E-Mail-Adresse zusammenstellen, Formular- und Shop-Plugins hängen sich dort ein, sofern sie es unterstützen. Löschung — gleiches Werkzeug, plus manuelle Prüfung von Backups und Drittdiensten. Dazu ein Verzeichnis der Verarbeitungstätigkeiten, das auch die Website umfasst, und ein Plan für den Fall einer Datenpanne (Hack und Meldepflicht).
So prüfst du deine Website.
- Privates Fenster, Entwicklertools → Netzwerk, Seite laden, nichts anklicken: Alle fremden Domains notieren.
- Jede Domain zuordnen: notwendig, mit Einwilligung, oder raus?
- Datenschutzerklärung daneben legen: Stimmt die Liste überein?
- Formulare absenden: Kommt die Mail an, wo werden Einträge gespeichert, wie lange?
- Plugins durchgehen: Welche speichern Daten, welche laden extern?
- Werkzeuge → Website-Zustand und ein Datenschutz-Scanner als Ergänzung — beide ersetzen den Blick ins Netzwerk-Tab nicht.
Barrierefreiheit: der neue Nachbar.
Seit Juni 2025 gilt das Barrierefreiheitsstärkungsgesetz für bestimmte Angebote an Verbraucher — etwa Online-Shops und Buchungen. Kleinstunternehmen mit Dienstleistungen sind teils ausgenommen; ob es dich betrifft, klärt ein Jurist. Technisch geht es um Kontraste, Tastaturbedienung, Alternativtexte, Formularbeschriftungen und Struktur — vieles davon ist mit sauberem WordPress-Aufbau machbar und nützt allen Besuchern.
Technische Umsetzung der Checkliste — Fonts lokal, Dienste blockieren, Formulare, Speicherfristen, Emojis, Gravatar — ist meist an einem Tag erledigt: WordPress-Hilfe. Die Texte liefert dein Rechtsberater.
Wer hilft.
Ich bin Manuel Killert, WordPress-Entwickler aus Quakenbrück. Seit 2020 baue und betreue ich WordPress-Websites — für Handwerksbetriebe, Industrie, Gastronomie, Start-ups und Vereine —, entwickle eigene Plugins und unterrichte WordPress als Dozent an der KW Design Akademie. Das heißt: Ich kenne die typischen Fehler nicht nur aus Foren, sondern aus eigenen Projekten, und ich kann sie so erklären, dass du sie beim nächsten Mal selbst erkennst. Du erreichst mich direkt, ohne Ticketsystem.
Echte Projekte — live ansehen.
WordPress-Websites, die ich gebaut habe oder laufend betreue.
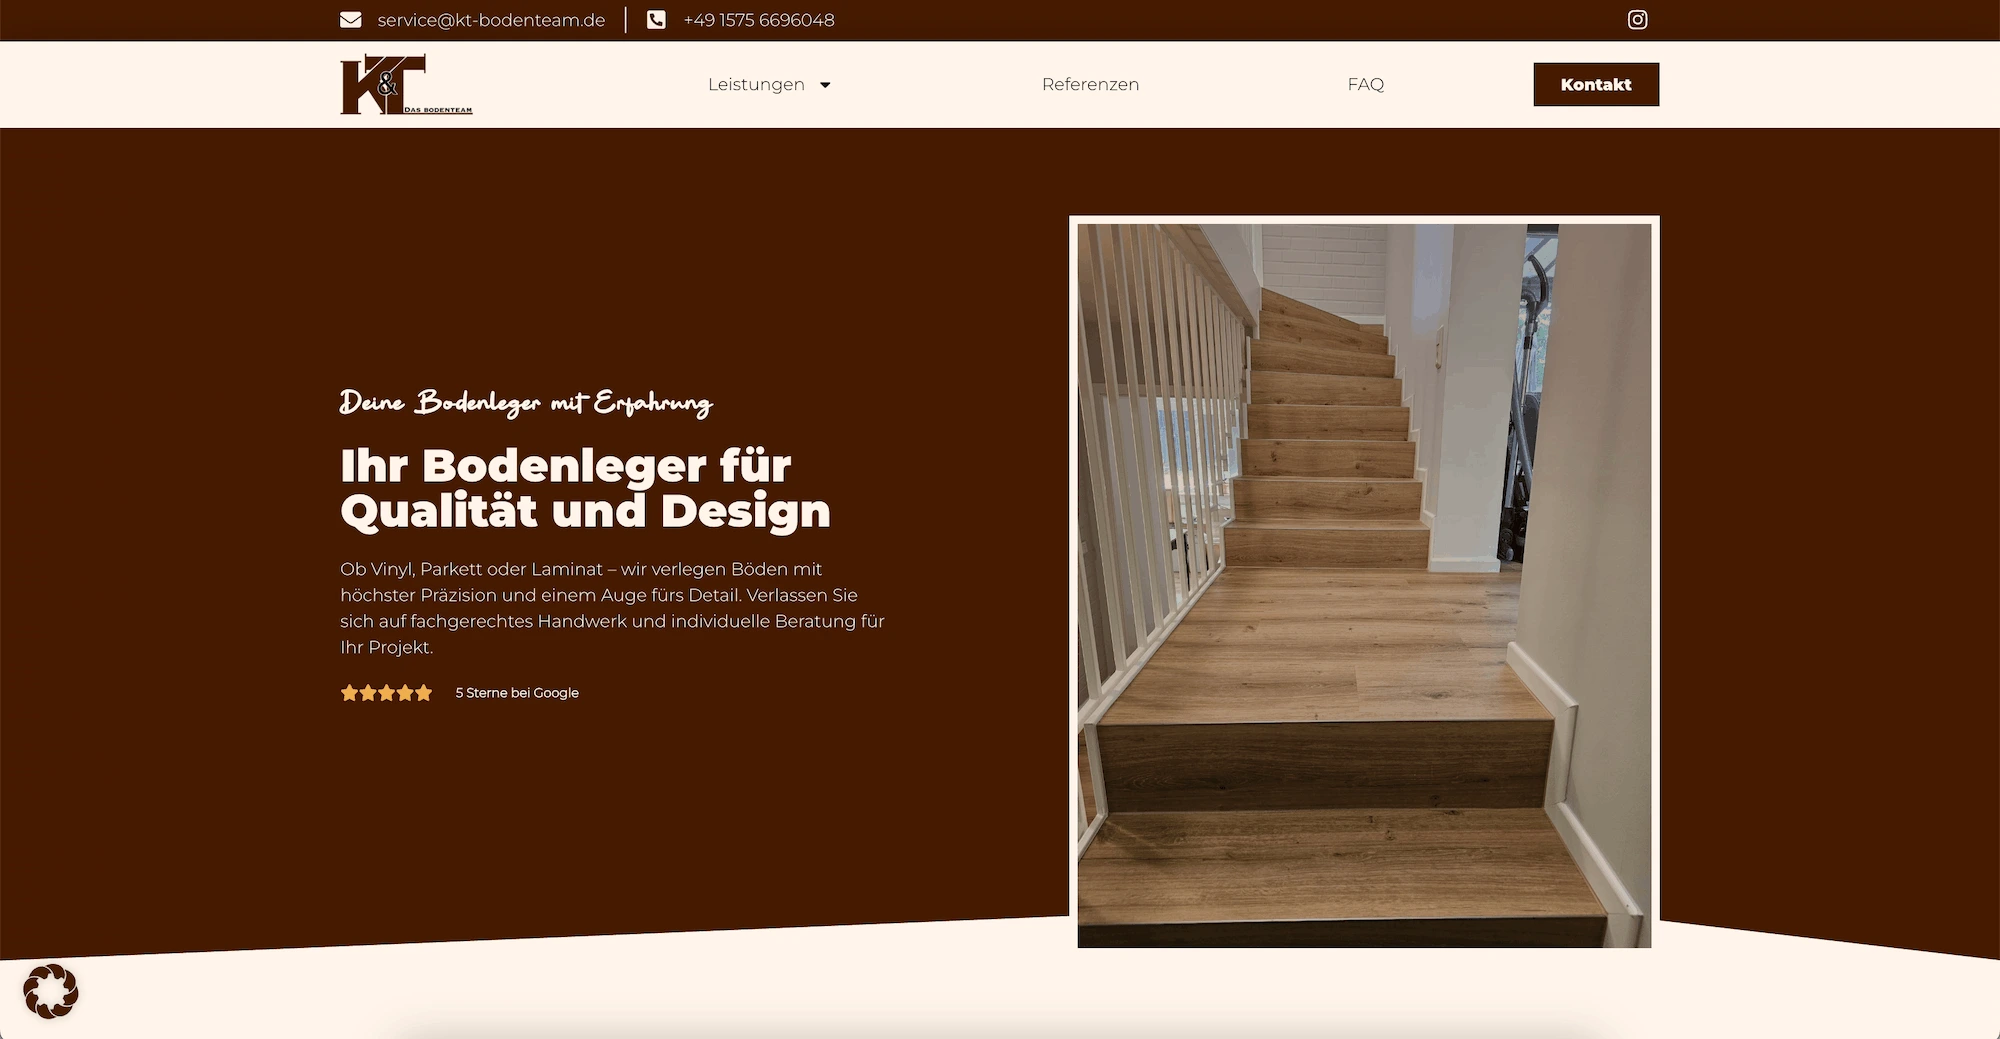
KT Bodenteam
Professioneller Auftritt für einen Bodenleger — Vorher-Nachher-Slider und regionale SEO.
Website ansehen ↗
Potassco Solutions
Klare Website für ein KI-Unternehmen, die komplexe Technologie verständlich macht.
Website ansehen ↗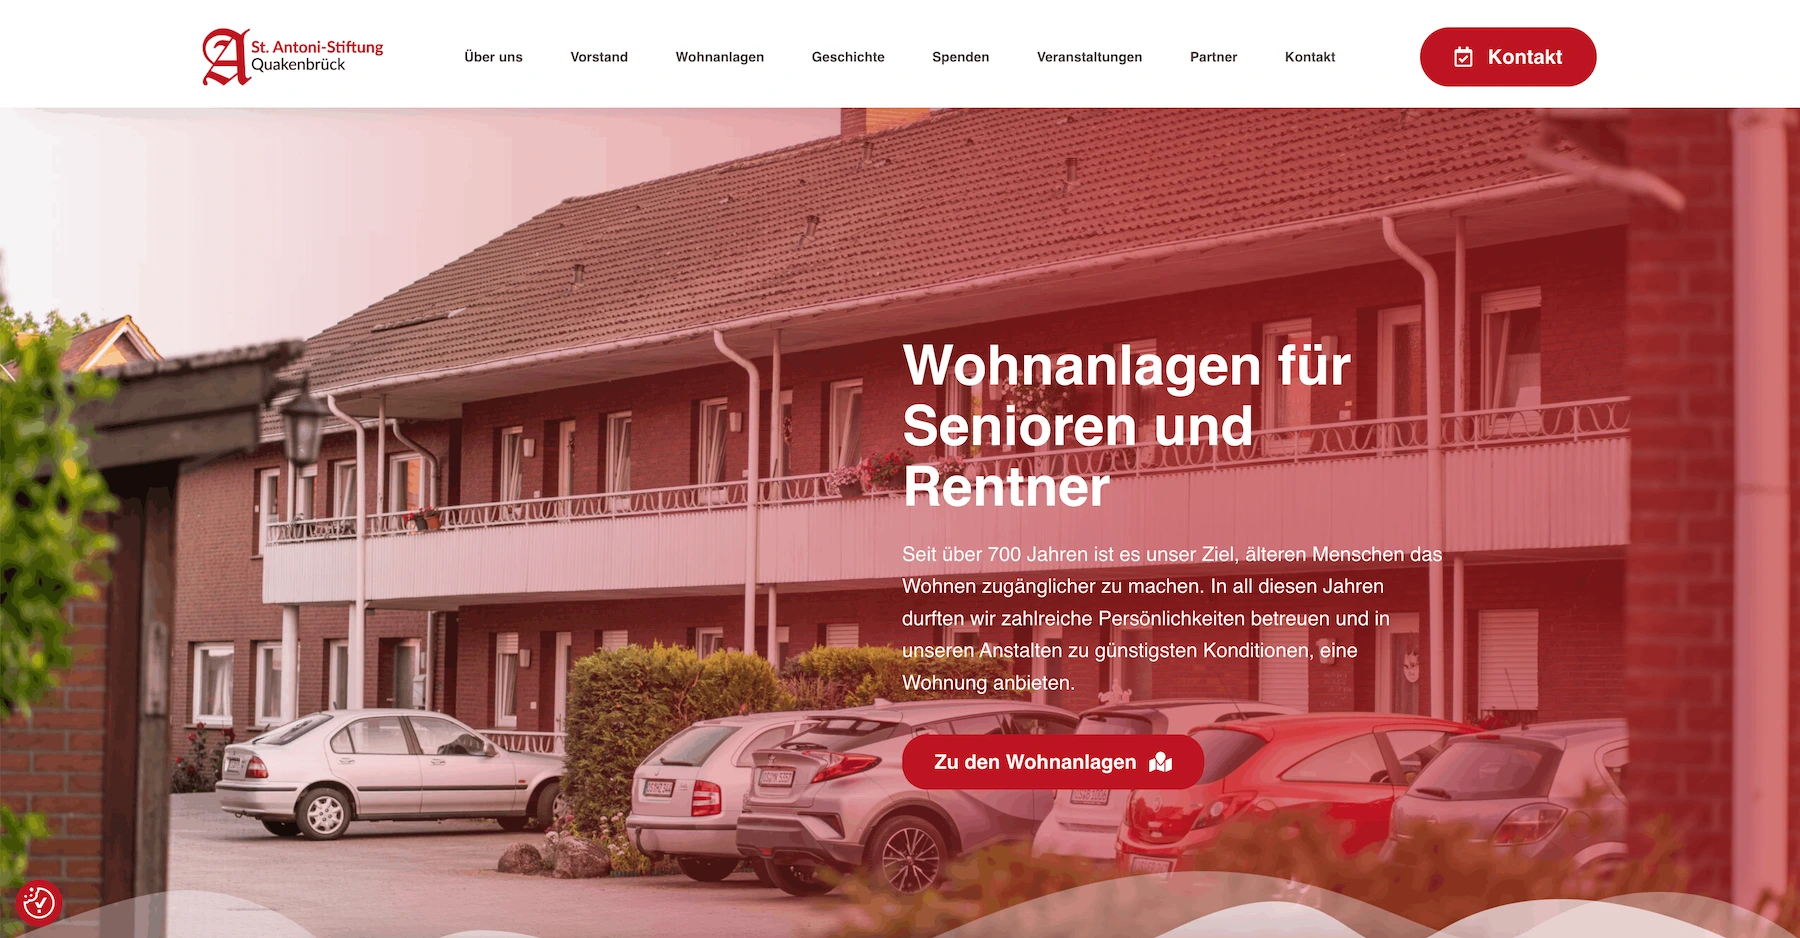
St. Antoni-Stiftung
Ehrenamtlich umgesetzt: der erste Webauftritt der über 700 Jahre alten Stiftung aus Quakenbrück.
Website ansehen ↗FAQ — DSGVO-Checkliste für WordPress.
Was sind die wichtigsten DSGVO-Punkte für eine WordPress-Website?
Vollständige und aktuelle Datenschutzerklärung und Impressum, Einwilligung für nicht notwendige Dienste mit Blockierung vor Zustimmung, lokal eingebundene Schriften, sparsame Formulare mit Hinweis und SMTP-Versand, AV-Verträge mit Hoster und Diensten, HTTPS, Sicherheit sowie Löschfristen und vorbereitete Auskunfts- und Löschprozesse.
Reicht ein Datenschutz-Plugin für die DSGVO-Konformität?
Nein. Plugins helfen bei Einwilligung, Blockierung und Datenexport, aber die Auswahl der Dienste, die Datenschutzerklärung, AV-Verträge, Löschfristen und Prozesse müssen bewusst umgesetzt werden. Ein Blick in den Netzwerk-Tab des Browsers zeigt, was tatsächlich lädt.
Speichert WordPress Formulareinträge?
WordPress selbst nicht, viele Formular-Plugins aber dauerhaft in der Datenbank. Diese Speicherung sollte deaktiviert oder mit einer Löschfrist versehen werden, und die Datenschutzerklärung muss sie nennen.
Warum sind Emojis und Gravatar ein Datenschutzthema?
WordPress lädt Emoji-Skripte von externen Servern, und Gravatar holt Profilbilder von einem Dienst in den USA, wobei IP-Adressen übertragen werden. Beides lässt sich abschalten, wenn es nicht gebraucht wird.
Wie erfülle ich Auskunfts- und Löschanfragen bei WordPress?
Unter Werkzeuge bietet WordPress den Export und die Löschung personenbezogener Daten zu einer E-Mail-Adresse, wobei sich kompatible Formular- und Shop-Plugins einhängen. Backups und Drittdienste müssen zusätzlich manuell geprüft werden.
Betrifft das Barrierefreiheitsstärkungsgesetz meine Website?
Seit Juni 2025 gilt es für bestimmte Verbraucherangebote wie Online-Shops und Buchungen, mit Ausnahmen für Kleinstunternehmen bei Dienstleistungen. Ob es zutrifft, sollte juristisch geklärt werden; technisch geht es um Kontraste, Tastaturbedienung, Alternativtexte und Formularbeschriftungen.
 Das bin ich – rechts im Bild
Erzähl mir von deiner neuen Website.
Beschreib kurz, was du vorhast — du bekommst eine ehrliche Einschätzung zu Umfang, Zeit und Kosten.
Antwort meist innerhalb von 24 Stunden · hallo@manuelkillert.de