Magento absichern — Shops sind beliebte Ziele.
Onlineshops sind für Angreifer besonders interessant, weil dort Kunden- und Zahlungsdaten liegen. Magento ist wegen seiner Verbreitung bei größeren Shops ein häufiges Ziel. Die gute Nachricht: Die meisten erfolgreichen Angriffe nutzen bekannte Lücken, für die es längst Patches gibt.
Die wichtigsten Maßnahmen: Sicherheitspatches zeitnah einspielen, Admin-Zugang mit eigener Adresse, Zwei-Faktor und Zugriffsbeschränkung schützen, Erweiterungen minimieren und aktuell halten, Dateiänderungen überwachen, um eingeschleusten Code — besonders Skripte, die Zahlungsdaten abgreifen — früh zu erkennen. Und ein Plan für den Ernstfall.
Website down oder gehackt? Schreib mir per WhatsApp oder E-Mail mit Domain und kurzer Beschreibung — ich melde mich in der Regel innerhalb weniger Stunden, auch am Wochenende, wenn es brennt. Zugangsdaten bitte nie in der ersten Nachricht, sondern erst nach Absprache über einen sicheren Weg.
Warum Shops Ziele sind.
In einem Shop liegen Kundenkonten, Adressen, Bestellhistorien — und während des Bezahlvorgangs werden Zahlungsdaten eingegeben. Für Angreifer ist das wertvoll. Dazu kommt: Viele Shops werden nach dem Livegang nicht konsequent gepflegt.
Angriffe laufen meist automatisiert: Werkzeuge durchsuchen das Netz nach Shops mit bekannten Lücken und nutzen sie aus. Wer zeitnah patcht, ist für diese Angriffe kein Ziel mehr.
Sicherheitspatches.
Der Hersteller veröffentlicht regelmäßig Sicherheitspatches. Sie zeitnah einzuspielen ist die wichtigste einzelne Maßnahme. Und: Die eingesetzte Version muss noch unterstützt werden, sonst gibt es keine Patches mehr (Magento-Update, Magento 1).
Admin-Zugang.
- Eigene Adresse für den Verwaltungsbereich statt der Standardadresse.
- Zwei-Faktor-Anmeldung für alle Benutzer.
- Zugriffsbeschränkung auf bekannte Adressen, wo möglich.
- Nur nötige Benutzer, mit passenden Rollen.
- Ehemalige Mitarbeiter und Dienstleister sofort entfernen.
Erweiterungen.
Erweiterungen sind ein häufiges Einfallstor — besonders solche, die nicht mehr gepflegt werden oder aus unsicheren Quellen stammen. Jede Erweiterung ist zusätzlicher Code mit möglichen Lücken.
Nur Erweiterungen von vertrauenswürdigen Anbietern, aktuell gehalten, ungenutzte entfernt. Und nie Erweiterungen aus inoffiziellen Quellen — geknackte Versionen enthalten regelmäßig Schadcode (Erweiterungen prüfen).
Abgegriffene Zahlungsdaten.
Eine besonders verbreitete Angriffsart auf Shops: Angreifer schleusen ein Skript in die Kasse ein, das Zahlungsdaten bei der Eingabe mitliest und an einen fremden Server schickt. Der Shop funktioniert normal weiter, Kunden merken nichts.
Schutz: Zahlungsarten, bei denen Kartendaten nicht auf der eigenen Seite eingegeben werden, sondern beim Zahlungsanbieter. Eine Sicherheitsrichtlinie für Inhalte, die festlegt, von wo Skripte geladen und wohin Daten gesendet werden dürfen. Und Überwachung von Änderungen an Dateien und Datenbankinhalten.
Änderungen überwachen.
Eingeschleuster Code wird oft in Dateien oder in Datenbankfeldern versteckt, die im Frontend ausgegeben werden — etwa Konfigurationsfelder für zusätzliche Skripte. Eine Überwachung, die Änderungen meldet, erkennt solche Angriffe früh.
Dazu gehört ein regelmäßiger Blick in die Konfiguration: Sind dort Skripte eingetragen, die niemand kennt?
Server und Konfiguration.
- Nur das öffentliche Verzeichnis erreichbar.
- Dateirechte so eng wie möglich.
- Verschlüsselte Verbindung überall (SSL).
- Sicherheitsheader setzen.
- Aktuelle PHP-Version (PHP-Versionen).
- Sicherungen getrennt vom Server, regelmäßig getestet.
Zugänge.
Zugänge zu Server, Datenbank, Schnittstellen und Zahlungsanbietern gehören auf das Unternehmen, mit starken Passwörtern und minimalen Rechten. Schnittstellenschlüssel werden bei Personalwechsel und Dienstleisterwechsel erneuert.
Im Ernstfall.
- Ruhe bewahren, nichts überstürzt löschen — Spuren sichern.
- Shop in den Wartungsmodus, wenn Zahlungsdaten betroffen sein könnten.
- Einfallstor finden und schließen.
- Schadcode entfernen — in Dateien und Datenbank.
- Alle Zugänge erneuern.
- Zahlungsanbieter informieren.
- Meldepflichten prüfen — Datenpannen können meldepflichtig sein.
Ich bin kein Rechtsanwalt; die Frage nach Meldepflichten klärst du mit deinem Datenschutzbeauftragten oder einer Rechtsberatung (Shop gehackt).
Wenn du nicht weiterkommst.
Wenn du deinen Magento-Shop absichern willst oder befürchtest, dass er kompromittiert wurde. Ich finde die Ursache, behebe sie und erkläre dir, was passiert ist. Die Übersicht findest du unter Magento- und Shopify-Hilfe; wenn gerade keine Bestellungen durchgehen, hilft der Notfall-Support.
Ursache finden, Website wieder zum Laufen bringen, kurzer Bericht — meist am selben Tag.
Für Anpassungen, Fehlerbehebung und Beratung nach Aufwand, abgerechnet in 15-Minuten-Schritten.
Updates, Backups, Sicherheitscheck, Monitoring — Kleinigkeiten inklusive.
Orientierungswerte, keine Fixpreise — nach einem kurzen Gespräch bekommst du ein Festpreisangebot.
Wer hilft.
Ich bin Manuel Killert, Webentwickler aus Quakenbrück. Shopsysteme sind ein Kern meiner Arbeit — ich betreue WooCommerce, Shopware, Magento und Shopify, baue Schnittstellen zu Buchhaltung und Warenwirtschaft und unterrichte E-Commerce-Technik als Dozent. Ich kenne die Systeme nicht nur aus der Oberfläche, sondern aus der Architektur.
Weil ich mehrere Systeme betreue, habe ich kein Interesse daran, dir eines davon zu verkaufen. Ich sage dir, ob dein Shop auf dem richtigen System läuft, was ihn bremst und was sich mit vertretbarem Aufwand verbessern lässt.
Was du bekommst: eine Diagnose in verständlicher Sprache, eine Behebung, die hält, und eine ehrliche Einschätzung — auch wenn die Antwort lautet, dass dein Shop so bleiben kann.
Echte Projekte — live ansehen.
WordPress-Websites, die ich gebaut habe oder laufend betreue.
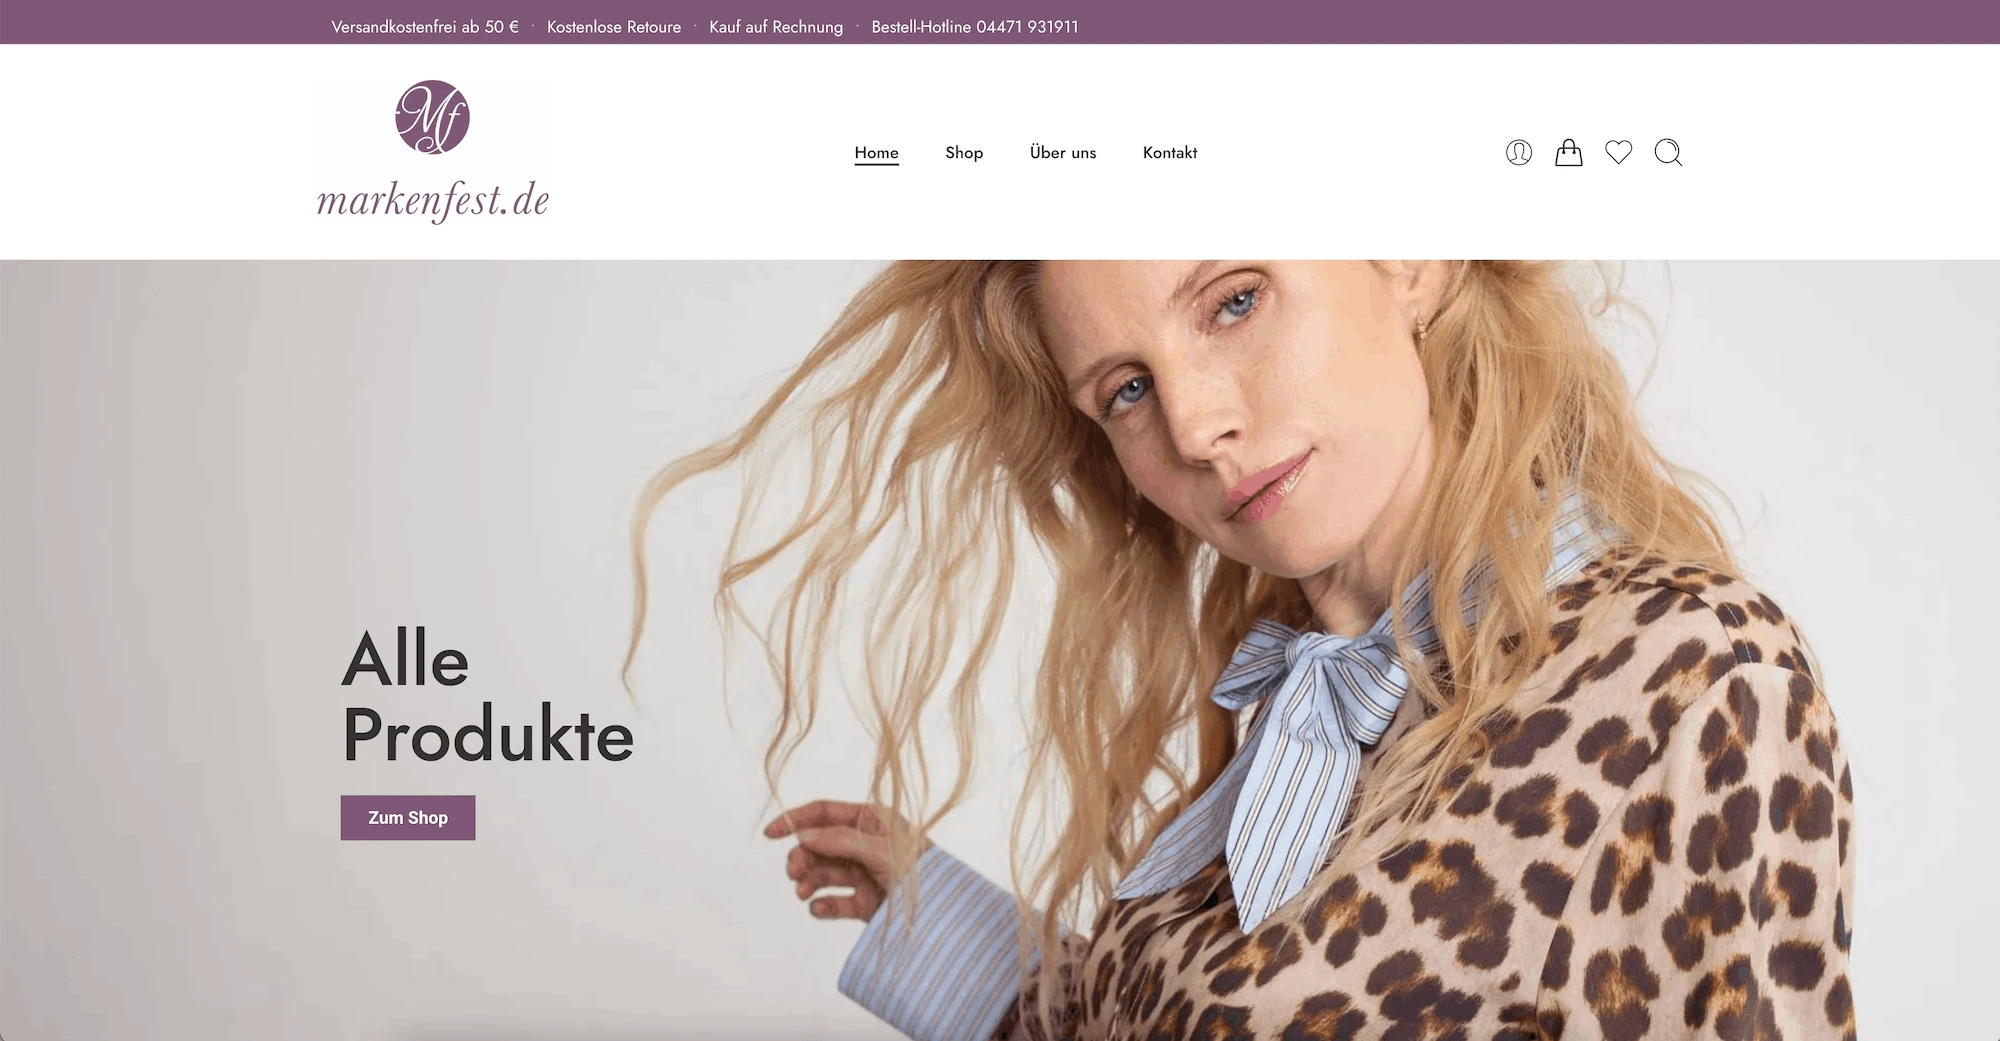
Markenfest
Stärkerer Online-Shop — Webdesign, Content und individuelle Shop-Funktionen.
Website ansehen ↗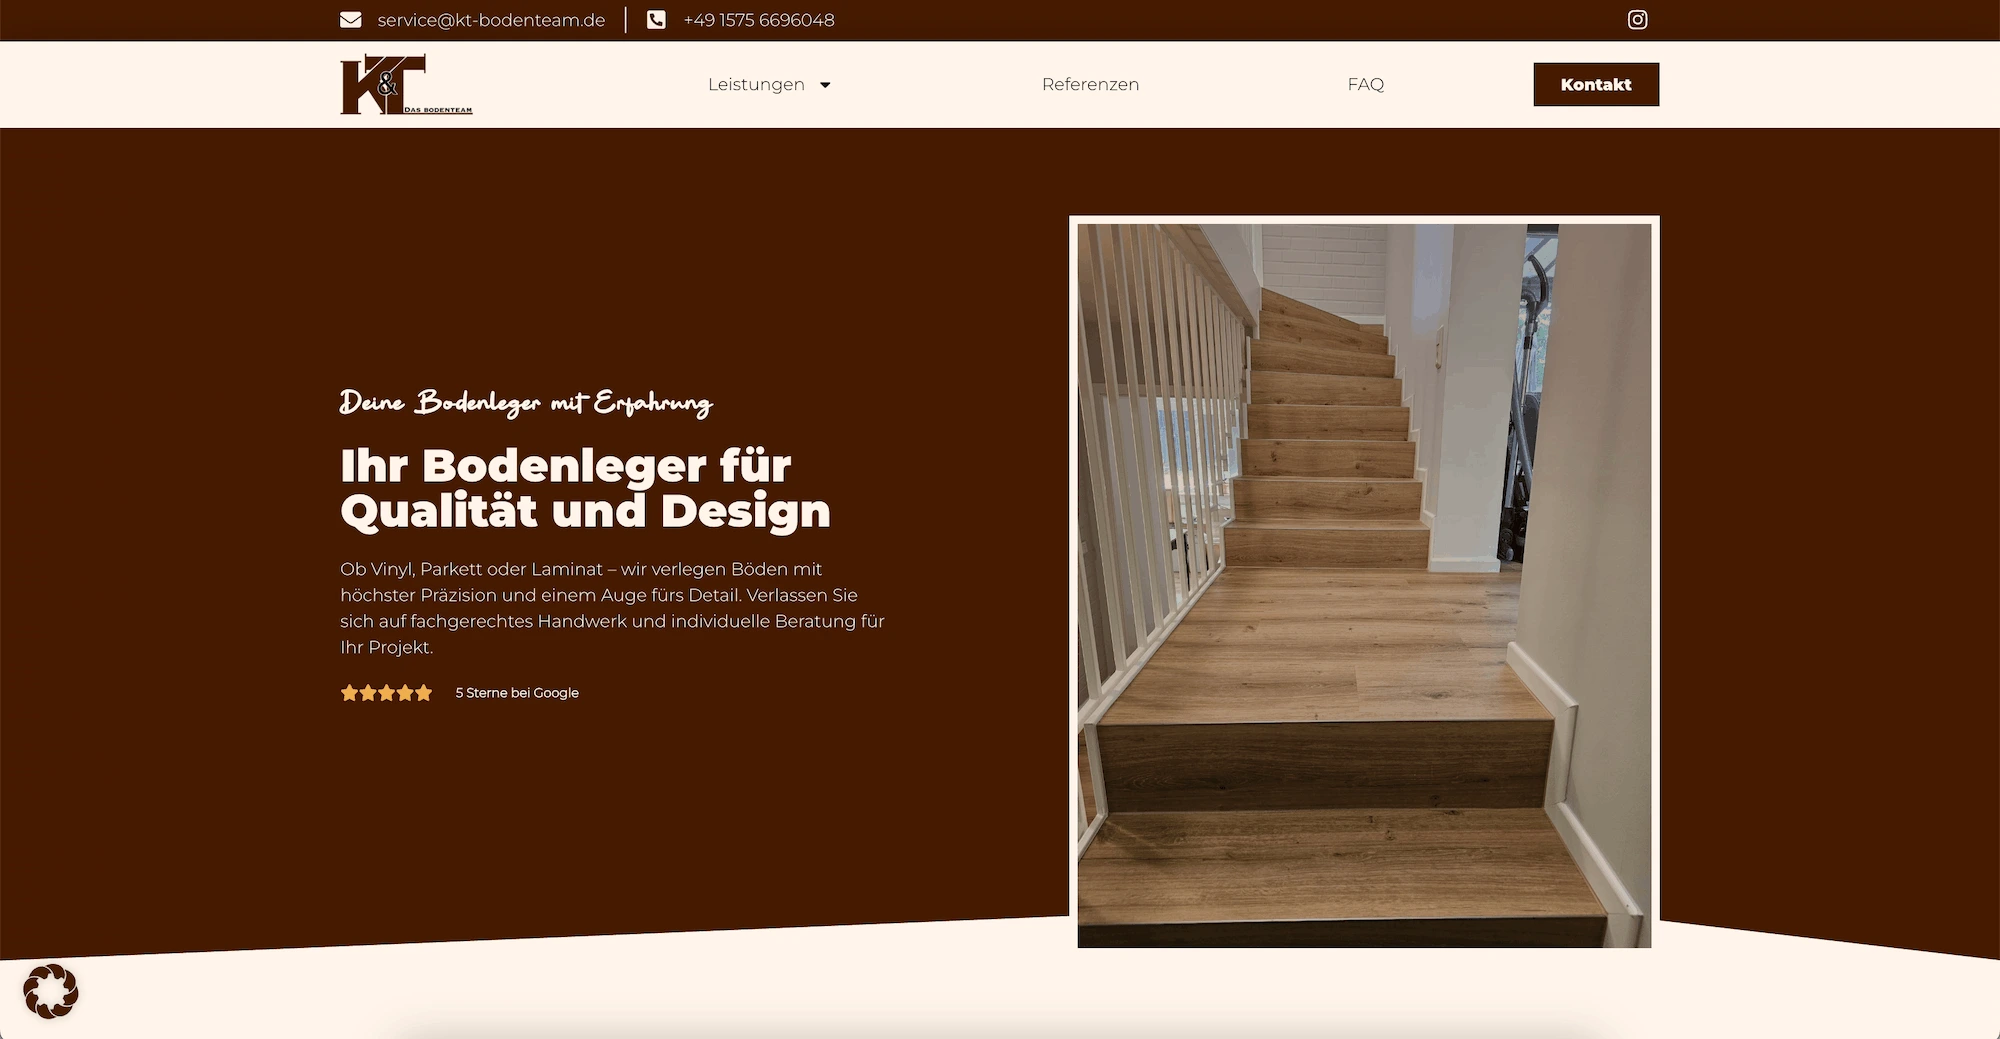
KT Bodenteam
Professioneller Auftritt für einen Bodenleger — Vorher-Nachher-Slider und regionale SEO.
Website ansehen ↗
Potassco Solutions
Klare Website für ein KI-Unternehmen, die komplexe Technologie verständlich macht.
Website ansehen ↗FAQ — Magento absichern.
Warum werden Magento-Shops angegriffen?
Weil dort Kunden- und Zahlungsdaten liegen. Angriffe laufen meist automatisiert über bekannte Lücken.
Was ist die wichtigste Schutzmaßnahme?
Sicherheitspatches zeitnah einspielen — auf einer Version, die noch unterstützt wird.
Wie schütze ich den Admin-Bereich?
Eigene Adresse, Zwei-Faktor-Anmeldung, Zugriffsbeschränkung, nur nötige Benutzer und sofortiges Entfernen ehemaliger Zugänge.
Was ist Skimming?
Ein eingeschleustes Skript liest Zahlungsdaten in der Kasse mit. Schutz bieten Zahlungsarten beim Anbieter, eine Sicherheitsrichtlinie für Inhalte und Überwachung von Änderungen.
Wie erkenne ich eingeschleusten Code?
Durch Überwachung von Datei- und Datenbankänderungen und regelmäßige Prüfung der Konfiguration auf unbekannte Skripte.
Was tue ich, wenn mein Shop gehackt wurde?
Spuren sichern, Wartungsmodus, Einfallstor schließen, Schadcode entfernen, Zugänge erneuern, Zahlungsanbieter informieren und Meldepflichten prüfen.
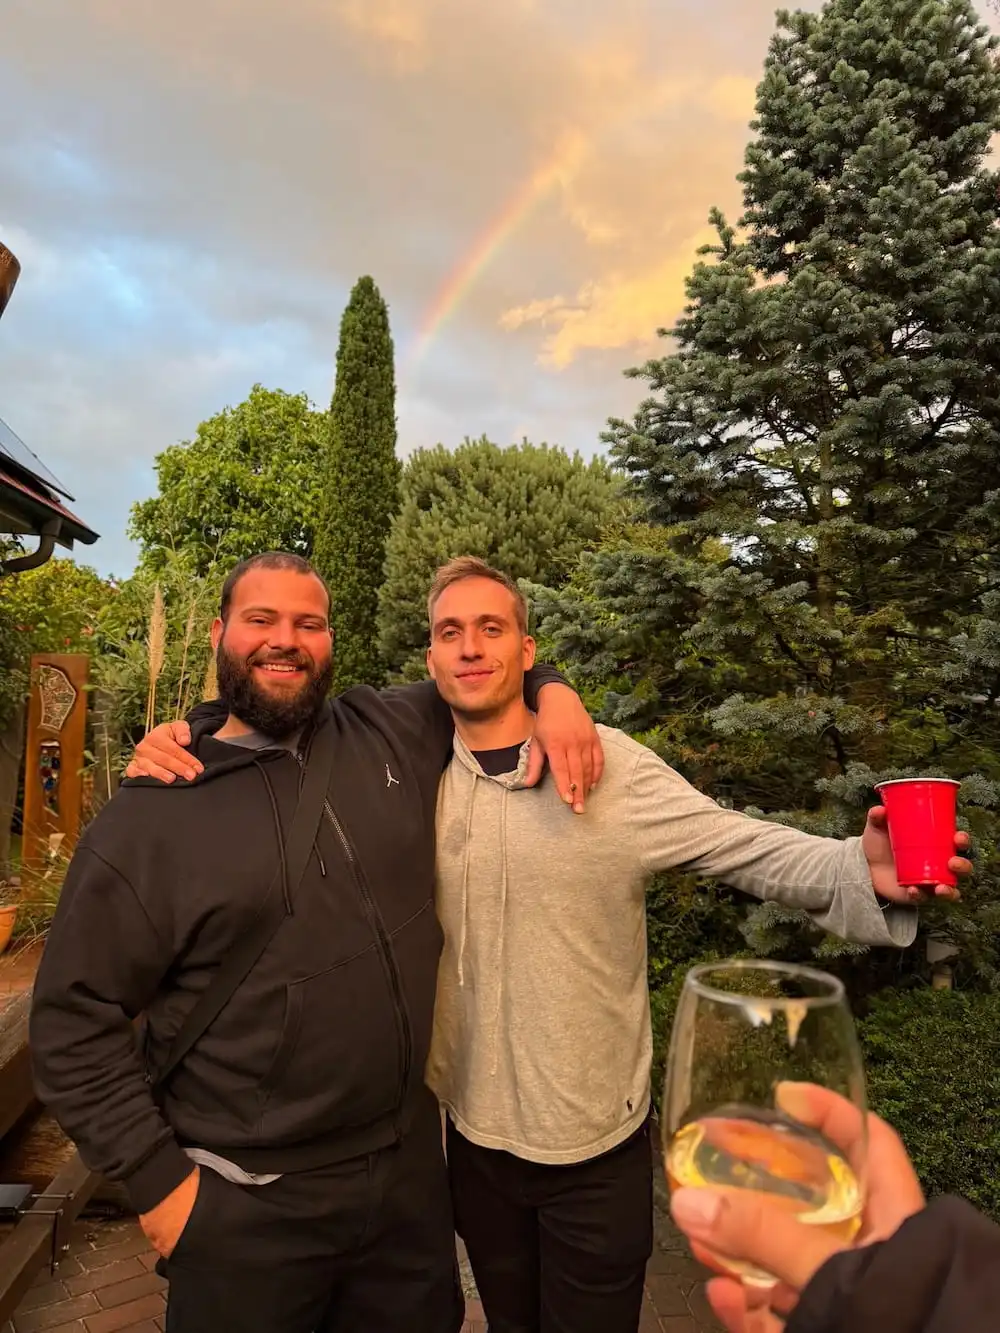 Das bin ich – rechts im Bild
Erzähl mir, was an deinem Shop klemmt.
Schreib mir die Shop-Adresse, das System mit Version und was passiert ist. Wenn gerade keine Bestellungen durchgehen, schreib das in die erste Zeile — dann sehe ich es sofort.
Antwort meist innerhalb von 24 Stunden · hallo@manuelkillert.de