Den Verwaltungsbereich absichern — die Tür, durch die alles geht.
Wer in den Verwaltungsbereich einer Website kommt, kann alles: Inhalte ändern, Benutzer anlegen, Erweiterungen installieren, Schadcode einbauen. Deshalb ist er das bevorzugte Ziel automatisierter Angriffe. Die Absicherung ist überschaubar — und wird trotzdem oft vernachlässigt.
Die wirksamsten Maßnahmen: wenige Benutzer mit passenden Rechten, Zwei-Faktor-Anmeldung für alle mit weitreichenden Rechten, Begrenzung von Anmeldeversuchen, Zugriffsbeschränkung wo möglich, alte Zugänge entfernen und Protokolle im Blick behalten. Eine geänderte Adresse für den Verwaltungsbereich reduziert automatisierte Versuche, ersetzt aber keine der anderen Maßnahmen.
Website down oder gehackt? Schreib mir per WhatsApp oder E-Mail mit Domain und kurzer Beschreibung — ich melde mich in der Regel innerhalb weniger Stunden, auch am Wochenende, wenn es brennt. Zugangsdaten bitte nie in der ersten Nachricht, sondern erst nach Absprache über einen sicheren Weg.
Warum der Verwaltungsbereich Ziel ist.
Automatisierte Programme durchsuchen das Netz ständig nach Anmeldeseiten und probieren Kombinationen aus Benutzernamen und Passwörtern — oft aus Listen, die bei anderen Diensten gestohlen wurden. Jede Website mit einem bekannten System bekommt solche Versuche, unabhängig von ihrer Größe.
Das ist kein gezielter Angriff, sondern Masse. Und gegen Masse helfen einfache Maßnahmen sehr gut (Bot-Verkehr).
Benutzer und Rechte.
- Nur so viele Administratoren wie nötig — oft reichen ein oder zwei.
- Redakteure bekommen Redaktionsrechte, keine Administratorrechte.
- Eigene Zugänge für jede Person, keine geteilten.
- Kein Standard-Benutzername wie „admin“.
Jeder Zugang mit weitreichenden Rechten ist ein mögliches Einfallstor. Weniger davon heißt weniger Risiko (Rollen und Rechte).
Passwörter.
Lange, einzigartige Passwörter, die nirgendwo sonst verwendet werden — am einfachsten mit einem Passwortmanager. Ein Passwort, das schon bei einem anderen Dienst in einem Datenleck aufgetaucht ist, wird früher oder später ausprobiert.
Zwei-Faktor-Anmeldung.
Für alle Benutzer mit weitreichenden Rechten ist sie Pflicht. Sie macht gestohlene Passwörter weitgehend nutzlos (Zwei-Faktor-Anmeldung).
Anmeldeversuche begrenzen.
Nach einigen fehlgeschlagenen Versuchen wird die Anmeldung für eine Weile gesperrt — für die Adresse oder den Benutzernamen. Das macht massenhaftes Ausprobieren unwirtschaftlich. Viele Systeme bringen das mit, sonst helfen Erweiterungen oder Regeln auf Serverebene.
Zugriff beschränken.
Wo es möglich ist, wird der Verwaltungsbereich nur für bekannte Adressen freigegeben — etwa das Büronetz. Alternativ schützt eine vorgeschaltete Anmeldung auf Serverebene den Bereich zusätzlich.
Bei wechselnden Arbeitsorten ist das nicht immer praktikabel. Dann tragen Zwei-Faktor und Begrenzung der Versuche die Hauptlast.
Andere Adresse?
Die Anmeldeseite unter einer anderen Adresse zu verstecken, reduziert die Zahl automatisierter Versuche deutlich. Das entlastet Server und Protokolle.
Ein echter Schutz ist es nicht: Wer gezielt sucht, findet die Seite. Es ist eine sinnvolle Ergänzung, kein Ersatz für die anderen Maßnahmen.
Alte Zugänge.
Ein häufiger Fund bei Prüfungen: Zugänge ehemaliger Mitarbeiter, früherer Agenturen, längst beendeter Projekte — teils mit Administratorrechten und einfachen Passwörtern. Jeder davon ist ein offenes Fenster.
Regelmäßig — etwa halbjährlich — alle Benutzer durchgehen und entfernen, was nicht mehr gebraucht wird. Bei jedem Personal- oder Dienstleisterwechsel sofort.
Protokolle.
Protokolle über Anmeldungen zeigen, wer sich wann angemeldet hat und welche Versuche scheiterten. Ungewöhnliche Anmeldungen — andere Uhrzeit, anderes Land, unbekannter Benutzer — sind ein frühes Warnzeichen (Website gehackt).
Erweiterungen im Verwaltungsbereich.
Nicht nur Benutzer, auch Erweiterungen können den Verwaltungsbereich öffnen: Eine Lücke in einer Erweiterung kann Angreifern erlauben, ohne Anmeldung Administratorrechte zu bekommen. Deshalb gehört zur Absicherung des Verwaltungsbereichs auch, Erweiterungen aktuell zu halten und ungenutzte zu entfernen.
Ebenso wichtig: Neue Erweiterungen dürfen nur Administratoren installieren — und die sollten vorher prüfen, ob die Erweiterung gepflegt wird (Veraltete Software).
Eine Checkliste.
- Benutzer prüfen, unnötige entfernen, Rechte anpassen.
- Zwei-Faktor für alle mit weitreichenden Rechten.
- Anmeldeversuche begrenzen.
- Zugriff beschränken, wo möglich.
- Protokolle einrichten und gelegentlich ansehen.
- Halbjährlich wiederholen.
Wenn du nicht weiterkommst.
Wenn du den Verwaltungsbereich deiner Website gründlich absichern willst. Ich sehe mir deine Website an, sage dir, wo die Risiken liegen, und setze um, was nötig ist. Die Übersicht findest du unter Website-Sicherheit; wenn es gerade brennt, hilft der Notfall-Support.
Ursache finden, Website wieder zum Laufen bringen, kurzer Bericht — meist am selben Tag.
Für Anpassungen, Fehlerbehebung und Beratung nach Aufwand, abgerechnet in 15-Minuten-Schritten.
Updates, Backups, Sicherheitscheck, Monitoring — Kleinigkeiten inklusive.
Orientierungswerte, keine Fixpreise — nach einem kurzen Gespräch bekommst du ein Festpreisangebot.
Wer hilft.
Ich bin Manuel Killert, Webentwickler aus Quakenbrück. Website-Sicherheit gehört zu meiner täglichen Arbeit — ich härte WordPress, TYPO3, Shopware und eigene PHP-Anwendungen, richte Sicherungen und Überwachung ein und habe zahlreiche kompromittierte Websites bereinigt. Als Dozent erkläre ich regelmäßig, wie Angriffe auf Websites tatsächlich ablaufen.
Ich bin kein zertifizierter Penetrationstester und behaupte das auch nicht. Was ich biete: die Grundlagen, die den Großteil realer Angriffe abwehren, sauber umgesetzt — und eine ehrliche Einschätzung, wann zusätzlich ein spezialisierter Prüfer sinnvoll ist.
Was du bekommst: eine Bestandsaufnahme in verständlicher Sprache, Maßnahmen nach Dringlichkeit und eine Website, die nicht beim ersten automatisierten Angriff fällt.
Echte Projekte — live ansehen.
WordPress-Websites, die ich gebaut habe oder laufend betreue.
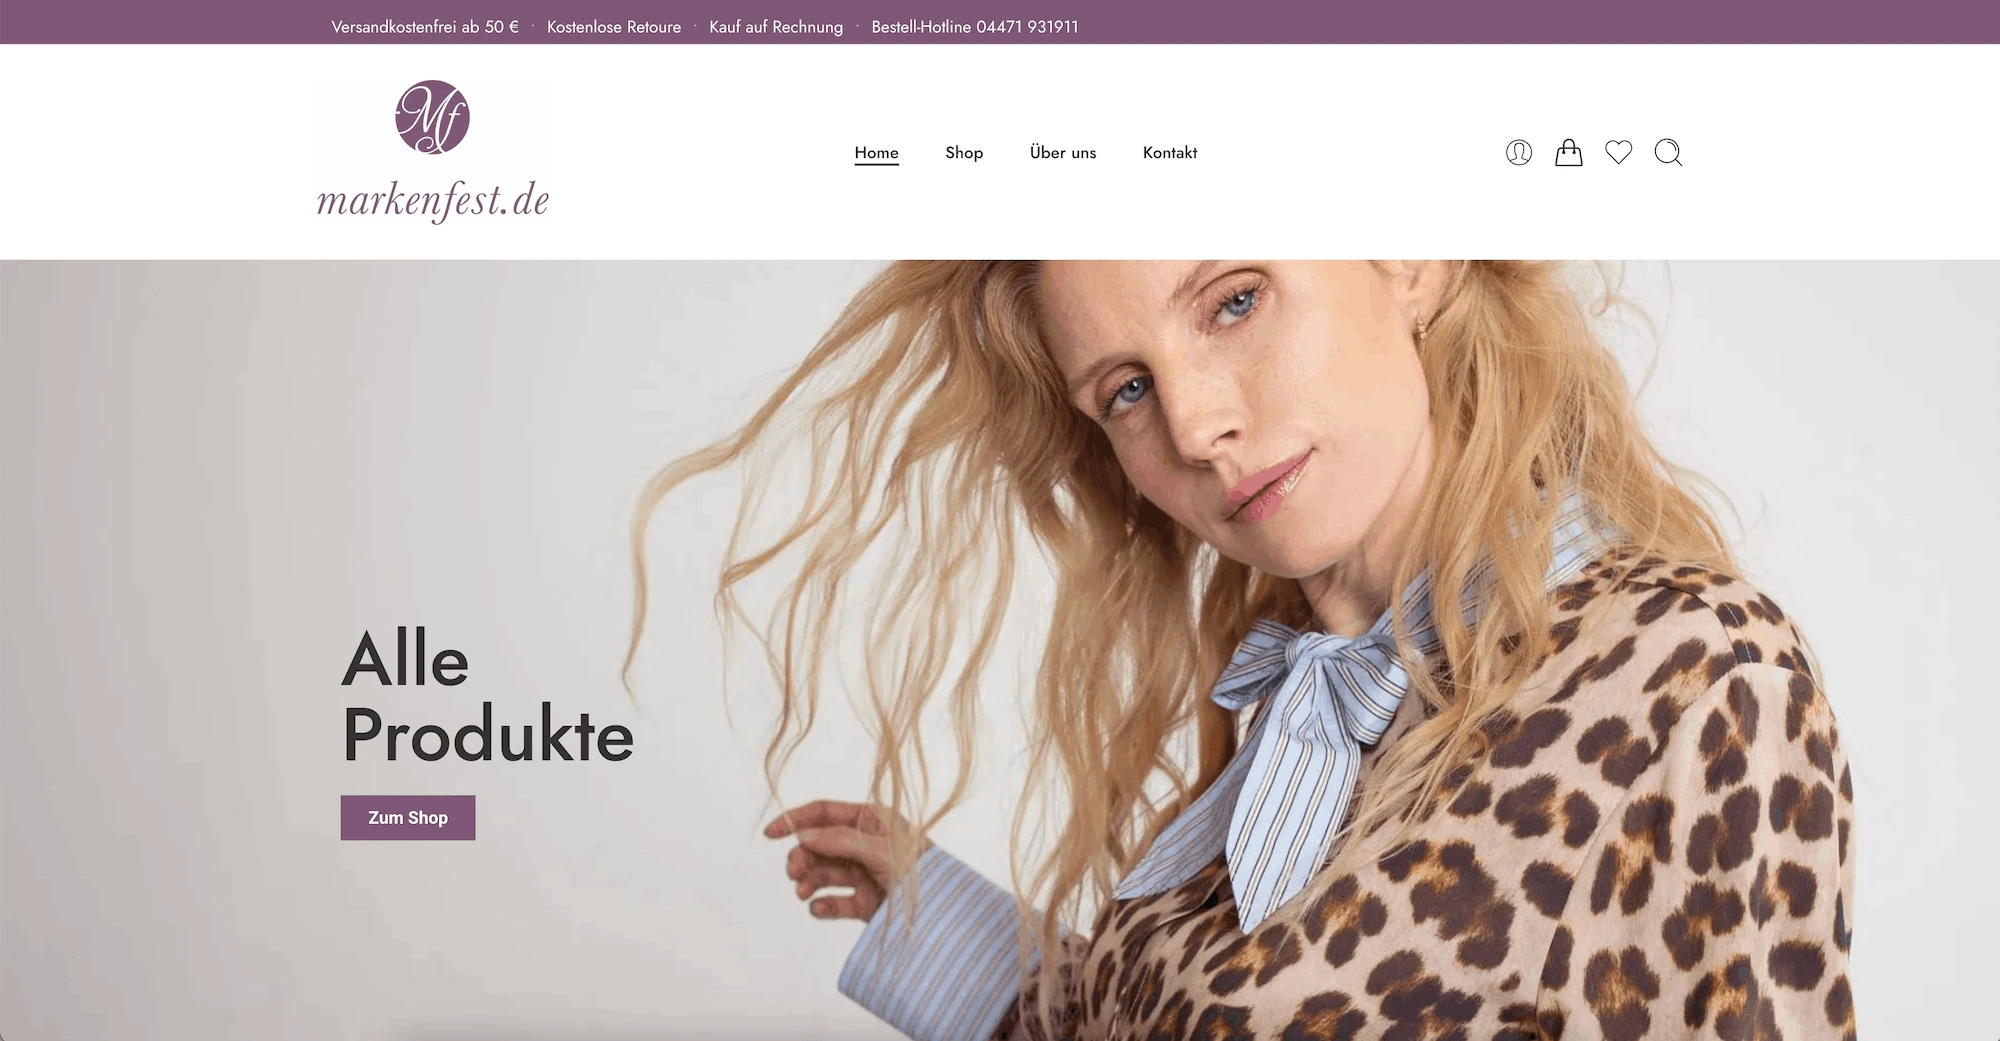
Markenfest
Stärkerer Online-Shop — Webdesign, Content und individuelle Shop-Funktionen.
Website ansehen ↗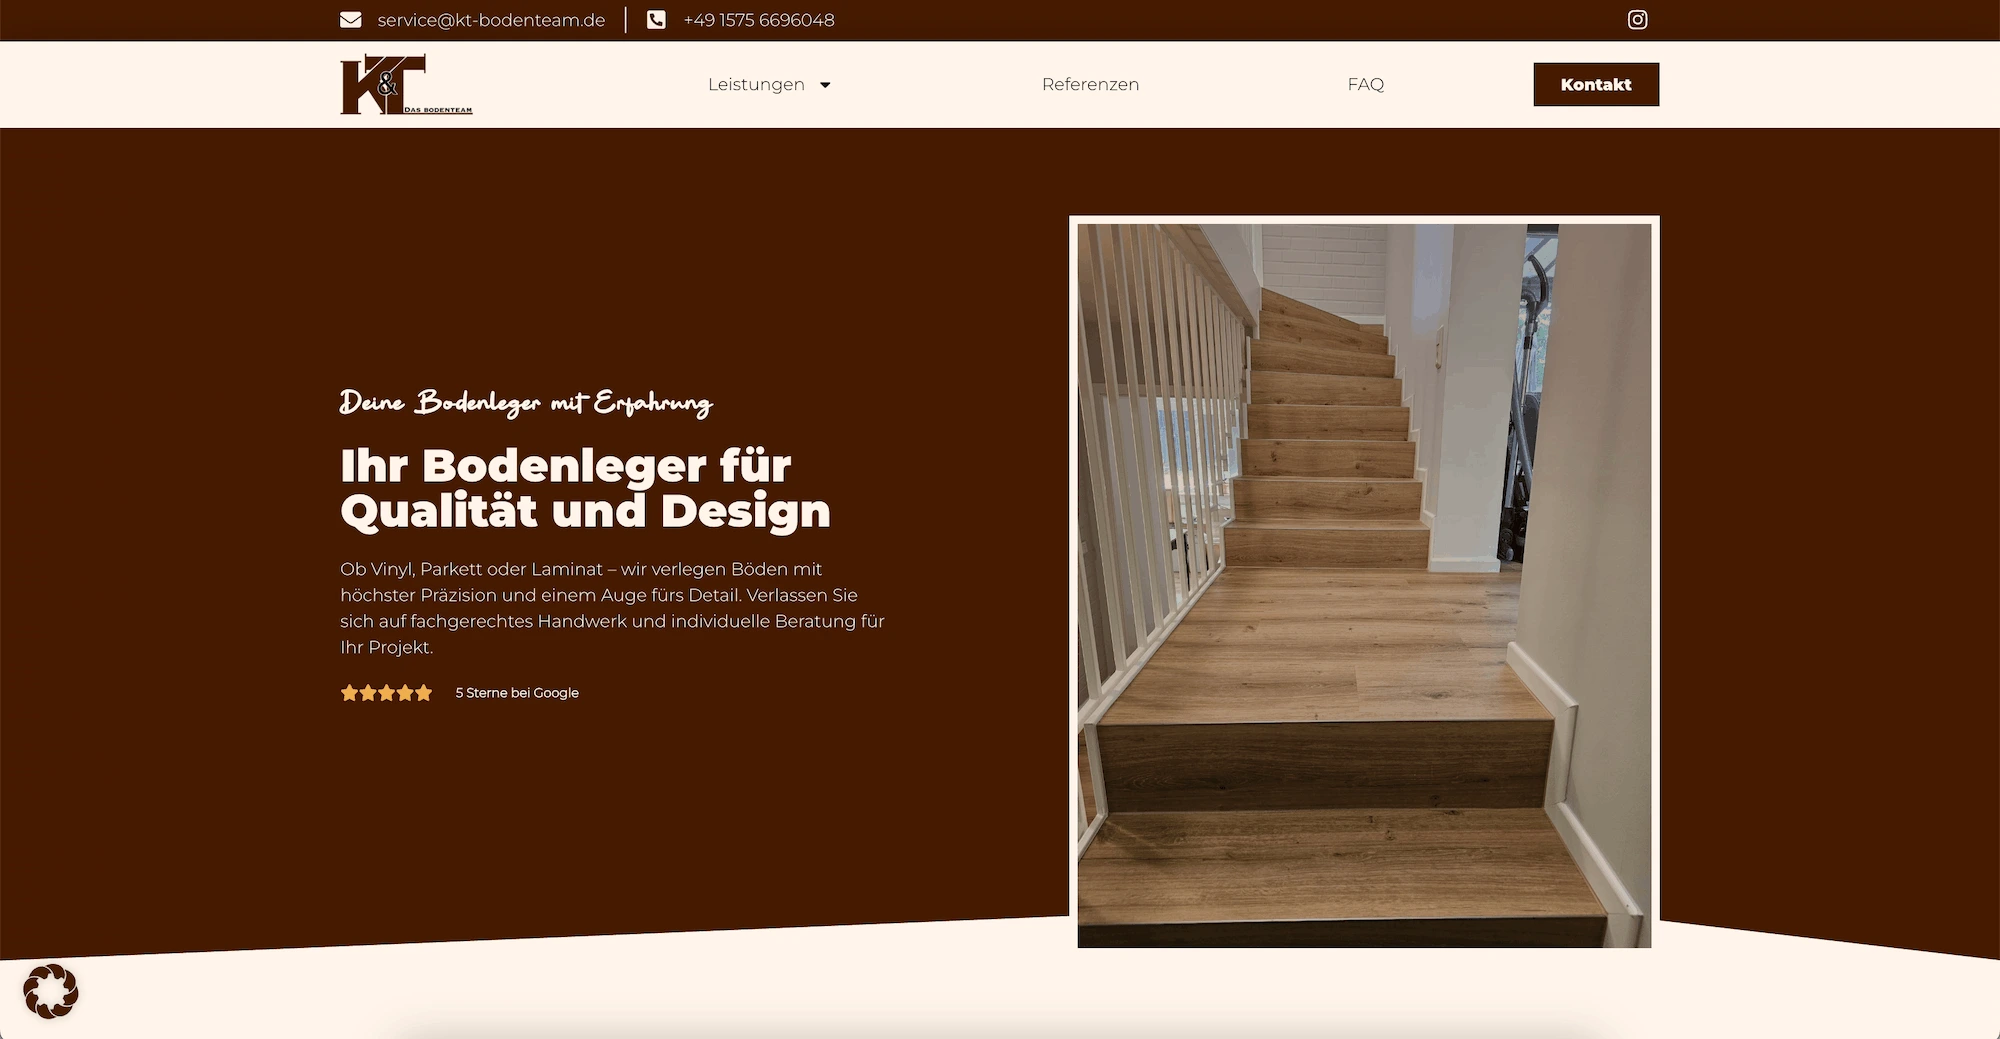
KT Bodenteam
Professioneller Auftritt für einen Bodenleger — Vorher-Nachher-Slider und regionale SEO.
Website ansehen ↗
Potassco Solutions
Klare Website für ein KI-Unternehmen, die komplexe Technologie verständlich macht.
Website ansehen ↗FAQ — Admin-Zugang absichern.
Warum wird mein Verwaltungsbereich angegriffen?
Automatisierte Programme probieren massenhaft Passwörter auf bekannten Anmeldeseiten aus — unabhängig von der Größe der Website.
Wie viele Administratoren sollte es geben?
So wenige wie möglich, oft ein oder zwei. Redakteure bekommen Redaktionsrechte.
Reicht es, die Anmeldeadresse zu ändern?
Nein. Es reduziert automatisierte Versuche, ersetzt aber nicht Zwei-Faktor, Begrenzung der Versuche und gute Passwörter.
Was ist mit alten Zugängen?
Sie gehören entfernt — regelmäßig und sofort bei Personal- oder Dienstleisterwechsel.
Wie begrenze ich Anmeldeversuche?
Viele Systeme bringen eine Sperre nach mehreren Fehlversuchen mit, sonst über Erweiterungen oder Regeln auf Serverebene.
Wozu Anmeldeprotokolle?
Sie zeigen ungewöhnliche Anmeldungen früh — andere Uhrzeit, anderes Land, unbekannter Benutzer.
 Das bin ich – rechts im Bild
Erzähl mir, was dich beunruhigt.
Schreib mir die Adresse deiner Website, das System und was dir aufgefallen ist. Wenn du glaubst, dass die Website gerade angegriffen wird oder gehackt wurde, schreib das in die erste Zeile.
Antwort meist innerhalb von 24 Stunden · hallo@manuelkillert.de