Bot-Verkehr — die guten durchlassen, die schlechten bremsen.
Ein großer Teil der Zugriffe auf jede Website kommt nicht von Menschen, sondern von Programmen. Manche davon sind erwünscht: Suchmaschinen, Überwachungsdienste. Andere probieren Passwörter, suchen Lücken, füllen Formulare mit Spam oder kopieren Inhalte. Sie verbrauchen Serverleistung und sind oft der erste Schritt eines Angriffs.
Erst erkennen: Serverprotokolle zeigen, welche Programme wie oft zugreifen. Dann gezielt begrenzen: Anmeldeversuche drosseln, Formulare schützen, auffällige Zugriffe sperren, gegebenenfalls einen vorgeschalteten Dienst nutzen. Wichtig: Suchmaschinen und andere erwünschte Programme nicht aussperren — das schadet mehr als die Bots.
Website down oder gehackt? Schreib mir per WhatsApp oder E-Mail mit Domain und kurzer Beschreibung — ich melde mich in der Regel innerhalb weniger Stunden, auch am Wochenende, wenn es brennt. Zugangsdaten bitte nie in der ersten Nachricht, sondern erst nach Absprache über einen sicheren Weg.
Gute und schlechte Bots.
| Art | Beispiel | Umgang |
|---|---|---|
| Suchmaschinen | Crawler von Google, Bing | Durchlassen |
| Überwachung | Erreichbarkeitsprüfungen | Durchlassen |
| KI-Crawler | Programme von KI-Anbietern | Bewusst entscheiden |
| Anmeldeversuche | Ausprobieren von Passwörtern | Begrenzen, sperren |
| Lückensuche | Suche nach bekannten Schwachstellen | Sperren |
| Formularspam | Automatisches Ausfüllen | Formulare schützen |
| Kopierer | Massenhaftes Abgreifen von Inhalten | Begrenzen |
Erkennen.
Die Serverprotokolle zeigen jeden Zugriff mit Adresse, Zeitpunkt, aufgerufener Seite und Kennung des Programms. Auffällig sind: sehr viele Zugriffe von einer Adresse, Zugriffe auf Anmeldeseiten in Serie, Aufrufe von Adressen, die es gar nicht gibt — typisch für Lückensuche —, und unbekannte Programmkennungen (Protokolle analysieren).
Vorsicht: Programmkennungen lassen sich fälschen. Ein Zugriff, der sich als Google ausgibt, muss nicht von Google kommen. Echte Suchmaschinen lassen sich über ihre Adressen überprüfen.
Anmeldeversuche.
Massenhafte Anmeldeversuche sind die häufigste Form. Begrenzung der Versuche, Zwei-Faktor-Anmeldung und gegebenenfalls eine Zugriffsbeschränkung machen sie wirkungslos (Admin-Zugang).
Bei WordPress kommen viele Versuche über eine ältere Schnittstelle für Fernzugriffe. Wird sie nicht gebraucht, sollte sie abgeschaltet werden.
Formularspam.
Kontaktformulare, Kommentare, Registrierungen — alles, was Eingaben annimmt, wird von Spam-Programmen gefunden. Schutz bieten unsichtbare Fallen für Programme, Zeitprüfungen, Prüfdienste und serverseitige Filter (Formular-Spam stoppen).
Wichtig ist ein Schutz, der echte Besucher nicht behindert — auch nicht die, die das Cookie-Banner ablehnen.
Inhalte kopieren.
Manche Programme kopieren Inhalte massenhaft, etwa Preise aus Shops oder Texte für fremde Seiten. Vollständig verhindern lässt sich das nicht, weil öffentliche Inhalte öffentlich sind. Begrenzen lässt es sich: Drosselung bei sehr vielen Zugriffen, Sperre auffälliger Adressen.
Lastspitzen.
Wenn sehr viele automatisierte Zugriffe gleichzeitig kommen, wird die Website langsam oder fällt aus. Bei kleinen Servern reicht dafür schon ein schlecht programmierter Crawler. Ein Seiten-Cache hilft, weil zwischengespeicherte Seiten kaum Serverleistung brauchen (Caching, Server zu langsam).
Gegen gezielte Überlastungsangriffe hilft vor allem ein vorgeschalteter Dienst mit entsprechender Kapazität.
Firewall und vorgeschaltete Dienste.
Eine Firewall für Webanwendungen prüft Anfragen, bevor sie die Website erreichen, und blockiert bekannte Angriffsmuster. Es gibt sie auf Serverebene, beim Hoster, als Erweiterung oder als vorgeschalteten Dienst.
Vorgeschaltete Dienste — die den gesamten Verkehr über ihr Netzwerk leiten — bieten oft zusätzlich Schutz vor Überlastung und eine Bot-Erkennung. Datenschutzrechtlich ist zu prüfen, wo sie verarbeiten, und ein Auftragsverarbeitungsvertrag nötig (Datenschutz bei Diensten).
Nicht übertreiben.
Zu scharfe Regeln sperren auch Erwünschtes aus: Suchmaschinen, Überwachungsdienste, Schnittstellen, echte Besucher mit ungewöhnlichem Netz. Eine ausgesperrte Suchmaschine kostet Sichtbarkeit — das ist oft teurer als die Bots, die man abwehren wollte.
Nach jeder Regeländerung lohnt der Blick in die Search Console: Kann Google die Seiten noch abrufen (Indexierung)?
KI-Crawler.
Programme von KI-Anbietern rufen Inhalte für Training oder Antworten ab. Ob man sie zulässt, ist eine bewusste Entscheidung: Zulassen kann Sichtbarkeit in KI-Antworten bringen, Aussperren schützt Inhalte (KI-Crawler steuern).
Die Reihenfolge.
- Protokolle ansehen — was kommt, wie viel, woher.
- Anmeldung absichern — Begrenzung, Zwei-Faktor.
- Formulare schützen.
- Seiten-Cache für Lastspitzen.
- Auffällige Zugriffe sperren — gezielt.
- Bei Bedarf vorgeschalteten Dienst nutzen.
- Prüfen, dass Erwünschtes durchkommt.
Wenn du nicht weiterkommst.
Wenn automatisierte Zugriffe deine Website belasten oder du Angriffe abwehren willst. Ich sehe mir deine Website an, sage dir, wo die Risiken liegen, und setze um, was nötig ist. Die Übersicht findest du unter Website-Sicherheit; wenn es gerade brennt, hilft der Notfall-Support.
Ursache finden, Website wieder zum Laufen bringen, kurzer Bericht — meist am selben Tag.
Für Anpassungen, Fehlerbehebung und Beratung nach Aufwand, abgerechnet in 15-Minuten-Schritten.
Updates, Backups, Sicherheitscheck, Monitoring — Kleinigkeiten inklusive.
Orientierungswerte, keine Fixpreise — nach einem kurzen Gespräch bekommst du ein Festpreisangebot.
Wer hilft.
Ich bin Manuel Killert, Webentwickler aus Quakenbrück. Website-Sicherheit gehört zu meiner täglichen Arbeit — ich härte WordPress, TYPO3, Shopware und eigene PHP-Anwendungen, richte Sicherungen und Überwachung ein und habe zahlreiche kompromittierte Websites bereinigt. Als Dozent erkläre ich regelmäßig, wie Angriffe auf Websites tatsächlich ablaufen.
Ich bin kein zertifizierter Penetrationstester und behaupte das auch nicht. Was ich biete: die Grundlagen, die den Großteil realer Angriffe abwehren, sauber umgesetzt — und eine ehrliche Einschätzung, wann zusätzlich ein spezialisierter Prüfer sinnvoll ist.
Was du bekommst: eine Bestandsaufnahme in verständlicher Sprache, Maßnahmen nach Dringlichkeit und eine Website, die nicht beim ersten automatisierten Angriff fällt.
Echte Projekte — live ansehen.
WordPress-Websites, die ich gebaut habe oder laufend betreue.
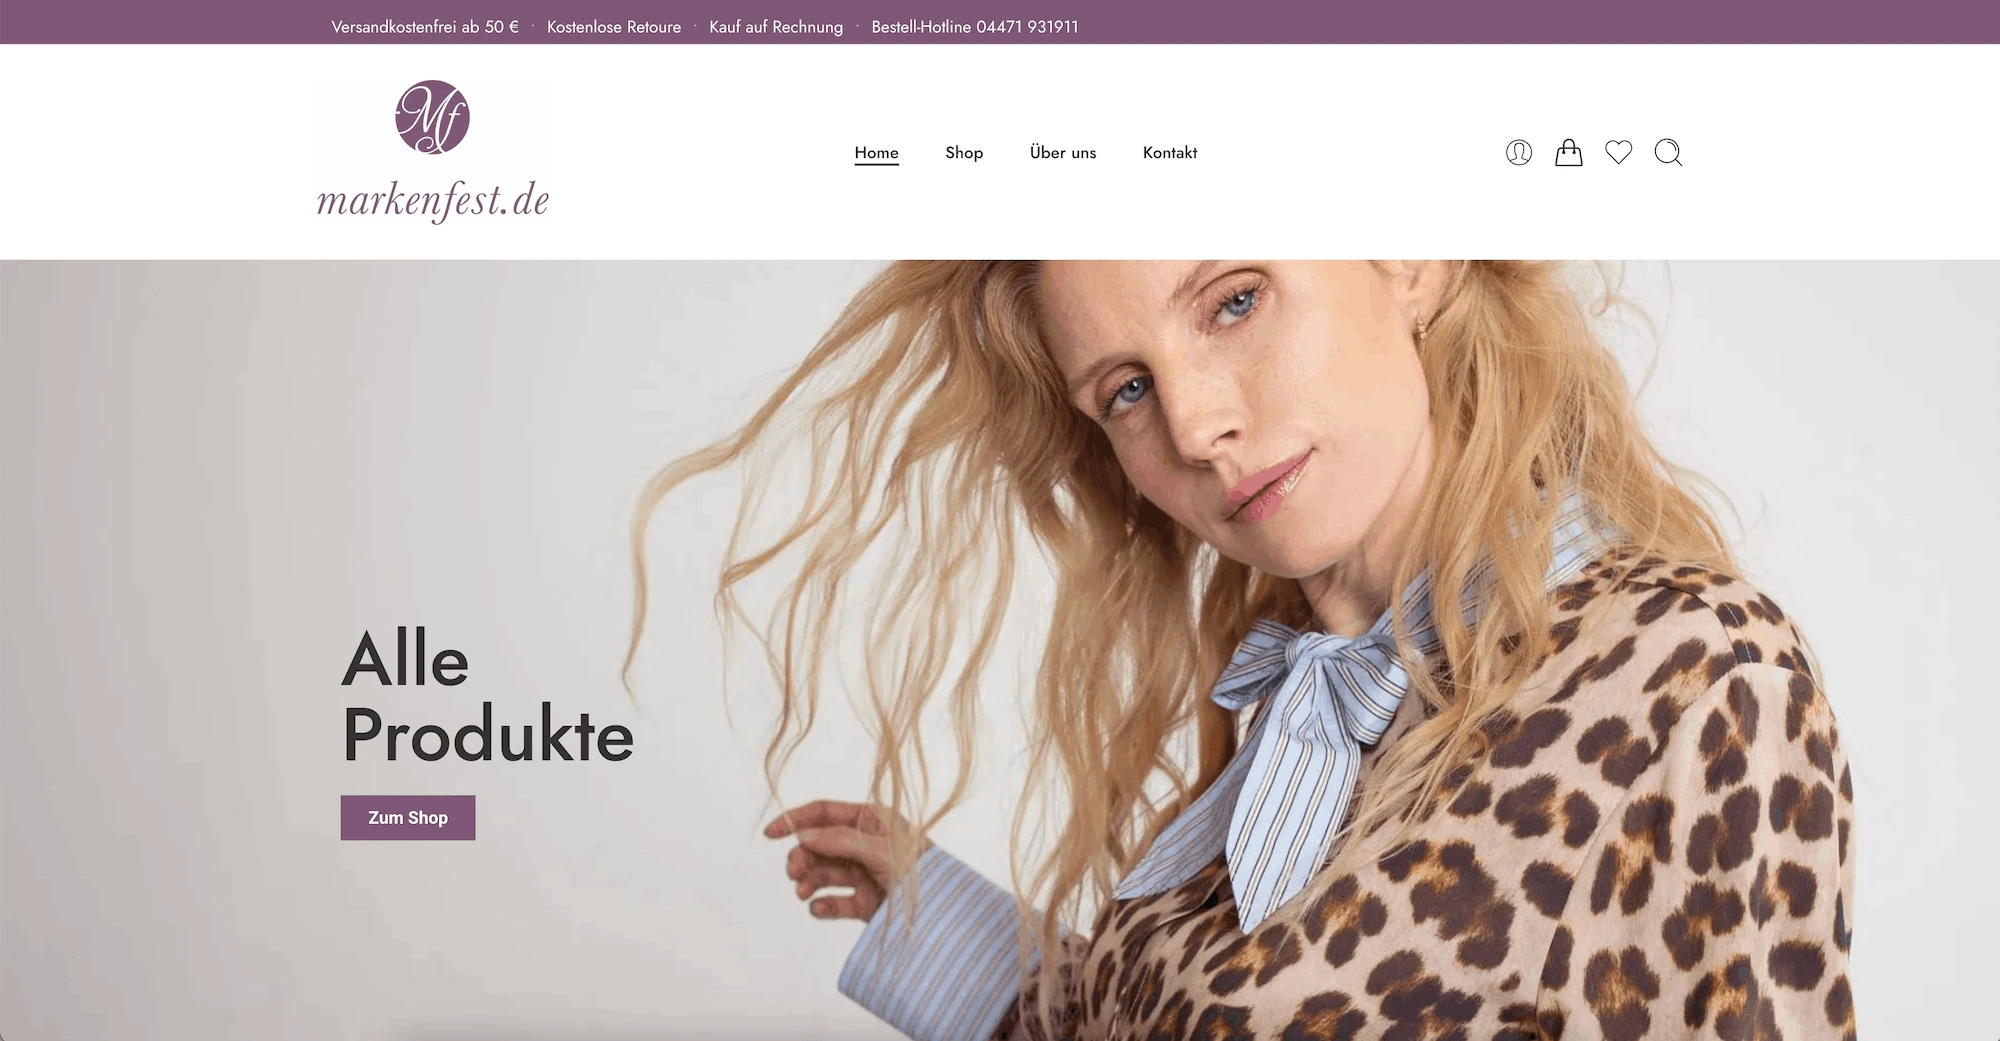
Markenfest
Stärkerer Online-Shop — Webdesign, Content und individuelle Shop-Funktionen.
Website ansehen ↗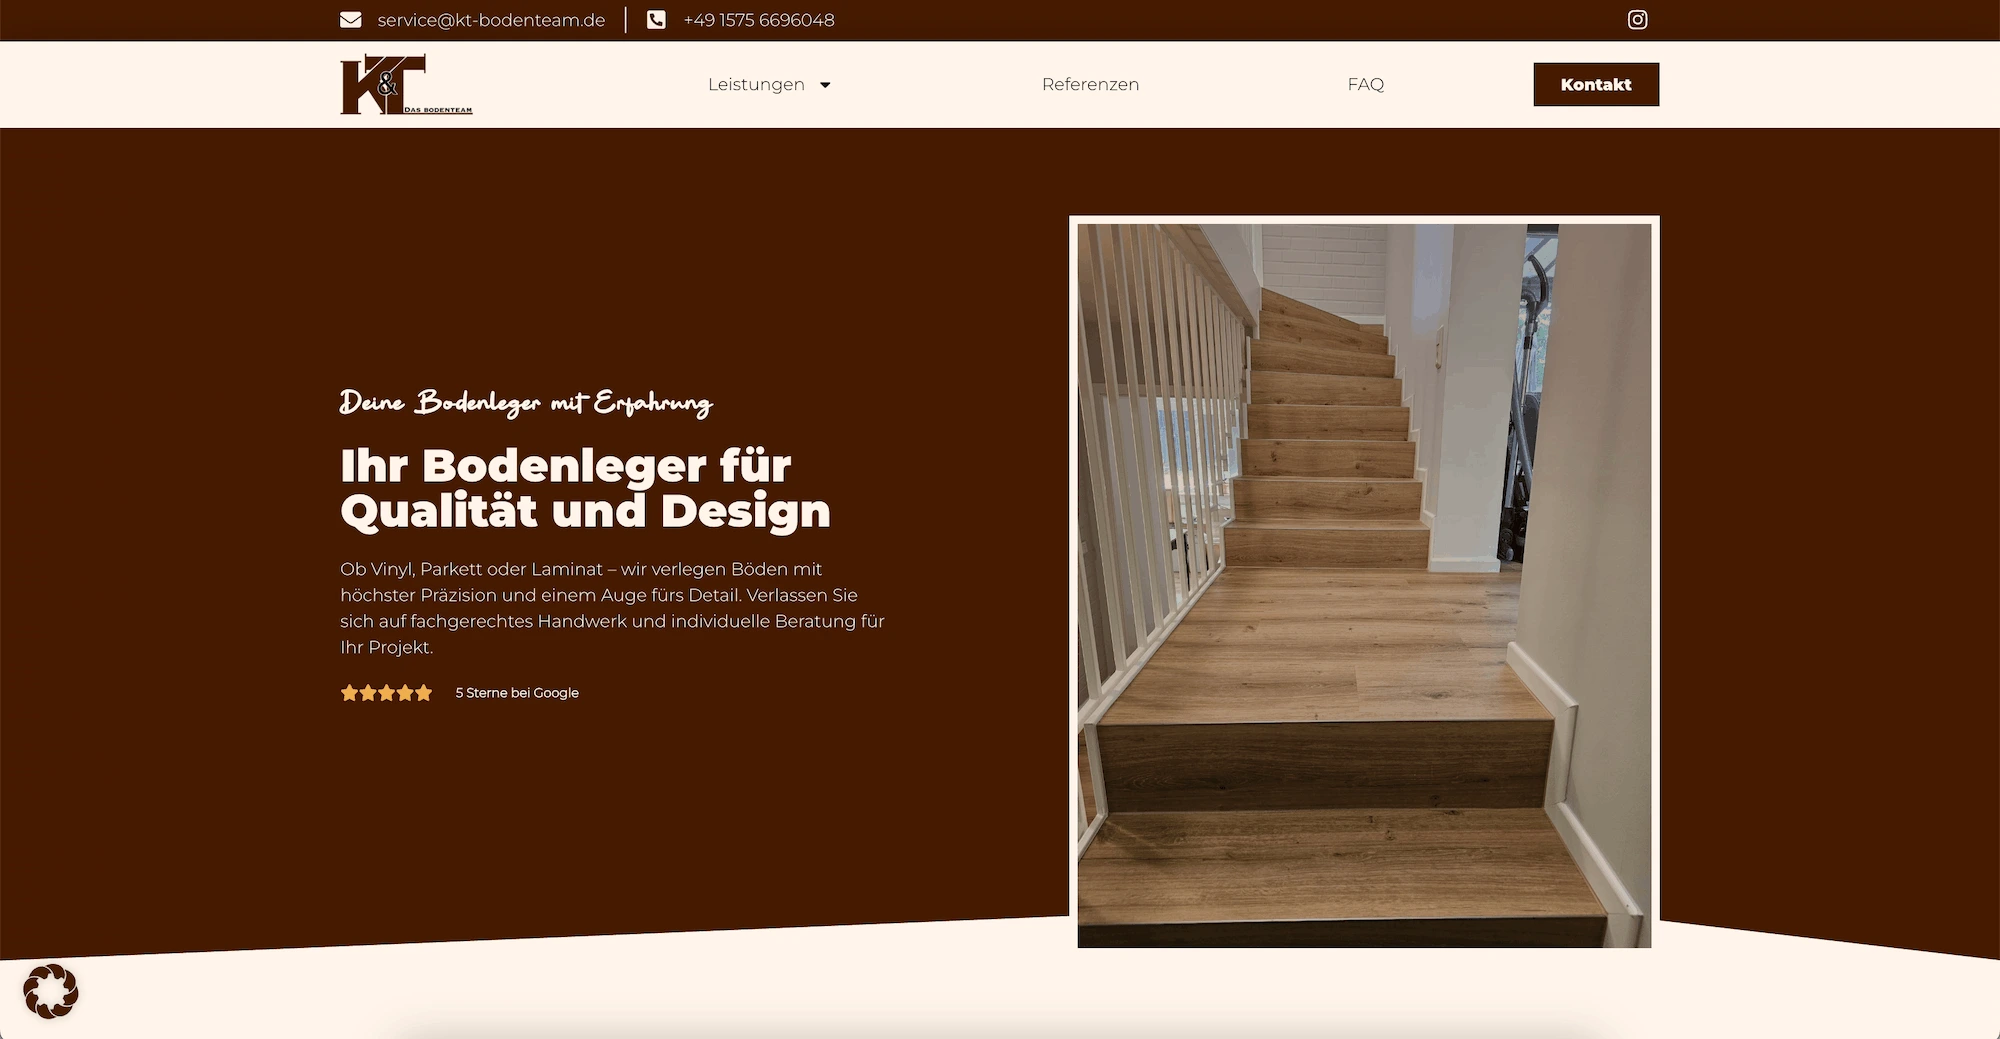
KT Bodenteam
Professioneller Auftritt für einen Bodenleger — Vorher-Nachher-Slider und regionale SEO.
Website ansehen ↗
Potassco Solutions
Klare Website für ein KI-Unternehmen, die komplexe Technologie verständlich macht.
Website ansehen ↗FAQ — Bot-Verkehr abwehren.
Wie viel Verkehr auf meiner Website kommt von Bots?
Ein großer Teil. Manche sind erwünscht wie Suchmaschinen, andere probieren Passwörter, suchen Lücken oder verschicken Spam.
Wie erkenne ich schädliche Bots?
In den Serverprotokollen: sehr viele Zugriffe einer Adresse, Anmeldeversuche in Serie, Aufrufe nicht existierender Adressen.
Wie wehre ich Anmeldeversuche ab?
Mit Begrenzung der Versuche, Zwei-Faktor-Anmeldung und gegebenenfalls Zugriffsbeschränkung.
Brauche ich einen vorgeschalteten Dienst?
Bei starken Lastspitzen oder Überlastungsangriffen oft ja. Datenschutzrechtlich ist ein Auftragsverarbeitungsvertrag nötig.
Kann ich zu viel sperren?
Ja. Ausgesperrte Suchmaschinen kosten Sichtbarkeit. Nach jeder Regeländerung prüfen, dass Google die Seiten noch abrufen kann.
Soll ich KI-Crawler sperren?
Das ist eine bewusste Entscheidung: Zulassen kann Sichtbarkeit in KI-Antworten bringen, Sperren schützt Inhalte.
 Das bin ich – rechts im Bild
Erzähl mir, was dich beunruhigt.
Schreib mir die Adresse deiner Website, das System und was dir aufgefallen ist. Wenn du glaubst, dass die Website gerade angegriffen wird oder gehackt wurde, schreib das in die erste Zeile.
Antwort meist innerhalb von 24 Stunden · hallo@manuelkillert.de