Website-Sicherheit — die Grundlagen, die wirklich schützen.
Die meisten Websites werden nicht gezielt angegriffen, sondern im Vorbeigehen: Automatisierte Programme suchen nach bekannten Lücken, schwachen Passwörtern und vergessenen Zugängen. Gegen diese Masse helfen keine exotischen Maßnahmen, sondern konsequent umgesetzte Grundlagen.
Die häufigsten Einfallstore sind veraltete Software und schwache oder gestohlene Zugänge — beides lässt sich mit Updates und Zwei-Faktor-Anmeldung weitgehend schließen. Für den Ernstfall braucht es Sicherungen, die getestet sind, und einen Plan. Und wenn es passiert ist: Spuren sichern, Einfallstor finden, gründlich bereinigen — und bei personenbezogenen Daten die Meldepflichten prüfen.
Website down oder gehackt? Schreib mir per WhatsApp oder E-Mail mit Domain und kurzer Beschreibung — ich melde mich in der Regel innerhalb weniger Stunden, auch am Wochenende, wenn es brennt. Zugangsdaten bitte nie in der ersten Nachricht, sondern erst nach Absprache über einen sicheren Weg.
Wie Angriffe wirklich ablaufen.
Das Bild vom Hacker, der sich gezielt eine bestimmte Website vornimmt, trifft auf die wenigsten Fälle zu. Die Realität ist Masse: Programme durchsuchen das Netz ständig nach Websites mit bekannten Lücken, probieren gestohlene Passwörter aus, füllen Formulare mit Spam.
Daraus folgt eine gute Nachricht: Wer die Grundlagen konsequent umsetzt, ist für diese Programme kein lohnendes Ziel. Sie suchen die offenen Türen, nicht die verschlossenen (Bot-Verkehr).
Die Grundlagen.
| Maßnahme | Schützt gegen | Aufwand |
|---|---|---|
| Updates zeitnah | Bekannte Lücken | Laufend |
| Zwei-Faktor-Anmeldung | Gestohlene Passwörter | Einmalig |
| Wenige Zugänge, passende Rechte | Missbrauch alter Zugänge | Halbjährlich prüfen |
| Ungenutztes entfernen | Lücken in vergessenen Erweiterungen | Einmalig, dann laufend |
| Getestete Sicherungen | Datenverlust, langer Ausfall | Laufend |
| Sicherheitsheader | Angriffe im Browser | Einmalig |
| Überwachung | Unbemerkte Angriffe | Einmalig, dann laufend |
Zugänge.
Gestohlene, erratene oder vergessene Zugänge sind das zweite große Einfallstor. Zwei-Faktor-Anmeldung für Verwaltungsbereich, Hosting, Domain und Mail macht gestohlene Passwörter weitgehend nutzlos. Alte Zugänge ehemaliger Mitarbeiter und Dienstleister gehören entfernt (Zwei-Faktor, Verwaltungsbereich).
Updates.
Veraltete Software ist das häufigste Einfallstor. Sicherheitsupdates gehören zeitnah eingespielt — mit Sicherung vorher und Prüfung danach. Ungenutzte Erweiterungen werden gelöscht, verwaiste ersetzt. Und wenn ein System keine Updates mehr bekommt, steht ein Umstieg an (Veraltete Software).
Schutz im Browser.
Sicherheitsheader legen fest, wie der Browser mit der Website umgeht: nur verschlüsselt, nur Skripte aus erlaubten Quellen, keine Einbettung in fremde Seiten. Sie verhindern keine Lücken auf dem Server, begrenzen aber den Schaden, wenn doch etwas durchrutscht (Sicherheitsheader).
Sicherungen.
Getrennt vom Server, weit genug zurückreichend, regelmäßig zur Probe wiederhergestellt. Eine Sicherung, die nie getestet wurde, ist eine Hoffnung (Backup-Strategie).
Der Ernstfall.
Wenn eine Website gehackt wurde, entscheidet die Reihenfolge: Spuren sichern, Zugänge sperren, Ausmaß feststellen, Einfallstor finden, gründlich bereinigen, alle Zugänge erneuern. Wer hektisch zurücksetzt, ohne das Einfallstor zu kennen, ist oft bald wieder betroffen (Website gehackt).
Sind personenbezogene Daten betroffen, kann eine Meldung an die Aufsichtsbehörde nötig sein — in vielen Fällen binnen 72 Stunden (Datenpanne). Warnt Google vor der Website, wird nach der Bereinigung eine Überprüfung beantragt (Als gefährlich markiert).
Was ich nicht bin.
Ich bin kein zertifizierter Penetrationstester und kein Rechtsanwalt. Für Anwendungen mit sehr hohem Schutzbedarf gehört zusätzlich ein spezialisierter Prüfer dazu, für Meldepflichten und rechtliche Fragen eine Rechtsberatung.
Was ich biete: die Grundlagen, die den Großteil realer Angriffe abwehren, sauber umgesetzt, und schnelle, gründliche Hilfe im Ernstfall.
Alle Anleitungen.
Notfall
Wenn es passiert ist.
Wie ich arbeite.
- Bestandsaufnahme: System, Versionen, Erweiterungen, Zugänge, Sicherungen, Header.
- Bewertung nach Dringlichkeit — was sofort, was bald, was in die Pflege.
- Umsetzung der dringenden Punkte.
- Grundlagen einrichten: Zwei-Faktor, Sicherungen, Überwachung, Header.
- Dokumentation und ein kurzer Notfallplan.
- Laufende Pflege, wenn gewünscht.
Website-Sicherheit gehört zu meiner täglichen Arbeit, und ich erkläre als Dozent regelmäßig, wie Angriffe wirklich ablaufen. Ich habe zahlreiche kompromittierte Websites bereinigt — und weiß deshalb, welche Grundlagen in der Praxis den Unterschied machen.
Wie es weitergeht.
Schreib mir die Adresse deiner Website, das System und was dich beunruhigt. Wenn die Website gerade angegriffen wird oder gehackt wurde, schreib das in die erste Zeile — dann sehe ich es sofort.
Wenn du vorbeugen willst: Ich mache eine Bestandsaufnahme und sage dir, wo deine Website heute steht und was am dringendsten ist.
Ursache finden, Website wieder zum Laufen bringen, kurzer Bericht — meist am selben Tag.
Für Anpassungen, Fehlerbehebung und Beratung nach Aufwand, abgerechnet in 15-Minuten-Schritten.
Updates, Backups, Sicherheitscheck, Monitoring — Kleinigkeiten inklusive.
Orientierungswerte, keine Fixpreise — nach einem kurzen Gespräch bekommst du ein Festpreisangebot.
Wer hilft.
Ich bin Manuel Killert, Webentwickler aus Quakenbrück. Website-Sicherheit gehört zu meiner täglichen Arbeit — ich härte WordPress, TYPO3, Shopware und eigene PHP-Anwendungen, richte Sicherungen und Überwachung ein und habe zahlreiche kompromittierte Websites bereinigt. Als Dozent erkläre ich regelmäßig, wie Angriffe auf Websites tatsächlich ablaufen.
Ich bin kein zertifizierter Penetrationstester und behaupte das auch nicht. Was ich biete: die Grundlagen, die den Großteil realer Angriffe abwehren, sauber umgesetzt — und eine ehrliche Einschätzung, wann zusätzlich ein spezialisierter Prüfer sinnvoll ist.
Was du bekommst: eine Bestandsaufnahme in verständlicher Sprache, Maßnahmen nach Dringlichkeit und eine Website, die nicht beim ersten automatisierten Angriff fällt.
Echte Projekte — live ansehen.
WordPress-Websites, die ich gebaut habe oder laufend betreue.
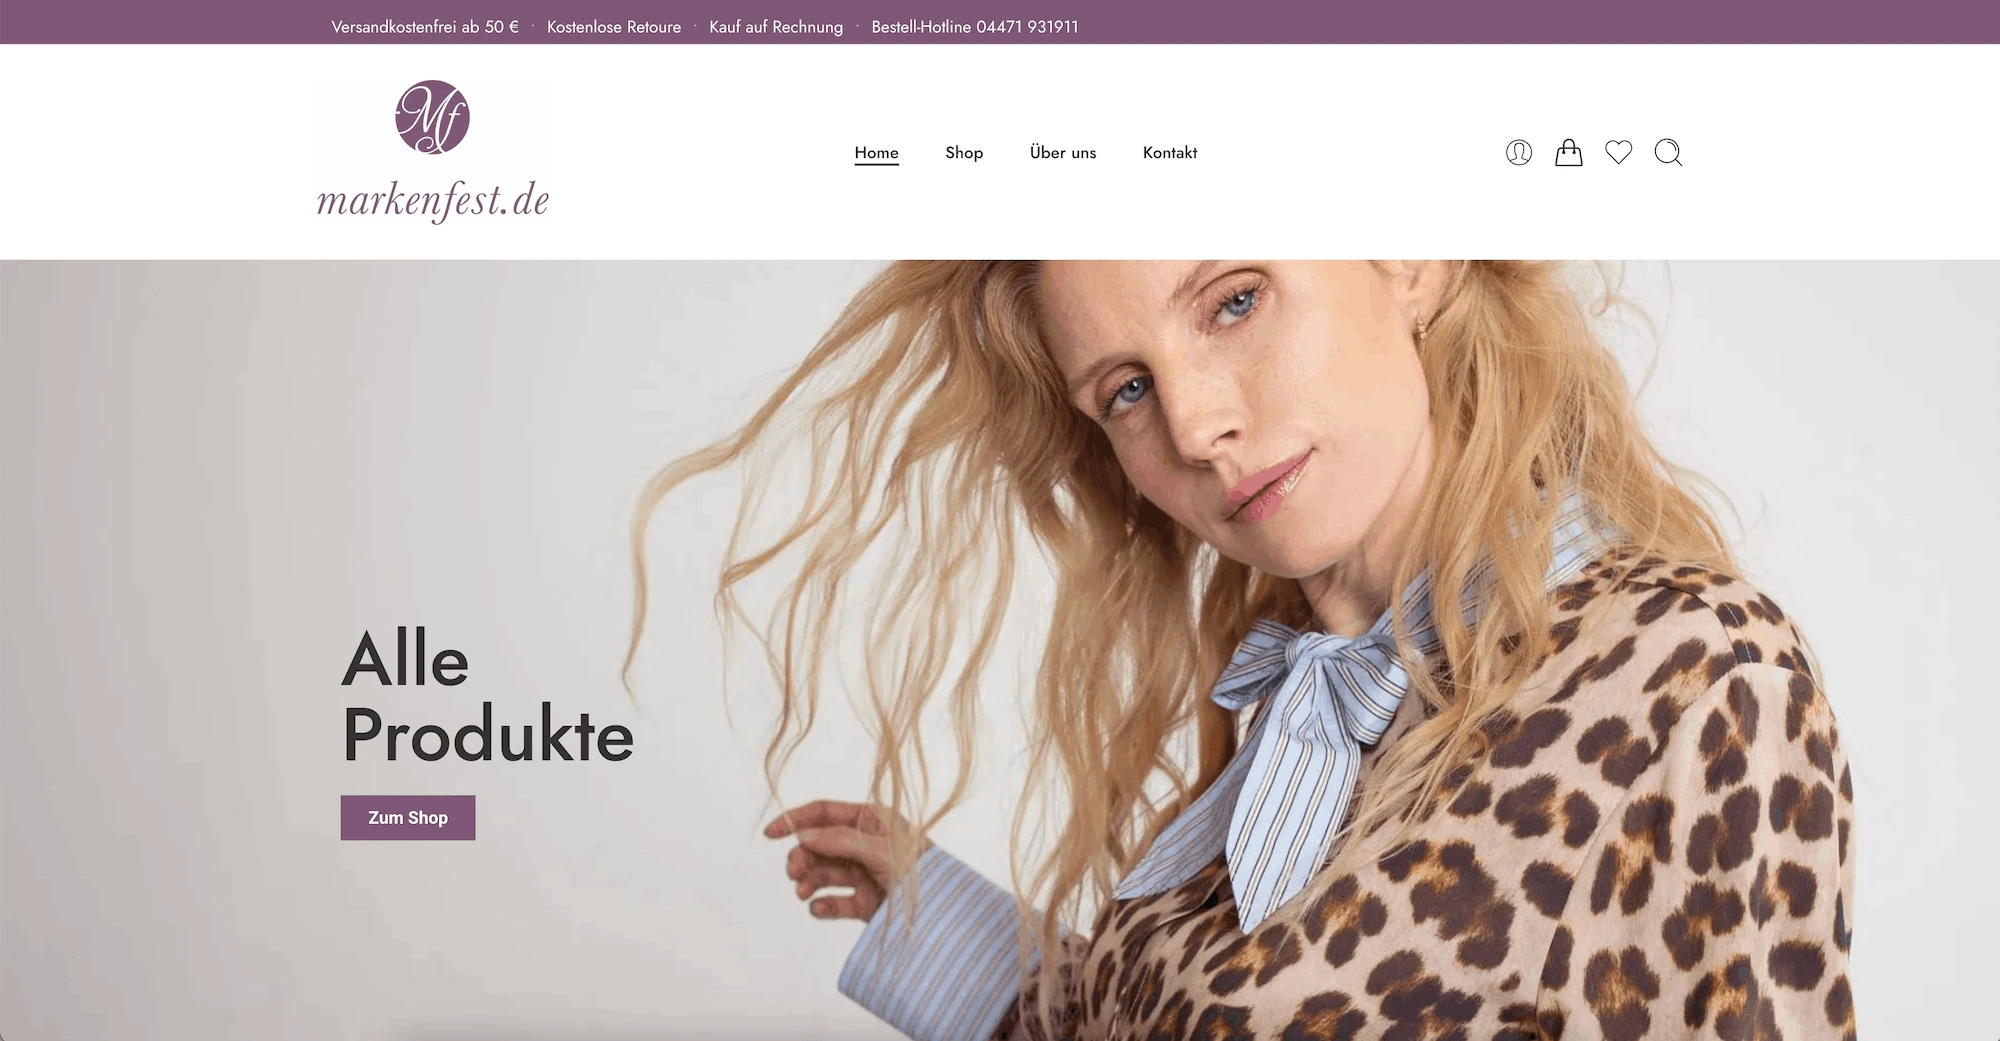
Markenfest
Stärkerer Online-Shop — Webdesign, Content und individuelle Shop-Funktionen.
Website ansehen ↗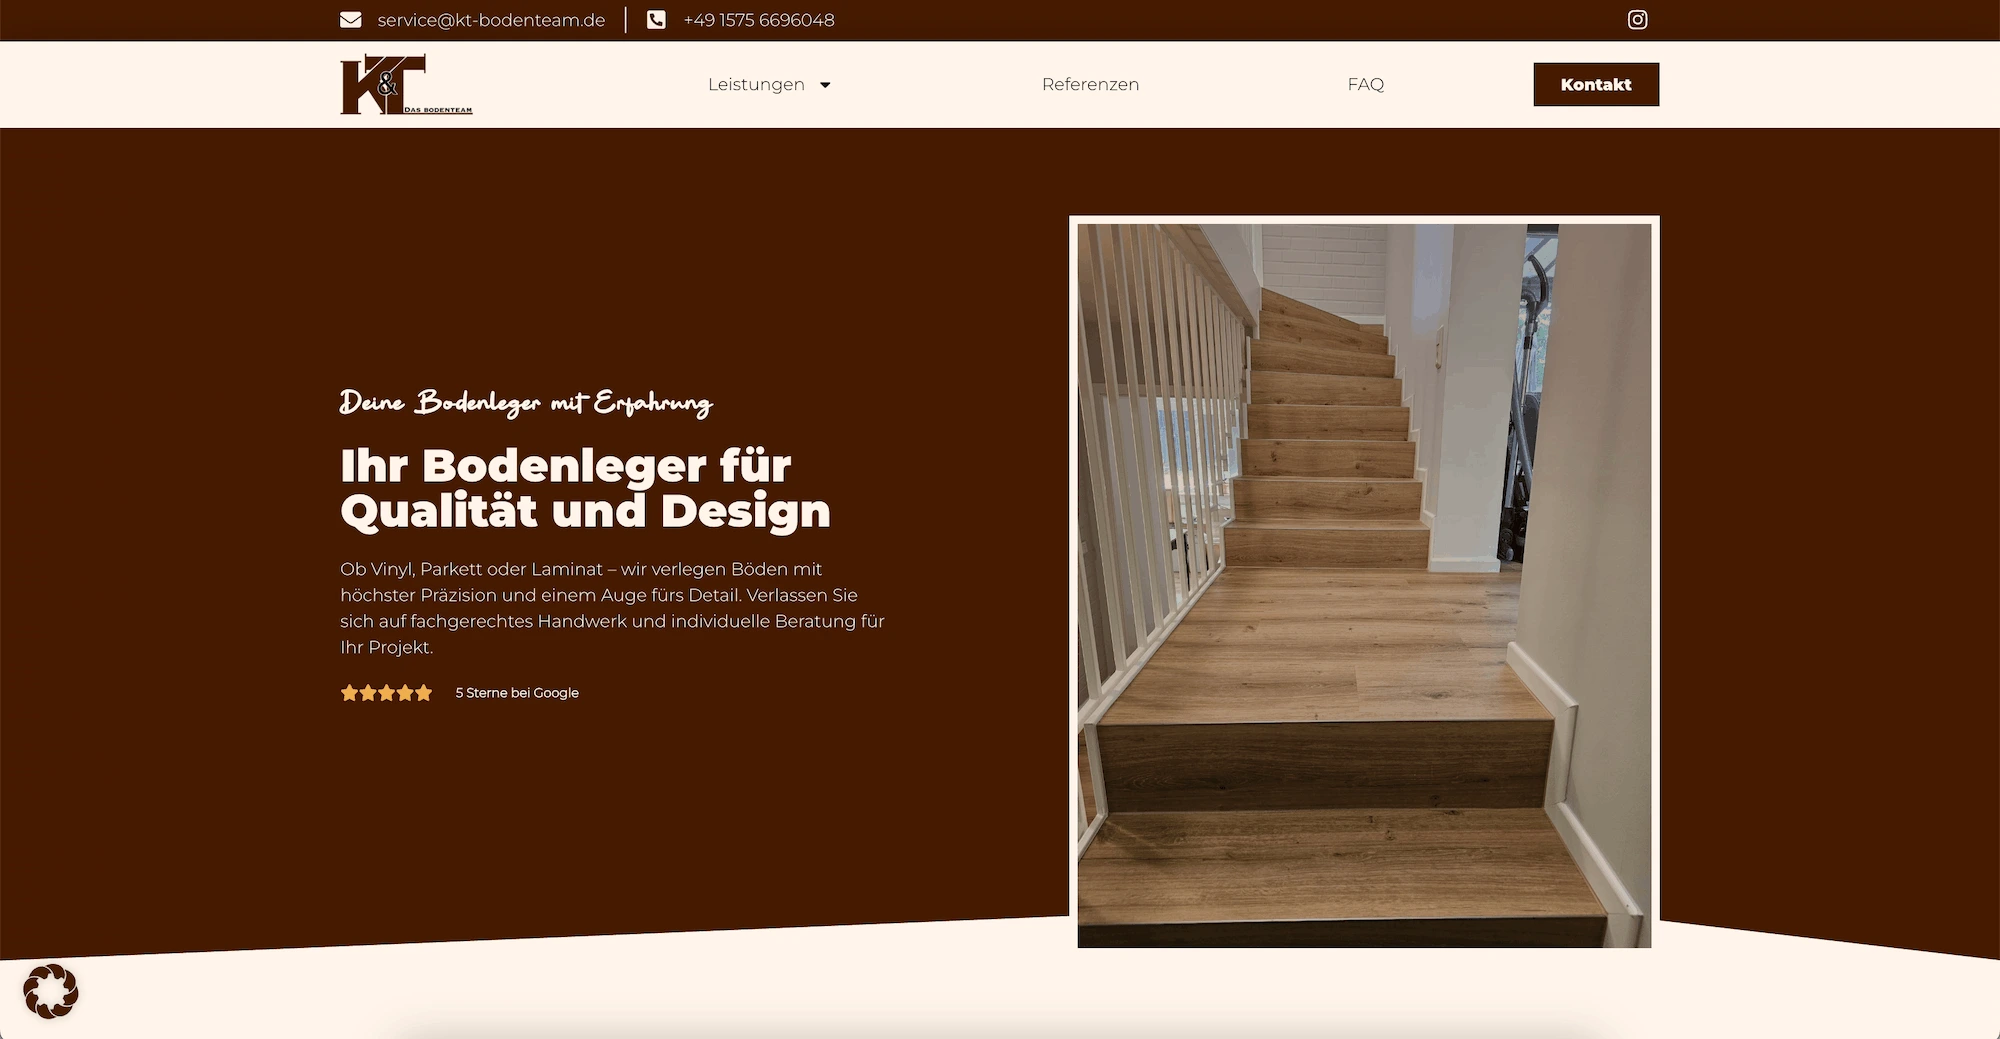
KT Bodenteam
Professioneller Auftritt für einen Bodenleger — Vorher-Nachher-Slider und regionale SEO.
Website ansehen ↗
Potassco Solutions
Klare Website für ein KI-Unternehmen, die komplexe Technologie verständlich macht.
Website ansehen ↗FAQ — Website-Sicherheit.
Wie werden Websites meistens gehackt?
Über veraltete Software mit bekannten Lücken und über schwache, gestohlene oder vergessene Zugänge — meist durch automatisierte Programme.
Was sind die wichtigsten Schutzmaßnahmen?
Updates zeitnah, Zwei-Faktor-Anmeldung, wenige Zugänge mit passenden Rechten, ungenutzte Erweiterungen entfernen, getestete Sicherungen und Überwachung.
Ist meine kleine Website überhaupt ein Ziel?
Ja. Automatisierte Angriffe unterscheiden nicht nach Größe, sondern suchen offene Türen.
Was tue ich, wenn meine Website gehackt wurde?
Spuren sichern, Zugänge sperren, Ausmaß feststellen, Einfallstor finden, gründlich bereinigen, Zugänge erneuern und bei personenbezogenen Daten Meldepflichten prüfen.
Bist du Penetrationstester?
Nein. Ich setze die Grundlagen um, die den Großteil realer Angriffe abwehren. Für sehr hohen Schutzbedarf gehört zusätzlich ein spezialisierter Prüfer dazu.
Wie oft sollte die Sicherheit geprüft werden?
Updates laufend, Zugänge halbjährlich, Wiederherstellung der Sicherung vierteljährlich — und eine Überwachung, die Veränderungen sofort meldet.
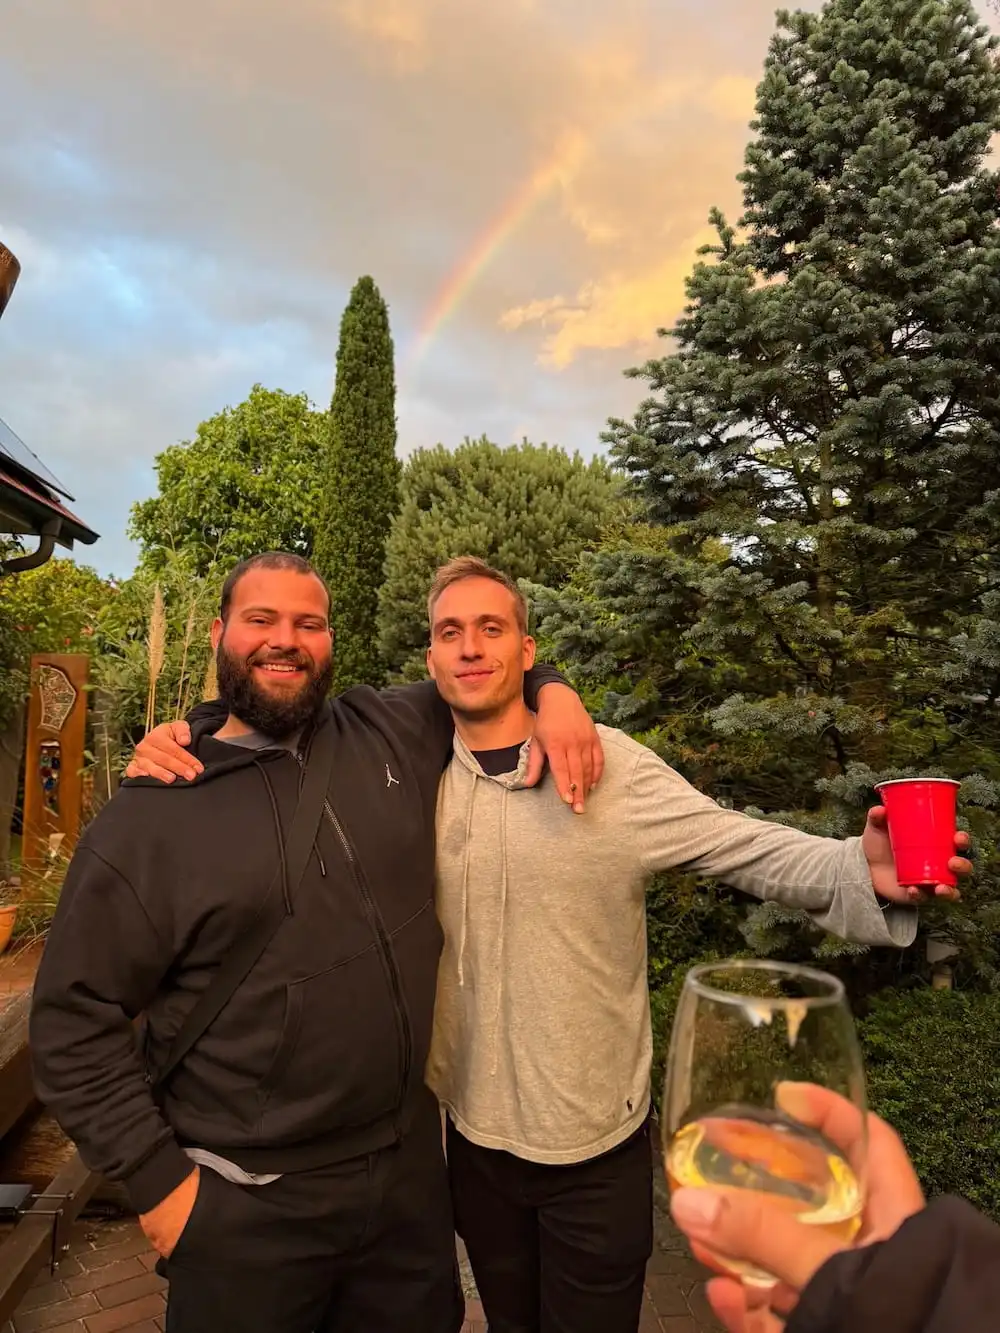 Das bin ich – rechts im Bild
Erzähl mir, was dich beunruhigt.
Schreib mir die Adresse deiner Website, das System und was dir aufgefallen ist. Wenn du glaubst, dass die Website gerade angegriffen wird oder gehackt wurde, schreib das in die erste Zeile.
Antwort meist innerhalb von 24 Stunden · hallo@manuelkillert.de