Datenpanne — was jetzt zählt und wer was entscheidet.
Ein gehacktes Kundenkonto-System, ein offen erreichbares Verzeichnis mit Formulareinsendungen, eine Mail mit Kundendaten an den falschen Verteiler. Sobald personenbezogene Daten betroffen sind, wird aus einem technischen Problem ein rechtliches. Ich bin kein Rechtsanwalt — aber ich kann dir sagen, was technisch zu tun ist und wann du rechtliche Hilfe brauchst.
Eine Datenpanne ist eine Verletzung der Sicherheit, die zu Verlust, Veränderung oder unbefugtem Zugriff auf personenbezogene Daten führt. Die DSGVO verlangt in vielen Fällen eine Meldung an die Aufsichtsbehörde binnen 72 Stunden nach Bekanntwerden, bei hohem Risiko zusätzlich die Benachrichtigung der Betroffenen. Jede Panne gehört dokumentiert — auch die, die nicht gemeldet werden. Die rechtliche Bewertung gehört zum Datenschutzbeauftragten oder einer Rechtsberatung.
Website down oder gehackt? Schreib mir per WhatsApp oder E-Mail mit Domain und kurzer Beschreibung — ich melde mich in der Regel innerhalb weniger Stunden, auch am Wochenende, wenn es brennt. Zugangsdaten bitte nie in der ersten Nachricht, sondern erst nach Absprache über einen sicheren Weg.
Was eine Datenpanne ist.
Die DSGVO spricht von einer Verletzung des Schutzes personenbezogener Daten. Gemeint ist jede Sicherheitsverletzung, die dazu führt, dass solche Daten vernichtet, verloren, verändert, unbefugt offengelegt oder unbefugt abgerufen werden.
Wichtig: Es muss nicht nachgewiesen sein, dass Daten tatsächlich gestohlen wurden. Schon der mögliche unbefugte Zugriff kann ausreichen.
Beispiele auf Websites.
- Gehackte Website mit Kundenkonten oder Formularspeicher (Website gehackt).
- Offen erreichbare Dateien — Sicherungen, Exporte, Uploads im öffentlichen Verzeichnis.
- Eingeschleuster Code, der Formular- oder Zahlungsdaten mitliest.
- Fehlkonfiguration, durch die Kunden Daten anderer Kunden sehen.
- Verlorene Zugangsdaten zu einem System mit Kundendaten.
Die 72 Stunden.
Die Frist beginnt, sobald der Verantwortliche von der Panne Kenntnis hat — nicht erst, wenn alles aufgeklärt ist. Wenn bis dahin nicht alle Informationen vorliegen, kann die Meldung schrittweise ergänzt werden.
Deshalb ist es wichtig, schnell zu handeln und die rechtliche Bewertung parallel zur technischen Aufklärung zu starten — nicht nacheinander.
Melden oder nicht.
Nicht jede Panne muss gemeldet werden — die DSGVO sieht eine Ausnahme vor, wenn voraussichtlich kein Risiko für die Betroffenen besteht. Ob das zutrifft, ist eine rechtliche Bewertung, die vom Einzelfall abhängt: Art der Daten, Zahl der Betroffenen, Verschlüsselung, mögliche Folgen.
Diese Bewertung treffe ich nicht. Sie gehört zum Datenschutzbeauftragten oder einer Rechtsberatung. Was ich liefere, sind die technischen Fakten, auf denen sie aufbaut.
Betroffene benachrichtigen.
Bei voraussichtlich hohem Risiko für die Betroffenen müssen sie selbst informiert werden — verständlich, mit Hinweis, was passiert ist und was sie tun können, etwa Passwörter ändern.
Technisch heißt das oft: eine Liste der Betroffenen aus den Daten erstellen und eine Benachrichtigung vorbereiten. Das kann ich übernehmen, der Inhalt wird mit der rechtlichen Beratung abgestimmt.
Dokumentieren.
Jede Panne gehört dokumentiert — auch wenn sie nicht gemeldet wird: was passiert ist, welche Daten betroffen waren, welche Folgen es hat und welche Maßnahmen ergriffen wurden. Diese Dokumentation kann die Aufsichtsbehörde einsehen.
Was technisch zu tun ist.
- Lücke schließen oder System vom Netz nehmen.
- Spuren sichern — Protokolle, Dateien, Datenbank.
- Ausmaß feststellen: welche Daten, welche Personen, welcher Zeitraum.
- Zugänge erneuern.
- Technischen Bericht für die rechtliche Bewertung erstellen.
- Maßnahmen gegen Wiederholung umsetzen.
Der technische Bericht ist die Grundlage für alles Weitere. Er sollte nüchtern beschreiben, was feststeht und was offen ist.
Wer was entscheidet.
| Aufgabe | Wer |
|---|---|
| Lücke schließen, Spuren sichern, Ausmaß feststellen | Technik — z. B. ich |
| Bewertung des Risikos, Meldung ja oder nein | Verantwortlicher mit Datenschutzbeauftragtem oder Rechtsberatung |
| Meldung an die Aufsichtsbehörde | Verantwortlicher |
| Benachrichtigung Betroffener | Verantwortlicher, technisch unterstützt |
| Dokumentation | Verantwortlicher, technisch unterstützt |
Vorbeugen.
- Nur nötige Daten erheben und speichern.
- Formulareinsendungen nicht unbegrenzt auf der Website speichern (DSGVO-Checkliste).
- Keine Sicherungen im öffentlichen Verzeichnis.
- Updates und Zwei-Faktor-Anmeldung (Zwei-Faktor).
- Notfallplan: Wer wird angerufen, wer entscheidet?
Wenn du nicht weiterkommst.
Wenn bei dir eine Datenpanne passiert sein könnte und du die technische Seite schnell klären musst. Ich sehe mir deine Website an, sage dir, wo die Risiken liegen, und setze um, was nötig ist. Die Übersicht findest du unter Website-Sicherheit; wenn es gerade brennt, hilft der Notfall-Support.
Ursache finden, Website wieder zum Laufen bringen, kurzer Bericht — meist am selben Tag.
Für Anpassungen, Fehlerbehebung und Beratung nach Aufwand, abgerechnet in 15-Minuten-Schritten.
Updates, Backups, Sicherheitscheck, Monitoring — Kleinigkeiten inklusive.
Orientierungswerte, keine Fixpreise — nach einem kurzen Gespräch bekommst du ein Festpreisangebot.
Wer hilft.
Ich bin Manuel Killert, Webentwickler aus Quakenbrück. Website-Sicherheit gehört zu meiner täglichen Arbeit — ich härte WordPress, TYPO3, Shopware und eigene PHP-Anwendungen, richte Sicherungen und Überwachung ein und habe zahlreiche kompromittierte Websites bereinigt. Als Dozent erkläre ich regelmäßig, wie Angriffe auf Websites tatsächlich ablaufen.
Ich bin kein zertifizierter Penetrationstester und behaupte das auch nicht. Was ich biete: die Grundlagen, die den Großteil realer Angriffe abwehren, sauber umgesetzt — und eine ehrliche Einschätzung, wann zusätzlich ein spezialisierter Prüfer sinnvoll ist.
Was du bekommst: eine Bestandsaufnahme in verständlicher Sprache, Maßnahmen nach Dringlichkeit und eine Website, die nicht beim ersten automatisierten Angriff fällt.
Echte Projekte — live ansehen.
WordPress-Websites, die ich gebaut habe oder laufend betreue.
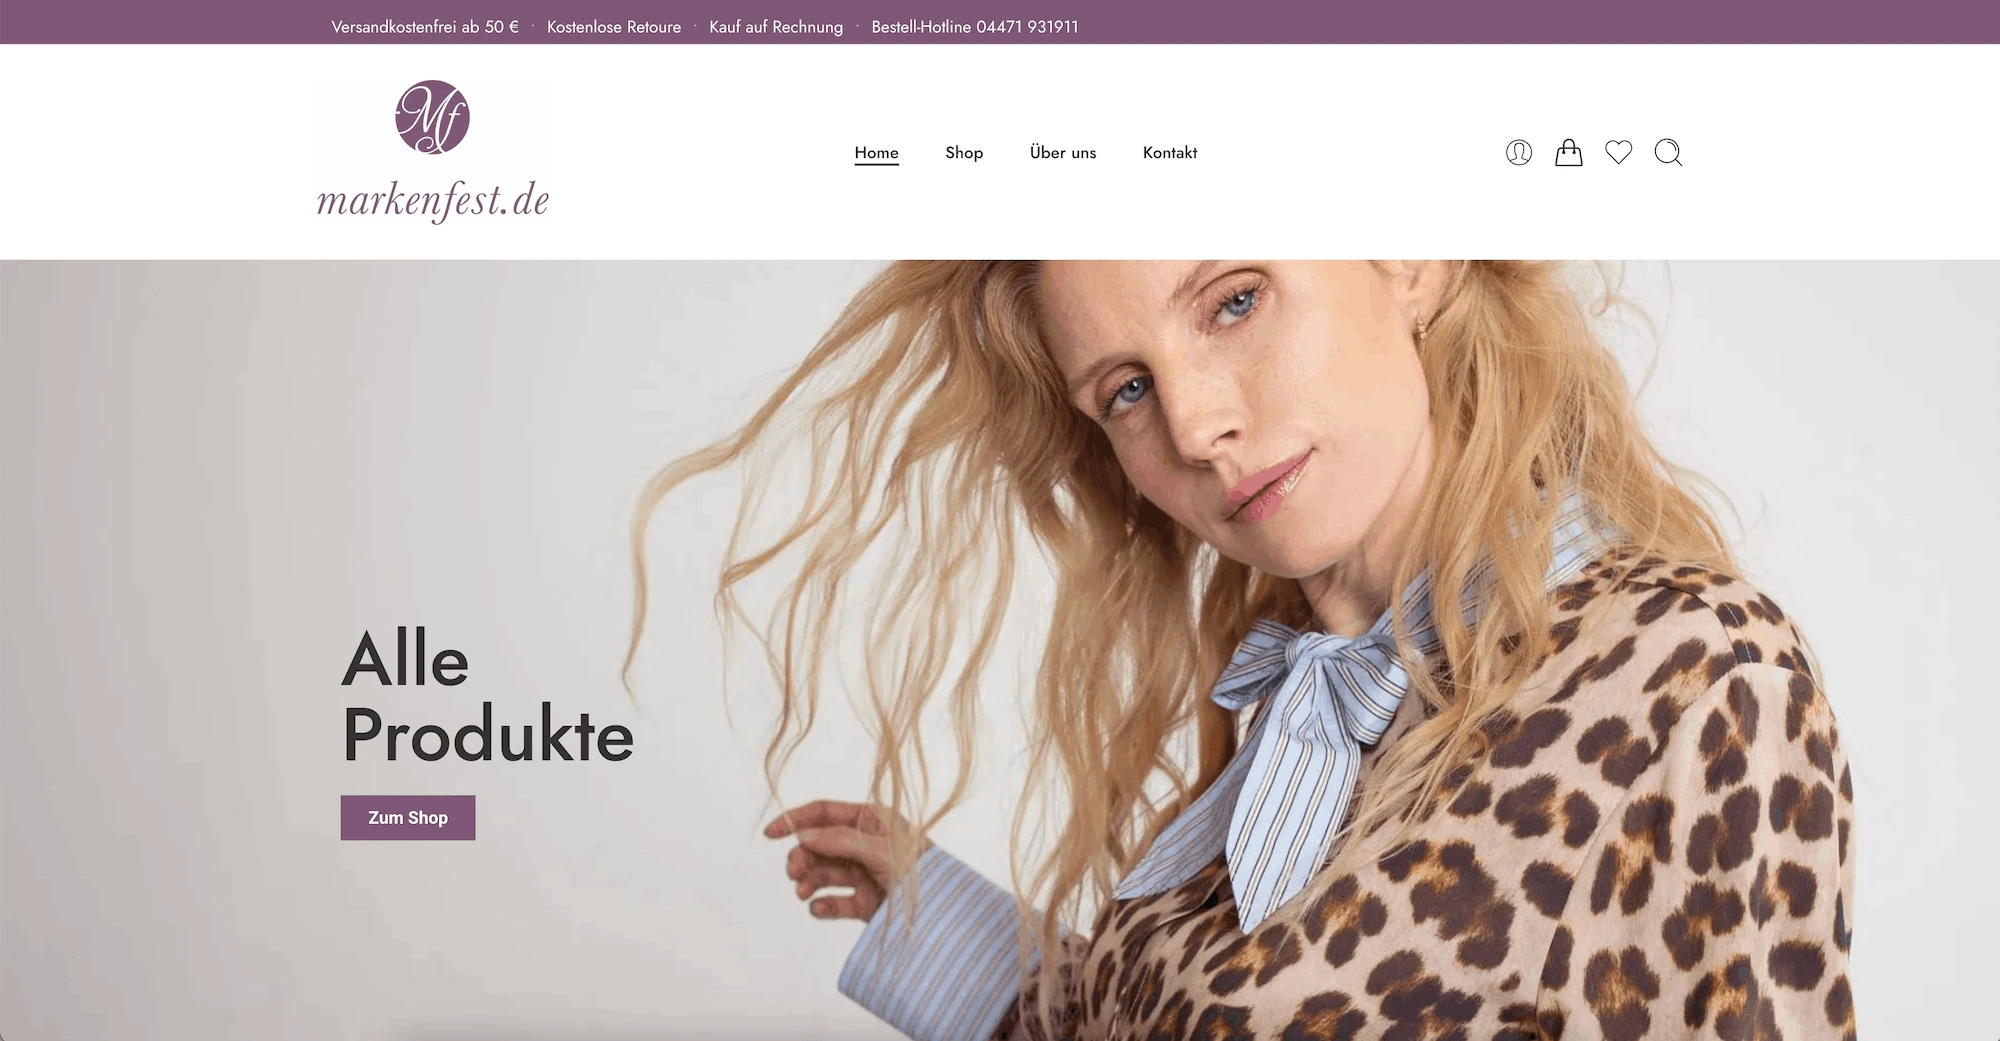
Markenfest
Stärkerer Online-Shop — Webdesign, Content und individuelle Shop-Funktionen.
Website ansehen ↗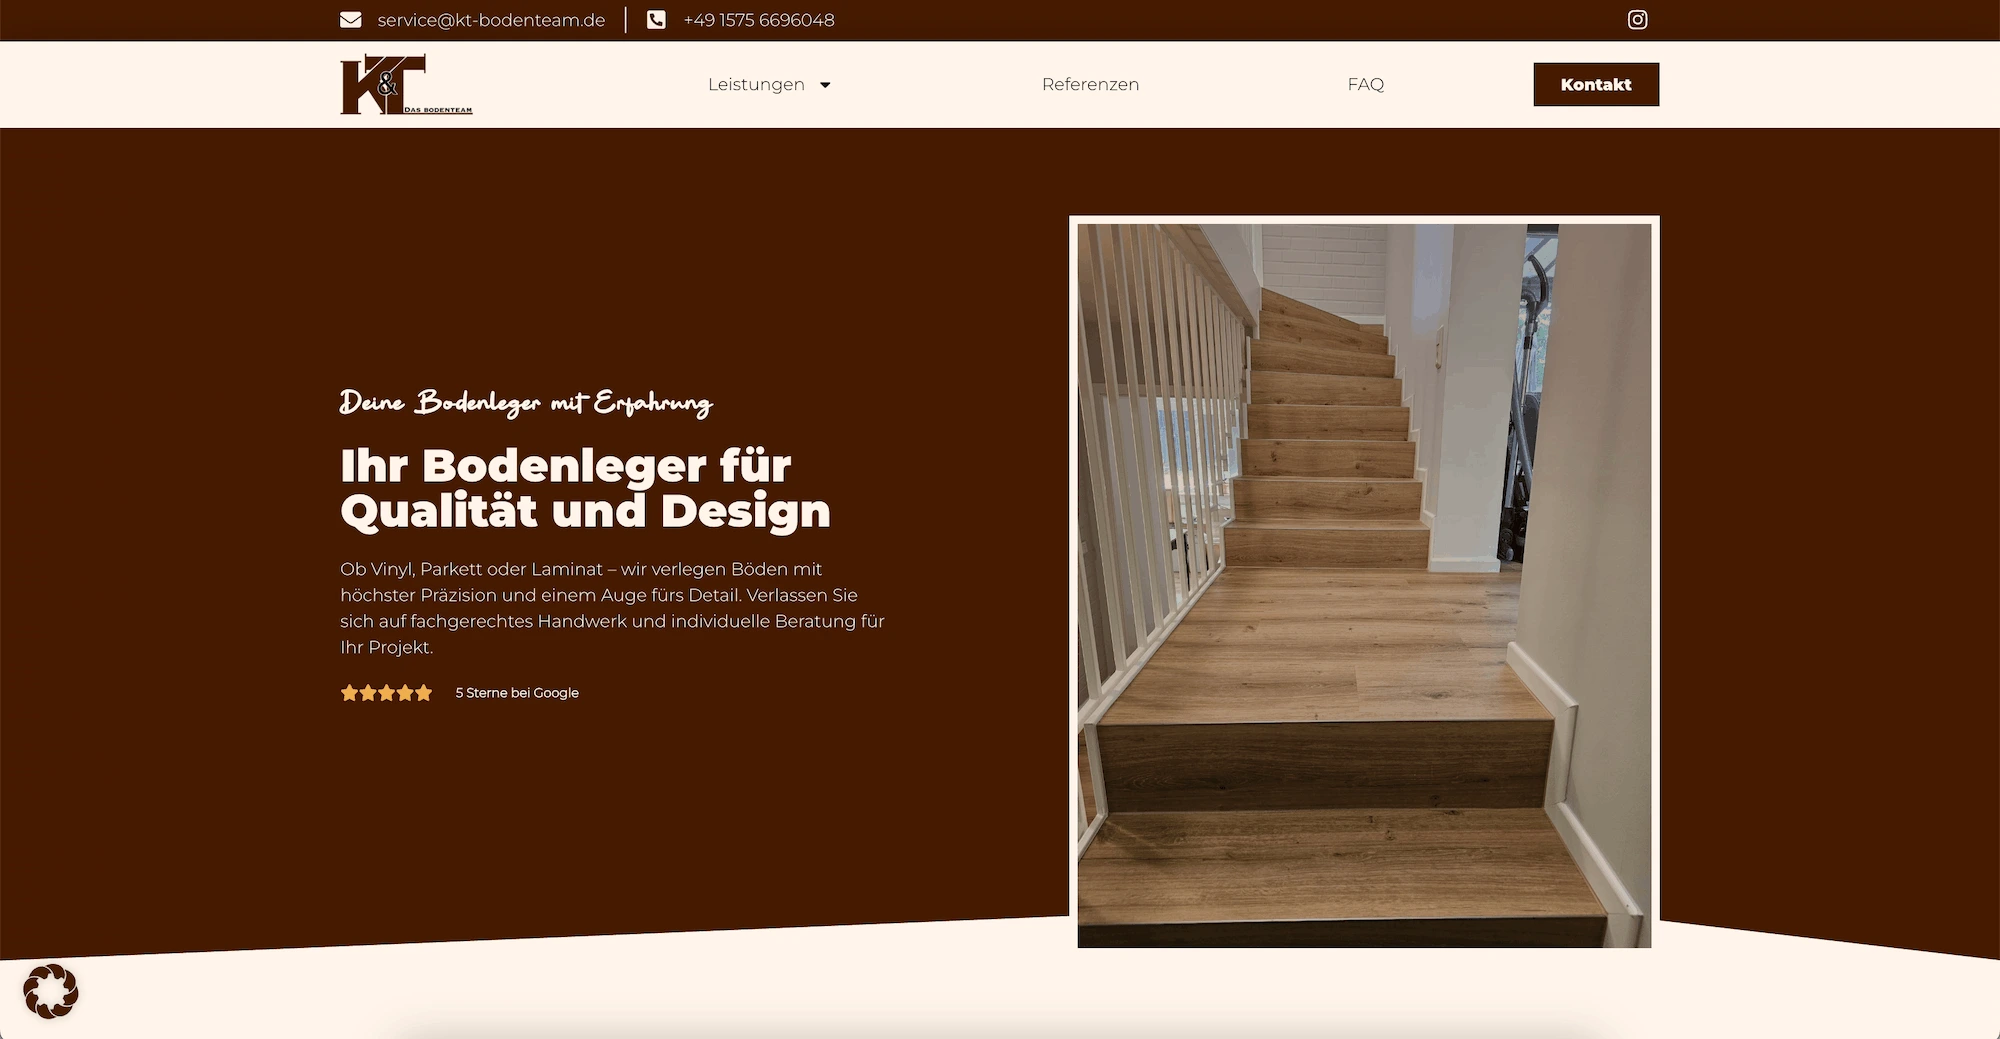
KT Bodenteam
Professioneller Auftritt für einen Bodenleger — Vorher-Nachher-Slider und regionale SEO.
Website ansehen ↗
Potassco Solutions
Klare Website für ein KI-Unternehmen, die komplexe Technologie verständlich macht.
Website ansehen ↗FAQ — Datenpanne.
Was ist eine Datenpanne?
Eine Sicherheitsverletzung, durch die personenbezogene Daten verloren, verändert, unbefugt offengelegt oder abgerufen werden — schon der mögliche Zugriff kann reichen.
Wie schnell muss ich melden?
Die DSGVO sieht in vielen Fällen eine Meldung an die Aufsichtsbehörde binnen 72 Stunden nach Kenntnis vor. Ergänzungen sind später möglich.
Muss jede Datenpanne gemeldet werden?
Nicht jede — es gibt eine Ausnahme bei voraussichtlich keinem Risiko. Das ist eine rechtliche Bewertung für Datenschutzbeauftragten oder Rechtsberatung.
Muss ich die Betroffenen informieren?
Bei voraussichtlich hohem Risiko ja — verständlich und mit Hinweisen, was sie tun können.
Was muss ich dokumentieren?
Jede Panne: was passiert ist, welche Daten, welche Folgen, welche Maßnahmen — auch wenn sie nicht gemeldet wird.
Was kannst du übernehmen?
Die technische Seite: Lücke schließen, Spuren sichern, Ausmaß feststellen, technischen Bericht erstellen, Benachrichtigung vorbereiten. Keine Rechtsberatung.
 Das bin ich – rechts im Bild
Erzähl mir, was dich beunruhigt.
Schreib mir die Adresse deiner Website, das System und was dir aufgefallen ist. Wenn du glaubst, dass die Website gerade angegriffen wird oder gehackt wurde, schreib das in die erste Zeile.
Antwort meist innerhalb von 24 Stunden · hallo@manuelkillert.de