Website gehackt — die ersten Schritte, in der richtigen Reihenfolge.
Fremde Inhalte auf der Seite, Weiterleitungen auf dubiose Angebote, eine Warnung von Google, eine Mail vom Hoster — und plötzlich ist klar: Jemand hat Zugriff auf die Website. In diesem Moment zählt Reihenfolge. Hektisches Löschen und Neuinstallieren vernichtet oft genau die Spuren, die zeigen, wie es passiert ist.
Erst Spuren sichern (Kopie von Dateien, Datenbank, Protokollen), dann Zugänge sperren und die Website bei Bedarf offline nehmen, dann das Ausmaß feststellen und das Einfallstor finden. Erst danach bereinigen — und alle Zugänge erneuern. Wenn personenbezogene Daten betroffen sein könnten, Meldepflichten prüfen: Die DSGVO sieht in vielen Fällen eine Meldung binnen 72 Stunden vor.
Website down oder gehackt? Schreib mir per WhatsApp oder E-Mail mit Domain und kurzer Beschreibung — ich melde mich in der Regel innerhalb weniger Stunden, auch am Wochenende, wenn es brennt. Zugangsdaten bitte nie in der ersten Nachricht, sondern erst nach Absprache über einen sicheren Weg.
Woran man es merkt.
- Fremde Inhalte: Seiten, Links oder Texte, die niemand angelegt hat.
- Weiterleitungen auf fremde Seiten — oft nur für Besucher von Suchmaschinen oder auf Mobilgeräten.
- Warnung im Browser oder in den Suchergebnissen (Als gefährlich markiert).
- Mail vom Hoster über Schadcode oder Spamversand.
- Unbekannte Benutzer mit Administratorrechten.
- Merkwürdige Suchergebnisse: Die eigene Domain erscheint mit fremden Begriffen.
Der letzte Punkt ist tückisch: Manche Angriffe zeigen Besuchern nichts Ungewöhnliches, sondern nur Suchmaschinen. Eine Suche mit dem eigenen Domainnamen und typischen Spambegriffen deckt sie auf.
Ruhe bewahren.
Der erste Impuls ist, alles sofort zu löschen oder eine Sicherung zurückzuspielen. Das kann richtig sein — aber nicht als erster Schritt. Wer ohne Kenntnis des Einfallstors zurücksetzt, ist oft nach wenigen Tagen wieder betroffen, weil die Lücke noch offen ist.
Spuren sichern.
Bevor etwas verändert wird: eine vollständige Kopie der aktuellen Dateien, der Datenbank und der Serverprotokolle anlegen — getrennt vom Server. Diese Kopie zeigt später, was geändert wurde, wann und oft auch wie.
Serverprotokolle werden bei vielen Hostern nach wenigen Tagen überschrieben. Sie gehören deshalb zuerst gesichert.
Zugänge sperren.
- Unbekannte Benutzer sperren — nicht sofort löschen, sie sind Spuren.
- Passwörter für Verwaltungsbereich, Hosting, Datenbank und Dateizugang ändern — von einem sicheren Gerät aus.
- Sitzungen aller Benutzer beenden.
- Schnittstellenschlüssel widerrufen.
Wichtig: Das eigene Gerät prüfen. Wurde ein Passwort über einen infizierten Rechner abgegriffen, sind auch die neuen Passwörter gleich wieder in fremden Händen.
Offline nehmen?
Wenn die Website Besucher auf Schadseiten weiterleitet, Schadcode verteilt oder Zahlungsdaten abgreifen könnte, gehört sie vom Netz — mit einer einfachen Wartungsseite. Das schützt Besucher und verhindert, dass der Ruf weiter leidet.
Bei harmloseren Fällen, etwa versteckten Spamlinks, kann die Website während der Bereinigung online bleiben.
Ausmaß feststellen.
Welche Dateien wurden verändert? Gibt es neue Dateien an ungewöhnlichen Orten? Wurden Datenbankinhalte manipuliert? Gibt es neue Benutzer, geänderte Einstellungen, eingeschleuste Skripte? Wurden Daten abgerufen?
Ein Vergleich mit den Originaldateien des Systems und einer älteren Sicherung zeigt Veränderungen. Scanner helfen, ersetzen aber keine Prüfung (Malware-Scan).
Das Einfallstor finden.
Die häufigsten Einfallstore sind veraltete Erweiterungen mit bekannten Lücken, schwache oder gestohlene Passwörter, unsichere Upload-Formulare und veraltete Systeme. Die Serverprotokolle zeigen oft, über welche Adresse der erste Zugriff erfolgte (Veraltete Software).
Ohne das Einfallstor zu kennen, bleibt jede Bereinigung ein Provisorium.
Bereinigen.
- Systemdateien durch saubere Originale ersetzen.
- Erweiterungen und Themes neu aus offizieller Quelle installieren.
- Eigene Dateien und Uploads auf Schadcode prüfen.
- Datenbank auf eingeschleuste Inhalte prüfen.
- Einfallstor schließen — Update, Entfernen der Erweiterung, Korrektur.
- Alles aktualisieren auf den neuesten Stand.
Alternativ: eine saubere Sicherung von vor dem Angriff zurückspielen — wenn der Zeitpunkt des Angriffs bekannt ist und das Einfallstor danach geschlossen wird (Sicherungen).
Zugänge erneuern.
Nach der Bereinigung alle Zugänge noch einmal erneuern: Verwaltung, Hosting, Datenbank, Dateizugang, Mail, Schnittstellen. Zwei-Faktor-Anmeldung einrichten, wo sie fehlt (Zwei-Faktor-Anmeldung).
Meldepflichten.
Wenn personenbezogene Daten betroffen sein könnten — Kundenkonten, Formulareinsendungen, Bestellungen —, kann eine Meldung an die Aufsichtsbehörde nötig sein. Die DSGVO sieht dafür in vielen Fällen eine Frist von 72 Stunden ab Kenntnis vor. Ich bin kein Rechtsanwalt; die Bewertung gehört zum Datenschutzbeauftragten oder einer Rechtsberatung (Datenpanne).
Danach.
- Search Console: Sicherheitsprobleme prüfen, Überprüfung beantragen.
- Spamseiten aus dem Index entfernen lassen.
- Überwachung von Dateiänderungen einrichten.
- Sicherungen und Updates zur Routine machen.
Wenn du nicht weiterkommst.
Wenn deine Website gehackt wurde und du schnell, aber gründlich wieder sauber werden willst. Ich sehe mir deine Website an, sage dir, wo die Risiken liegen, und setze um, was nötig ist. Die Übersicht findest du unter Website-Sicherheit; wenn es gerade brennt, hilft der Notfall-Support.
Ursache finden, Website wieder zum Laufen bringen, kurzer Bericht — meist am selben Tag.
Für Anpassungen, Fehlerbehebung und Beratung nach Aufwand, abgerechnet in 15-Minuten-Schritten.
Updates, Backups, Sicherheitscheck, Monitoring — Kleinigkeiten inklusive.
Orientierungswerte, keine Fixpreise — nach einem kurzen Gespräch bekommst du ein Festpreisangebot.
Wer hilft.
Ich bin Manuel Killert, Webentwickler aus Quakenbrück. Website-Sicherheit gehört zu meiner täglichen Arbeit — ich härte WordPress, TYPO3, Shopware und eigene PHP-Anwendungen, richte Sicherungen und Überwachung ein und habe zahlreiche kompromittierte Websites bereinigt. Als Dozent erkläre ich regelmäßig, wie Angriffe auf Websites tatsächlich ablaufen.
Ich bin kein zertifizierter Penetrationstester und behaupte das auch nicht. Was ich biete: die Grundlagen, die den Großteil realer Angriffe abwehren, sauber umgesetzt — und eine ehrliche Einschätzung, wann zusätzlich ein spezialisierter Prüfer sinnvoll ist.
Was du bekommst: eine Bestandsaufnahme in verständlicher Sprache, Maßnahmen nach Dringlichkeit und eine Website, die nicht beim ersten automatisierten Angriff fällt.
Echte Projekte — live ansehen.
WordPress-Websites, die ich gebaut habe oder laufend betreue.
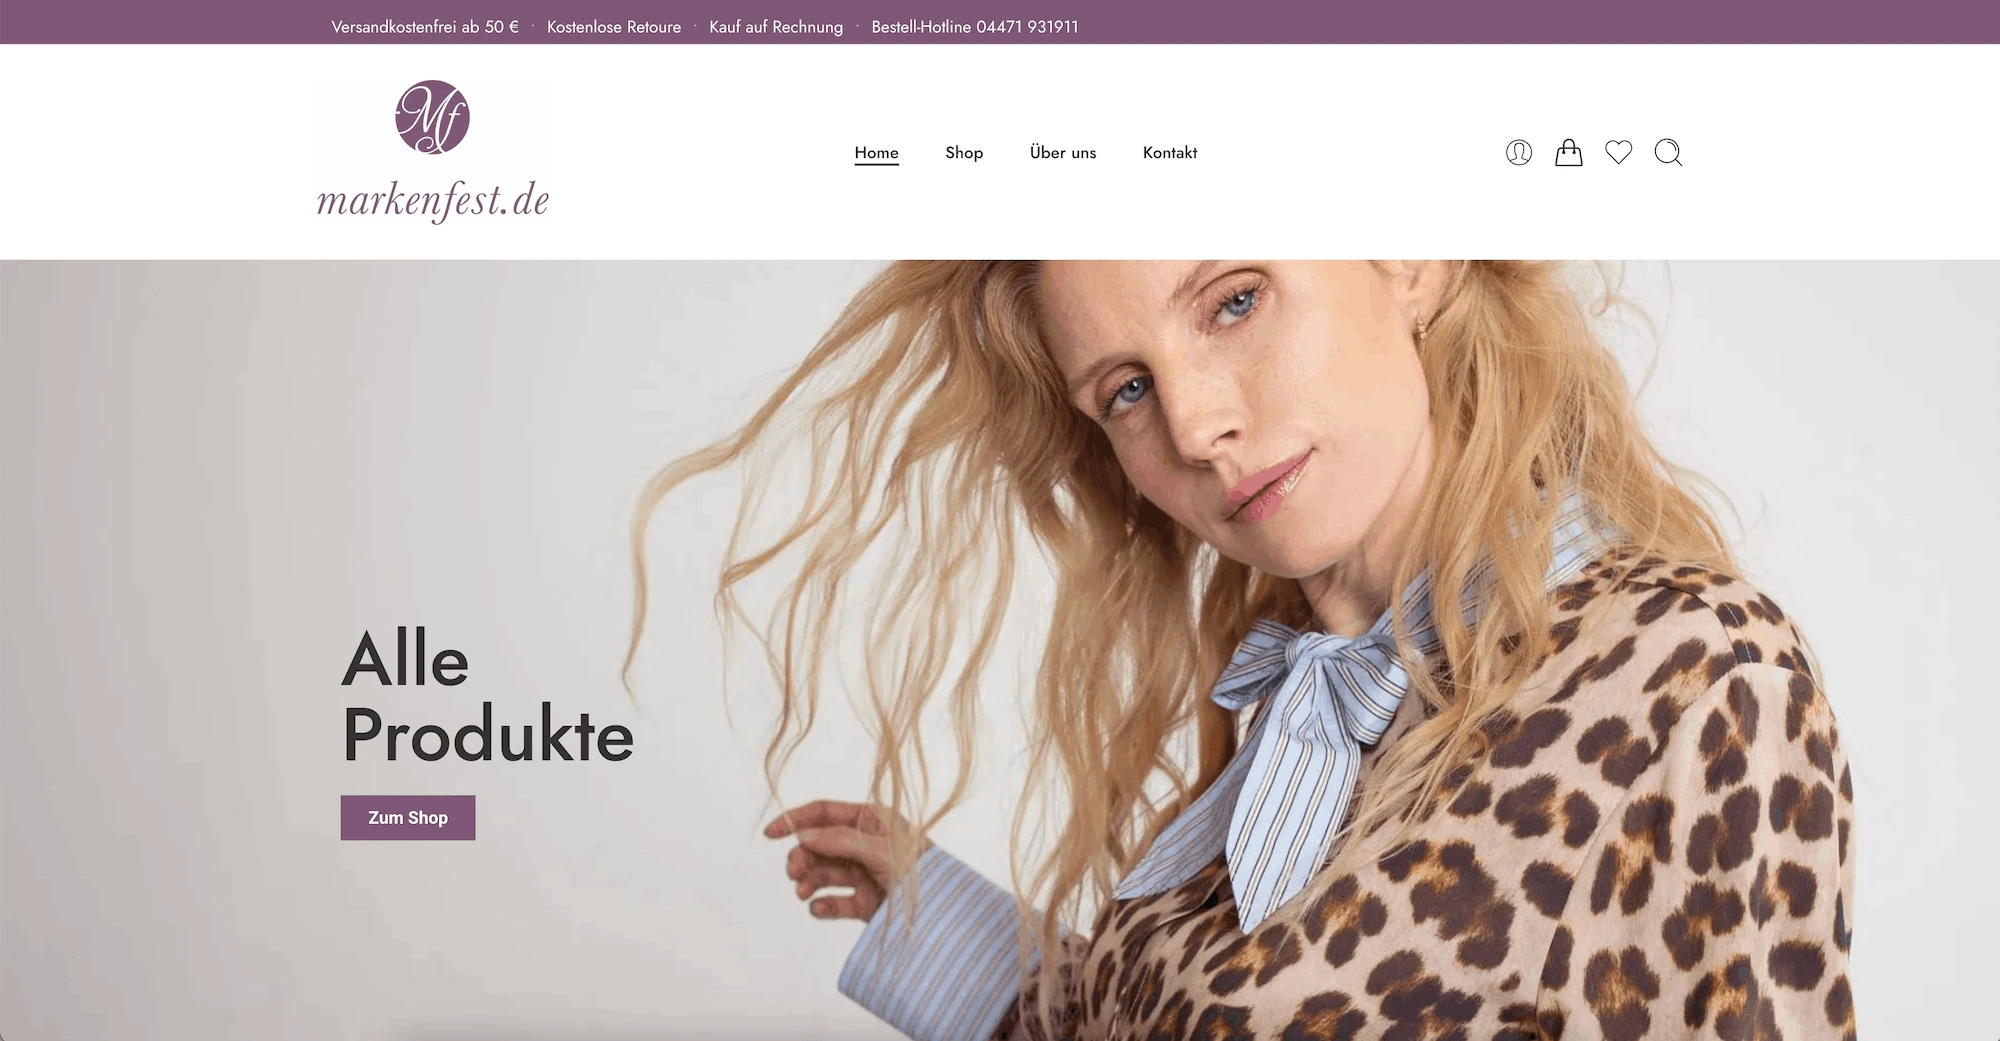
Markenfest
Stärkerer Online-Shop — Webdesign, Content und individuelle Shop-Funktionen.
Website ansehen ↗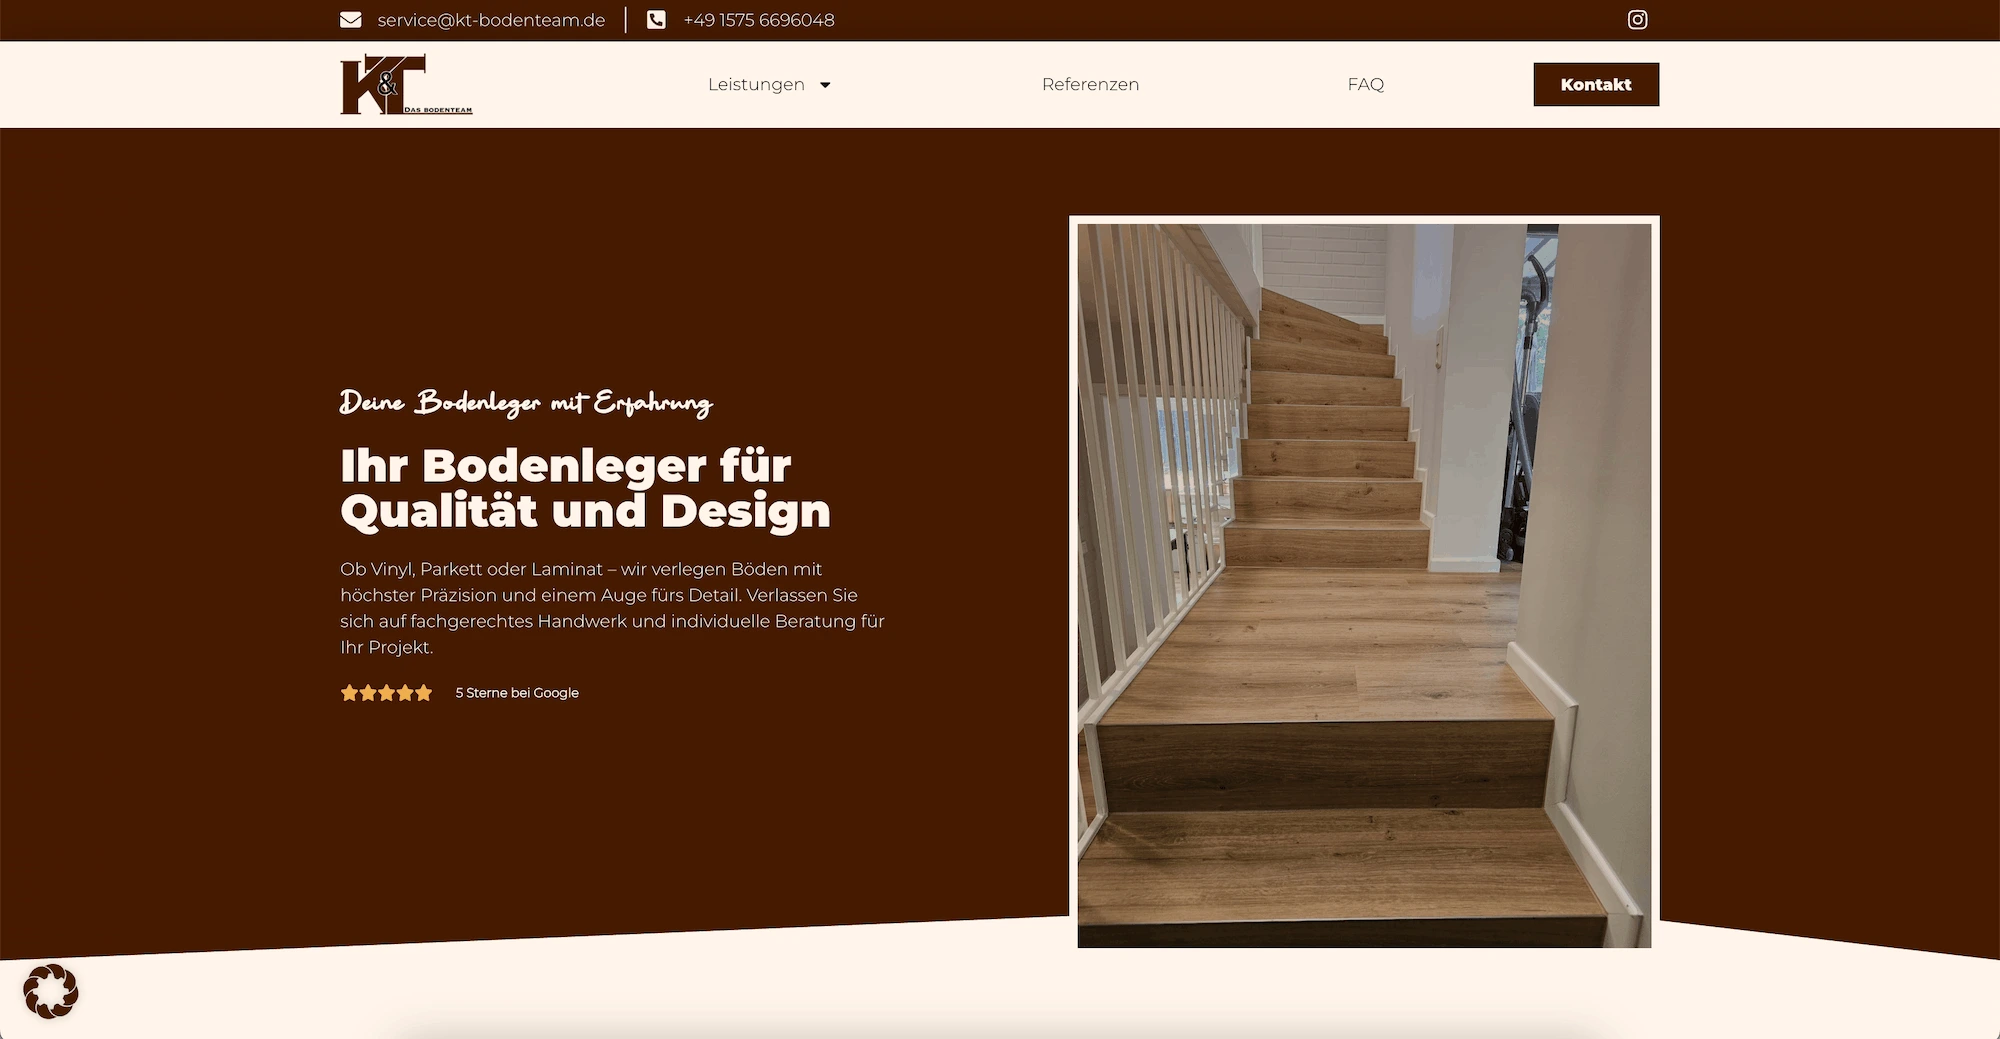
KT Bodenteam
Professioneller Auftritt für einen Bodenleger — Vorher-Nachher-Slider und regionale SEO.
Website ansehen ↗
Potassco Solutions
Klare Website für ein KI-Unternehmen, die komplexe Technologie verständlich macht.
Website ansehen ↗FAQ — Website gehackt.
Was tue ich zuerst, wenn meine Website gehackt wurde?
Spuren sichern — Kopie von Dateien, Datenbank und Serverprotokollen —, dann Zugänge sperren und bei Bedarf die Website offline nehmen.
Soll ich sofort eine Sicherung zurückspielen?
Nicht als erster Schritt. Ohne das Einfallstor zu kennen, ist die Website oft bald wieder betroffen.
Wie finde ich das Einfallstor?
Über Serverprotokolle, Vergleich mit Originaldateien und Prüfung von Erweiterungen, Passwörtern und Upload-Formularen.
Muss ich die Website offline nehmen?
Wenn sie Besucher gefährdet — Weiterleitungen auf Schadseiten, Schadcode, mögliche Zahlungsdaten —, ja.
Muss ich den Vorfall melden?
Wenn personenbezogene Daten betroffen sein könnten, kann eine Meldung an die Aufsichtsbehörde nötig sein, oft binnen 72 Stunden. Die Bewertung gehört zum Datenschutzbeauftragten oder einer Rechtsberatung.
Was mache ich nach der Bereinigung?
Alle Zugänge erneuern, Zwei-Faktor-Anmeldung einrichten, Überprüfung in der Search Console beantragen, Überwachung und Sicherungen zur Routine machen.
 Das bin ich – rechts im Bild
Erzähl mir, was dich beunruhigt.
Schreib mir die Adresse deiner Website, das System und was dir aufgefallen ist. Wenn du glaubst, dass die Website gerade angegriffen wird oder gehackt wurde, schreib das in die erste Zeile.
Antwort meist innerhalb von 24 Stunden · hallo@manuelkillert.de