WordPress fragt nach FTP-Daten — und das sollte es nicht.
Du willst ein Plugin installieren oder ein Update einspielen und statt der Fortschrittsanzeige erscheint ein Formular: Hostname, FTP-Benutzername, FTP-Passwort. Das ist kein Fehler im eigentlichen Sinn, sondern ein Hinweis darauf, dass die Dateirechte auf dem Server nicht stimmen.
WordPress schreibt Updates am liebsten direkt. Darf es das nicht, weil der Webserver-Benutzer keine Schreibrechte in den betroffenen Ordnern hat, fragt es nach FTP als Umweg. Die schnelle Lösung ist, die Zugangsdaten in der wp-config.php zu hinterlegen — das funktioniert, speichert aber ein Passwort im Klartext. Die richtige Lösung sind korrekte Besitzverhältnisse und Rechte, und die stellt bei einem normalen Webhosting-Paket der Hoster her.
Warum die Abfrage kommt.
Wenn du ein Plugin installierst, muss WordPress Dateien in wp-content/plugins anlegen. Dafür schreibt der Webserver unter seinem eigenen Benutzerkonto. Prüft WordPress vorher, ob dieses Konto schreiben darf, und lautet die Antwort nein, wechselt es auf einen anderen Weg: Es fragt nach FTP-Zugangsdaten und erledigt die Arbeit über eine FTP-Verbindung zum eigenen Server.
Das Formular ist also eine Ersatzlösung, kein Standard. Auf einem sauber eingerichteten Webhosting-Paket taucht es nie auf. Erscheint es plötzlich, hat sich etwas geändert: ein Umzug auf einen neuen Server, eine Wiederherstellung aus einem Backup, ein Eingriff über SSH mit falschem Benutzer oder eine gut gemeinte, aber unpassende Rechteänderung.
Wie Dateirechte funktionieren.
Auf einem Linux-Server hat jede Datei einen Besitzer und eine Gruppe, dazu drei Rechte — lesen, schreiben, ausführen — jeweils für Besitzer, Gruppe und alle anderen. Entscheidend für WordPress ist die Frage: Gehören die Dateien dem Benutzer, unter dem der Webserver läuft? Wenn ja, darf WordPress schreiben. Wenn nein, nicht.
Genau hier entsteht das Problem oft nach einem Umzug: Du lädst die Dateien per FTP hoch, damit gehören sie deinem FTP-Benutzer. Der Webserver läuft aber unter einem anderen Konto — und steht plötzlich vor verschlossenen Türen.
Rechte prüfen.
In FileZilla und den meisten Dateimanagern siehst du die Rechte als dreistellige Zahl. Die üblichen Werte:
| Objekt | Üblicher Wert | Bedeutung |
|---|---|---|
| Ordner | 755 | Besitzer darf alles, andere dürfen lesen und betreten |
| Dateien | 644 | Besitzer darf schreiben, andere nur lesen |
| wp-config.php | 600 oder 640 | Nur der Besitzer darf lesen und schreiben |
| Nie verwenden | 777 | Jeder darf alles — offene Tür für Angreifer |
Die Zahl allein sagt aber wenig, wenn die Besitzverhältnisse nicht stimmen. Ein Ordner mit 755 nützt nichts, wenn der Webserver weder Besitzer noch in der passenden Gruppe ist. Deshalb führt der Weg über die Rechte allein oft nicht zum Ziel — und deshalb greifen viele zur Abkürzung 777, was die Tür für jeden öffnet, der Dateien auf dem Server ablegen kann.
Die richtige Lösung.
Die Besitzverhältnisse müssen stimmen: Die WordPress-Dateien gehören dem Benutzer, unter dem PHP läuft. Auf einem klassischen deutschen Webhosting-Paket ist das der Standardzustand — du musst nichts tun, außer den Hoster zu bitten, die Rechte auf dem Paket zurückzusetzen. Viele bieten dafür im Kundenbereich sogar eine Schaltfläche.
Auf einem eigenen Server oder bei einem verwalteten Server übernimmt das der Administrator. Dort wird der Besitzer der Dateien auf den Webserver-Benutzer gesetzt und Ordner wie Dateien bekommen die Standardwerte. Danach verschwindet die Abfrage von selbst.
Ein Sonderfall: Manche Sicherheits-Plugins setzen Dateirechte absichtlich streng und lösen damit genau diese Abfrage aus. Prüfe deshalb, ob ein solches Plugin kürzlich installiert oder umgestellt wurde (WordPress absichern).
Die Notlösung.
Wenn du kurzfristig ein Sicherheitsupdate einspielen musst und niemanden erreichst, kannst du die Zugangsdaten hinterlegen. Behandle das als Übergang, nicht als Zustand.
define( 'FS_METHOD', 'ftpext' );
define( 'FTP_HOST', 'ftp.example.de' );
define( 'FTP_USER', 'ftp-benutzername' );
define( 'FTP_PASS', 'ftp-passwort' );
Das Passwort steht damit im Klartext auf dem Server. Nach dem Update wieder entfernen und das FTP-Passwort ändern.
Es gibt noch eine zweite, oft empfohlene Zeile: FS_METHOD auf direct zu setzen. Sie zwingt WordPress, ohne Prüfung direkt zu schreiben. Das hilft aber nur, wenn die Rechte in Wahrheit ausreichen und lediglich die Prüfung fehlschlägt. Fehlen die Rechte wirklich, bricht der Vorgang danach mit einer anderen Meldung ab — dann ist nichts gewonnen.
FTP oder SFTP.
Falls du die Notlösung nutzt: Unverschlüsseltes FTP überträgt Benutzername und Passwort im Klartext übers Netz. Wo möglich, gehört SFTP genutzt. WordPress unterstützt das, benötigt dafür aber eine bestimmte PHP-Erweiterung auf dem Server, die nicht überall vorhanden ist. Frag im Zweifel beim Hoster nach — und nutze SFTP grundsätzlich auch in deinem FTP-Programm, nicht nur hier.
Sicherheitsfolgen.
- Passwort im Klartext: Wer Zugriff auf die Dateien bekommt, hat auch den FTP-Zugang.
- Rechte 777 vermeiden: Damit darf jeder Prozess auf dem Server Dateien verändern — ein gängiger Weg, über den Schadcode dauerhaft eingenistet wird (WordPress gehackt).
- wp-config.php besonders schützen: Sie enthält die Datenbank-Zugangsdaten und sollte nur für den Besitzer lesbar sein.
- Nach der Notlösung aufräumen: Zeilen entfernen, Passwort wechseln.
Was der Hoster tun muss.
Formuliere die Anfrage konkret, dann geht es schneller. Bewährt hat sich etwa: „Bei meiner WordPress-Installation unter dieser Domain fragt WordPress bei Updates nach FTP-Zugangsdaten. Bitte prüfen Sie Besitzer und Rechte der Dateien, damit der PHP-Prozess schreiben darf." Damit weiß der Support sofort, worum es geht. Bei den meisten Anbietern ist das eine Sache von Minuten. Passiert es direkt nach einem Umzug, erwähne das — dann ist die Ursache klar (WordPress-Umzug).
Wenn du nicht weiterkommst.
Wenn du nicht weißt, ob es an den Rechten, am Hoster oder an einem Sicherheits-Plugin liegt, schaue ich mir die Installation an und sage dir, was zu tun ist. Ich finde die Ursache, behebe sie und erkläre dir, was passiert ist: WordPress-Hilfe, bei einem Totalausfall der Notfall-Support. Damit es gar nicht erst so weit kommt: WordPress-Wartung.
Ursache finden, Website wieder zum Laufen bringen, kurzer Bericht — meist am selben Tag.
Für Anpassungen, Fehlerbehebung und Beratung nach Aufwand, abgerechnet in 15-Minuten-Schritten.
Updates, Backups, Sicherheitscheck, Monitoring — Kleinigkeiten inklusive.
Orientierungswerte, keine Fixpreise — nach einem kurzen Gespräch bekommst du ein Festpreisangebot.
Wer hilft.
Ich bin Manuel Killert, WordPress-Entwickler aus Quakenbrück. Seit 2020 baue und betreue ich WordPress-Websites — für Handwerksbetriebe, Industrie, Gastronomie, Start-ups und Vereine —, entwickle eigene Plugins und unterrichte WordPress als Dozent an der KW Design Akademie. Das heißt: Ich kenne die typischen Fehler nicht nur aus Foren, sondern aus eigenen Projekten, und ich kann sie so erklären, dass du sie beim nächsten Mal selbst erkennst. Du erreichst mich direkt, ohne Ticketsystem.
Echte Projekte — live ansehen.
WordPress-Websites, die ich gebaut habe oder laufend betreue.
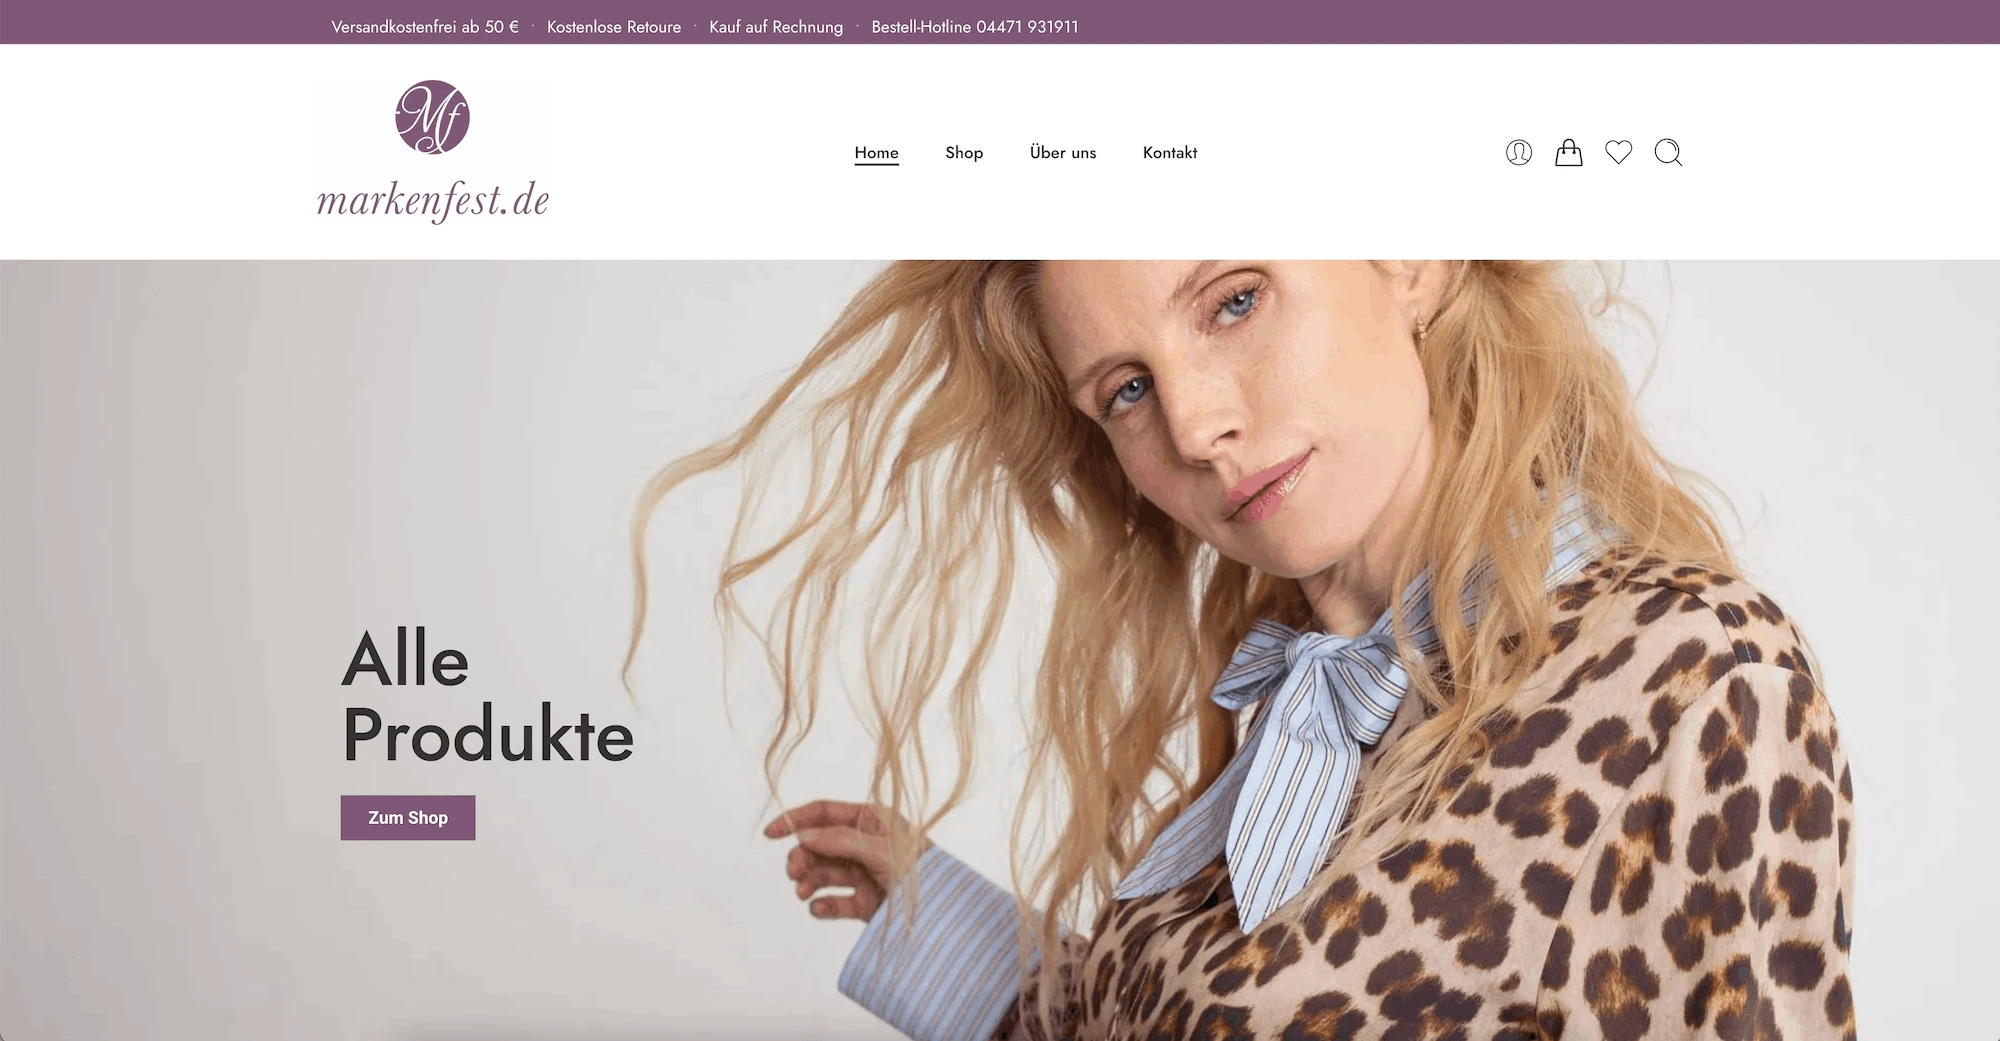
Markenfest
Stärkerer Online-Shop — Webdesign, Content und individuelle Shop-Funktionen.
Website ansehen ↗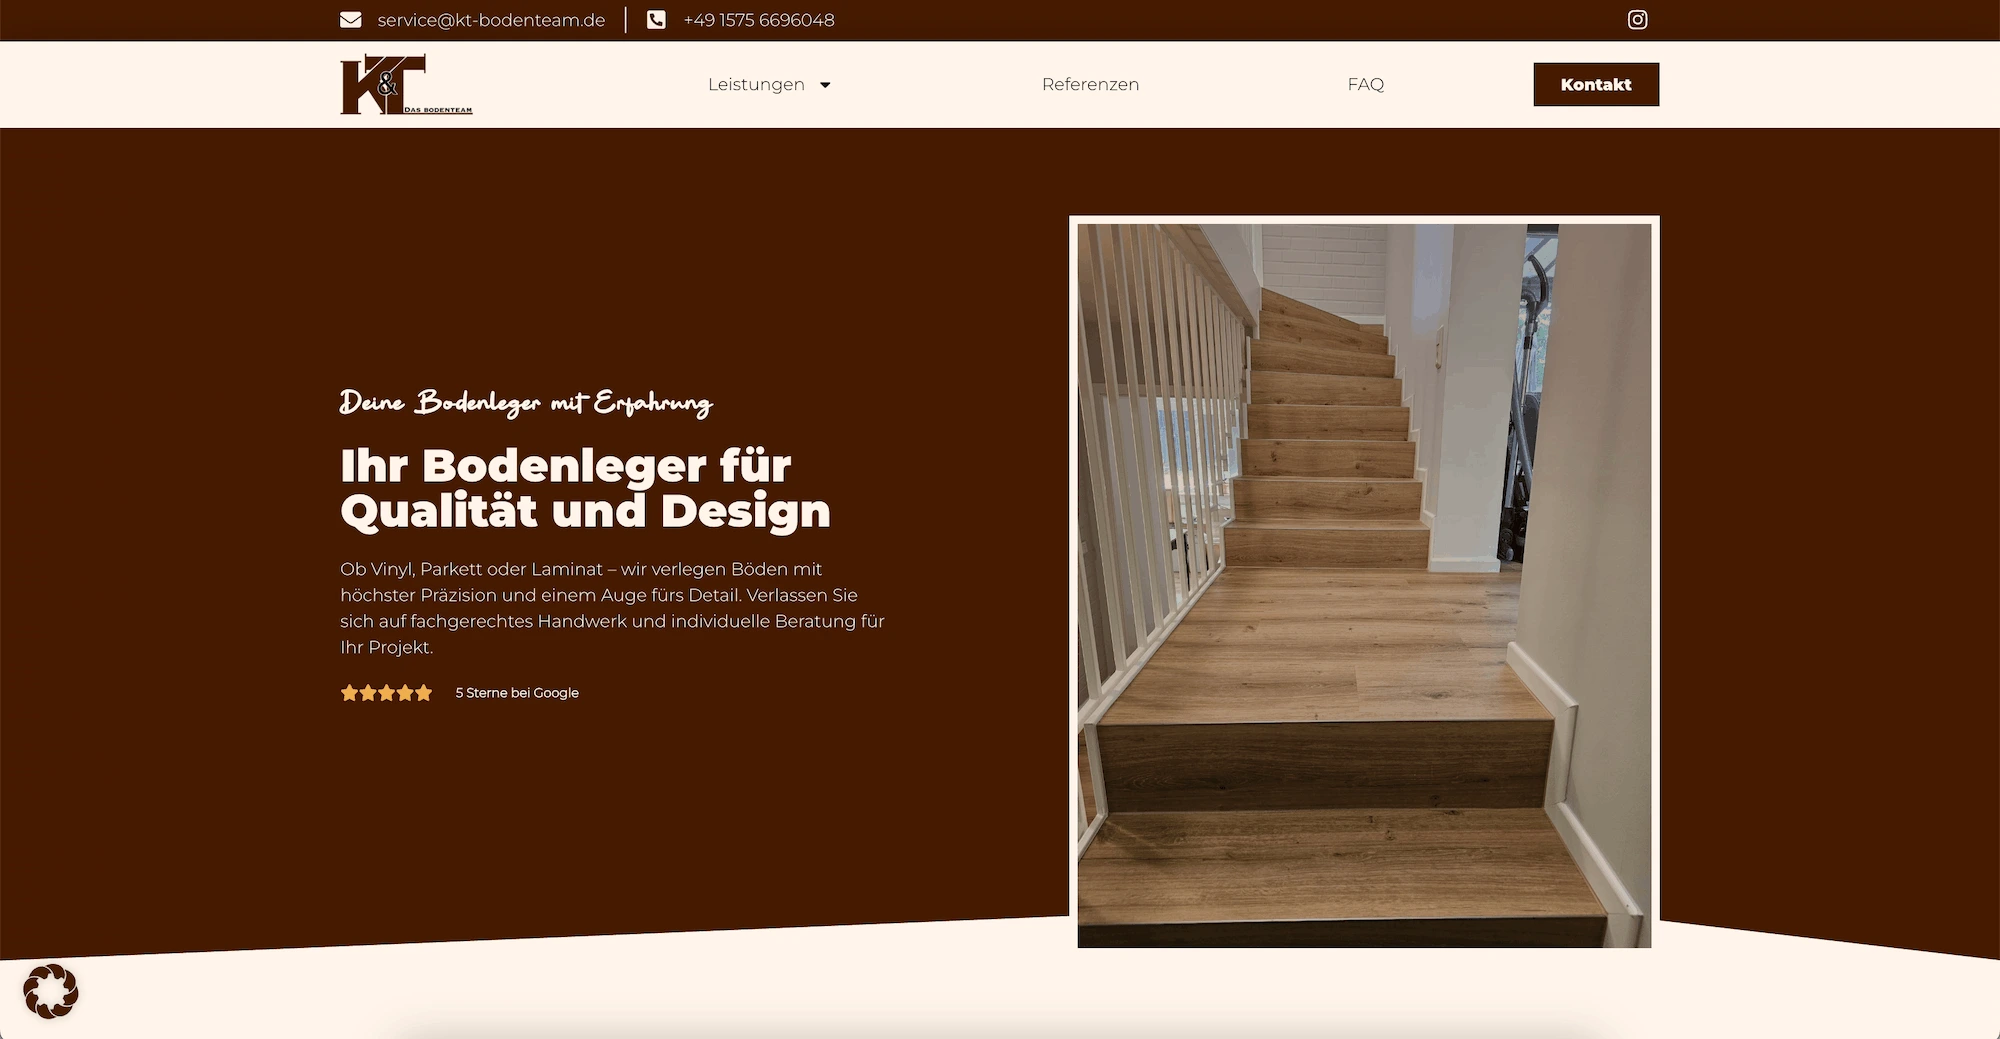
KT Bodenteam
Professioneller Auftritt für einen Bodenleger — Vorher-Nachher-Slider und regionale SEO.
Website ansehen ↗
Potassco Solutions
Klare Website für ein KI-Unternehmen, die komplexe Technologie verständlich macht.
Website ansehen ↗FAQ — WordPress fragt nach FTP.
Warum fragt WordPress nach FTP-Zugangsdaten?
Weil der Benutzer, unter dem der Webserver läuft, keine Schreibrechte in den betroffenen Ordnern hat. WordPress weicht dann auf FTP als Umweg aus, um Dateien anlegen zu können.
Ist es sicher, die FTP-Daten in der wp-config.php zu hinterlegen?
Nur als Übergangslösung. Das Passwort steht dann im Klartext auf dem Server. Nach dem Update sollten die Zeilen entfernt und das FTP-Passwort geändert werden.
Welche Dateirechte sind für WordPress richtig?
Üblich sind 755 für Ordner und 644 für Dateien, die wp-config.php restriktiver mit 600 oder 640. Entscheidend ist aber, dass die Dateien dem Benutzer gehören, unter dem PHP läuft.
Hilft FS_METHOD auf direct?
Nur, wenn die Rechte in Wahrheit ausreichen und lediglich die Prüfung fehlschlägt. Fehlen die Rechte wirklich, bricht der Vorgang danach mit einer anderen Meldung ab.
Warum trat das Problem plötzlich auf?
Meist nach einem Serverumzug, einer Wiederherstellung aus einem Backup, einem Eingriff mit falschem Benutzer oder durch ein Sicherheits-Plugin, das Dateirechte streng setzt.
Warum sollte ich niemals 777 setzen?
Damit darf jeder Prozess auf dem Server die Dateien verändern. Das ist ein gängiger Weg, über den Schadcode dauerhaft abgelegt wird.
 Das bin ich – rechts im Bild
Erzähl mir, was nicht funktioniert.
Domain und eine kurze Beschreibung reichen — du bekommst eine ehrliche Einschätzung, was los ist und was die Behebung kostet.
Antwort meist innerhalb von 24 Stunden · hallo@manuelkillert.de