Contao und Datenschutz — die technische Seite.
Datenschutz ist zur Hälfte Jura und zur Hälfte Technik. Hier geht es um die technische Hälfte: was im System tatsächlich an Daten anfällt, wo es liegt, wie lange — und was sich einstellen lässt.
Vier Felder: eingebettete Dienste (erst nach Einwilligung laden), Formulardaten (Speicherung und Löschfristen), Protokolle und Sitzungen (was der Server mitschreibt) und Mitgliederbereiche (Konten, Löschkonzept). Contao bringt für vieles Werkzeuge mit — sie müssen nur eingerichtet und gepflegt werden.
Website down oder gehackt? Schreib mir per WhatsApp oder E-Mail mit Domain und kurzer Beschreibung — ich melde mich in der Regel innerhalb weniger Stunden, auch am Wochenende, wenn es brennt. Zugangsdaten bitte nie in der ersten Nachricht, sondern erst nach Absprache über einen sicheren Weg.
Was ich mache und was nicht.
Ich bin kein Rechtsanwalt. Was ich mache, ist die technische Umsetzung: Dienste hinter eine Einwilligung legen, Löschfristen einrichten, Protokollierung begrenzen, Datenflüsse sichtbar machen und dokumentieren, was das System tatsächlich speichert.
Was dein Datenschutzbeauftragter oder Anwalt macht: entscheiden, was zulässig ist, Texte formulieren und das Verzeichnis führen. Diese Arbeitsteilung funktioniert gut, weil ich ihm sagen kann, was das System tut — und das weiß er sonst nicht.
Besonders bei öffentlichen Stellen ist das nützlich: Dort gibt es meist eine zuständige Person, die präzise Angaben braucht und keine allgemeinen Hinweise.
Eingebettete Dienste.
Der häufigste Befund. Alles, was von einem fremden Server geladen wird, überträgt die Adresse des Besuchers dorthin — und das passiert, bevor jemand zugestimmt hat.
| Einbettung | Problem | Lösung |
|---|---|---|
| Videos von Plattformen | Verbindung beim Seitenaufbau | Vorschaubild, lädt auf Klick |
| Karten | Dasselbe | Statisches Bild mit Link |
| Schriften von fremder Quelle | Adresse wird übertragen | Lokal ausliefern |
| Analysewerkzeuge | Erfassung vor Einwilligung | Hinter die Einwilligung |
| Bewertungswidgets | Verbindung beim Aufbau | Auf Klick oder serverseitig |
| Prüfdienste in Formularen | Verbindung beim Aufruf | Alternative ohne Fremddienst |
Zeile drei ist der häufigste und am leichtesten behobene Punkt: Schriften lokal auszuliefern ist schneller und löst die Frage vollständig (Schriften lokal, Videos einbinden).
Zeile sechs wird übersehen: Ein Prüfdienst gegen Spam baut beim Laden des Formulars eine Verbindung auf. Es gibt Verfahren, die ohne fremden Dienst auskommen — und die sind zugleich barrierefreundlicher (Barrierefreiheit).
Einwilligung technisch.
Ein Einwilligungsbanner ist nur dann wirksam, wenn die betroffenen Dienste tatsächlich erst nach der Zustimmung laden. Ein Banner, das erscheint, während im Hintergrund schon alles geladen wird, ist Zierde.
Technisch heißt das: Die Einbindung darf nicht fest im Template stehen, sondern muss an den Einwilligungsstatus gekoppelt sein. In Contao lässt sich das über Erweiterungen oder über eigene Templatelogik lösen.
Zu prüfen, und zwar selbst: Seite im privaten Fenster öffnen, Netzwerkanalyse mitlaufen lassen, nichts anklicken — und nachsehen, zu welchen fremden Servern Verbindungen aufgebaut werden. Dieser Test dauert zwei Minuten und deckt mehr auf als jede Beschreibung.
Dazu kommt die Bedienbarkeit des Banners: Beide Antwortmöglichkeiten müssen gleichwertig erreichbar sein, und es muss per Tastatur bedienbar sein (Cookie-Banner).
Formulardaten.
Contaos Formulargenerator kann Einsendungen in der Datenbank speichern. Das ist praktisch und wird oft aktiviert, ohne dass jemand darüber nachdenkt — und dann liegen dort nach Jahren tausende Datensätze mit Namen, Adressen und Anliegen.
Zu klären:
- Muss gespeichert werden, oder reicht der Mailversand?
- Wie lange werden Einsendungen aufbewahrt?
- Wer kommt heran — welche Backend-Gruppen?
- Werden Daten weitergeleitet, etwa an ein Ticketsystem?
- Steht ein Einwilligungstext am Formular, und passt er?
- Werden IP-Adressen mitgespeichert?
Der letzte Punkt ist ein typischer Fund: Viele Formularlösungen speichern die Adresse des Absenders mit, ohne dass es jemand bemerkt oder braucht. Wenn sie nicht gebraucht wird, gehört sie abgeschaltet.
Für die Aufbewahrung braucht es eine Frist und eine Automatik, die sie durchsetzt. Ein Löschkonzept auf Papier, das niemand ausführt, ist keines.
Protokolle und Sitzungen.
Drei Ebenen schreiben mit. Der Webserver protokolliert jeden Zugriff samt Adresse des Besuchers — das ist beim Hoster eingestellt und sollte eine begrenzte Aufbewahrung haben.
Contao führt ein eigenes Systemprotokoll über Backend-Vorgänge: wer wann was geändert hat. Das ist für die Nachvollziehbarkeit nützlich und wächst unbegrenzt, wenn niemand aufräumt. Contao bringt dafür eine Wartungsaufgabe mit — die aber nur läuft, wenn die zeitgesteuerte Ausführung eingerichtet ist (Wartungsaufgaben).
Dazu kommen Sitzungsdaten für angemeldete Benutzer. Die laufen normalerweise ab, bleiben aber manchmal als Dateien liegen.
Praktisch: Einmal nachsehen, wie groß diese Bestände tatsächlich sind. In gewachsenen Installationen finde ich regelmäßig Protokolltabellen mit Einträgen aus zehn Jahren.
Mitgliederbereiche.
Wenn Contao einen geschützten Bereich mit Mitgliedskonten betreibt, verarbeitest du personenbezogene Daten dauerhaft. Dazu gehören:
- Angabe im Verzeichnis der Verarbeitungstätigkeiten.
- Löschkonzept für inaktive Konten mit definierter Frist.
- Automatik, die die Frist durchsetzt.
- Auskunftsfähigkeit: Was ist zu einer Person gespeichert?
- Ablauf für Löschanfragen.
- Technische Absicherung der Anmeldung.
Punkt zwei und drei werden regelmäßig übersehen. Konten, die seit Jahren nicht genutzt werden, sammeln sich an — sie sind ein Risiko und sollten nach einer festgelegten Frist entfernt oder anonymisiert werden.
Punkt vier ist praktisch unterschätzt: Wenn jemand Auskunft verlangt, musst du wissen, wo überall Daten zu dieser Person liegen — Mitgliedskonto, Formulareinsendungen, Newsletterliste, Protokolle. Das einmal durchzudenken, bevor die Anfrage kommt, spart erheblich Zeit.
Backend-Benutzer.
Auch Mitarbeiterkonten sind personenbezogene Daten, und das Systemprotokoll zeichnet auf, wer was getan hat. Das ist zulässig und sinnvoll, sollte aber bekannt sein — und es gilt eine Aufbewahrungsgrenze.
Beim Ausscheiden von Mitarbeitern: Konto deaktivieren statt löschen, wenn die Zuordnung alter Änderungen erhalten bleiben soll — oder löschen, wenn nicht. Beides ist vertretbar, es sollte nur eine Entscheidung sein. Und das Passwort gehört in jedem Fall geändert (Benutzerkonten).
Auftragsverarbeitung.
Überall dort, wo Daten an einen Dienstleister gehen, braucht es in der Regel einen Vertrag. Betroffen sind typischerweise: Hoster, Mailversanddienst, Newsletterdienst, Analysedienst, Backupdienst und der Dienstleister, der die Website betreut.
Mach dir eine Liste. Die ist kurz, wird aber selten geführt — und bei der nächsten Prüfung oder Ausschreibung ist sie das Erste, wonach gefragt wird.
Für mich gilt dasselbe: Wenn ich an einem System arbeite, in dem personenbezogene Daten liegen, gehört das vertraglich geregelt. Das spreche ich von mir aus an.
Verzeichnis und Nachweis.
Was aus technischer Sicht ins Verzeichnis gehört, kann ich zuliefern: welche Daten das System erfasst, wo sie liegen, wie lange, wer Zugriff hat, welche Dienstleister beteiligt sind, wie gesichert wird.
Ein Punkt, der dabei regelmäßig auffällt: Backups. Sie enthalten alle Daten, liegen oft bei einem weiteren Dienstleister und haben eine eigene Aufbewahrungsdauer. Wer eine Löschung durchführt, muss wissen, dass die Daten im Backup noch vorhanden sind — und wie damit umzugehen ist (Backups).
Ein zweiter: Veraltete Software. Wer personenbezogene Daten verarbeitet, muss dem Stand der Technik entsprechende Maßnahmen treffen. Ein System ohne Sicherheitsupdates ist in diesem Zusammenhang schwer zu begründen (Version ohne Support).
Löschkonzept.
Für jede Datenart eine Frist und eine Automatik, die sie durchsetzt:
| Datenart | Typische Regelung |
|---|---|
| Formulareinsendungen | Frist nach Bearbeitungszweck |
| Inaktive Mitgliedskonten | Frist nach letzter Anmeldung |
| Systemprotokoll | Begrenzte Aufbewahrung |
| Serverprotokolle | Kurze Frist, beim Hoster einstellbar |
| Newsletter-Abmeldungen | Sperrliste statt Löschung |
| Backups | Eigene Aufbewahrungsdauer, bewusst festlegen |
Die konkreten Fristen legt nicht die Technik fest, sondern der Zweck — das klärst du mit deinem Datenschutzbeauftragten. Was ich liefere, ist die Automatik, die sie durchsetzt, und der Nachweis, dass sie läuft.
Zeile fünf ist ein häufiges Missverständnis: Wer sich vom Newsletter abmeldet, darf nicht einfach gelöscht werden — sonst kann die Adresse morgen wieder eingetragen werden. Stattdessen braucht es eine Sperrliste.
Prüfliste.
- Netzwerkanalyse ohne Einwilligung — welche fremden Server werden kontaktiert?
- Schriften: lokal oder von fremder Quelle?
- Formulare: Was wird gespeichert, wie lange, wer sieht es?
- Systemprotokoll: Wie viele Einträge, wie alt?
- Mitgliedskonten: Wie viele inaktiv, seit wann?
- Serverprotokolle: Aufbewahrungsdauer beim Hoster.
- Dienstleisterliste erstellen.
- Löschautomatik: eingerichtet und läuft sie tatsächlich?
- Software aktuell?
Punkt acht ist der, bei dem es am häufigsten klemmt. Contao bringt die Wartungsaufgaben mit, aber sie laufen nur, wenn die zeitgesteuerte Ausführung eingerichtet ist — und das ist sie in vielen Installationen nicht. Dann steht das Löschkonzept auf dem Papier und passiert nie.
Wenn du nicht weiterkommst.
Wenn dein Datenschutzbeauftragter Angaben braucht oder du wissen willst, was dein System tatsächlich speichert. Ich finde die Ursache, behebe sie und erkläre dir, was passiert ist. Bei einem laufenden Ausfall hilft der Notfall-Support, dauerhaft begleitet die Contao-Wartung.
Ursache finden, Website wieder zum Laufen bringen, kurzer Bericht — meist am selben Tag.
Für Anpassungen, Fehlerbehebung und Beratung nach Aufwand, abgerechnet in 15-Minuten-Schritten.
Updates, Backups, Sicherheitscheck, Monitoring — Kleinigkeiten inklusive.
Orientierungswerte, keine Fixpreise — nach einem kurzen Gespräch bekommst du ein Festpreisangebot.
Wer hilft.
Ich bin Manuel Killert, Webentwickler aus Quakenbrück. Content-Management-Systeme sind mein Fachgebiet — ich arbeite seit Jahren damit, unterrichte das Thema als Dozent und kenne die Systeme nicht nur aus der Anwendung, sondern von innen: Datenmodell, Rechtekonzept, Templating, Erweiterungsarchitektur, Betrieb.
Das ist bei Contao besonders nützlich, weil es auf demselben Unterbau aufsetzt wie andere professionelle Systeme. Wer versteht, wie Abhängigkeitsverwaltung, Zwischenspeicherung und Konfigurationsebenen zusammenspielen, findet Fehler schneller — unabhängig davon, welcher Name über dem Backend steht.
Was du von mir bekommst: eine Diagnose in verständlicher Sprache, eine Behebung, die nicht nur das Symptom wegräumt, und eine ehrliche Einschätzung dazu, ob dein System weiterbetrieben, aktualisiert oder abgelöst gehört. Auch wenn die Antwort lautet, dass alles so bleiben kann.
Echte Projekte — live ansehen.
WordPress-Websites, die ich gebaut habe oder laufend betreue.
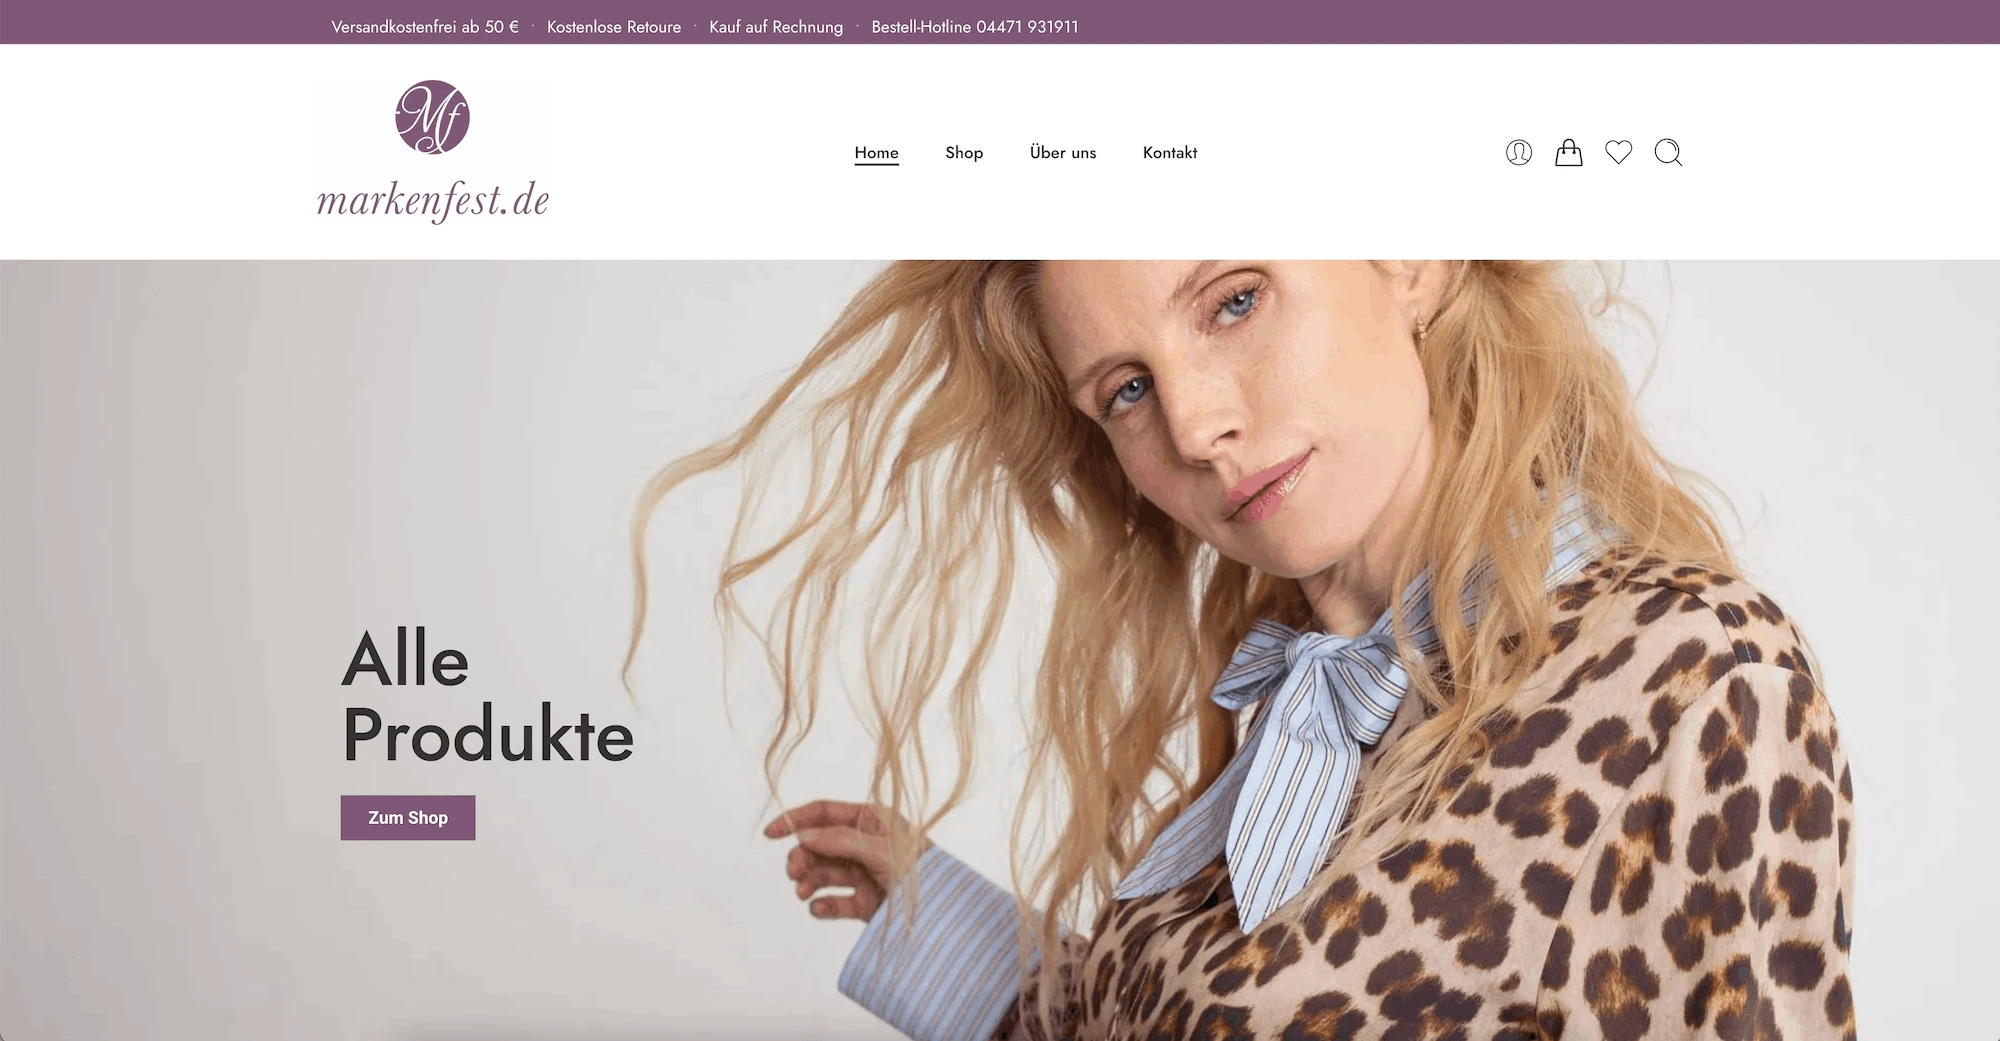
Markenfest
Stärkerer Online-Shop — Webdesign, Content und individuelle Shop-Funktionen.
Website ansehen ↗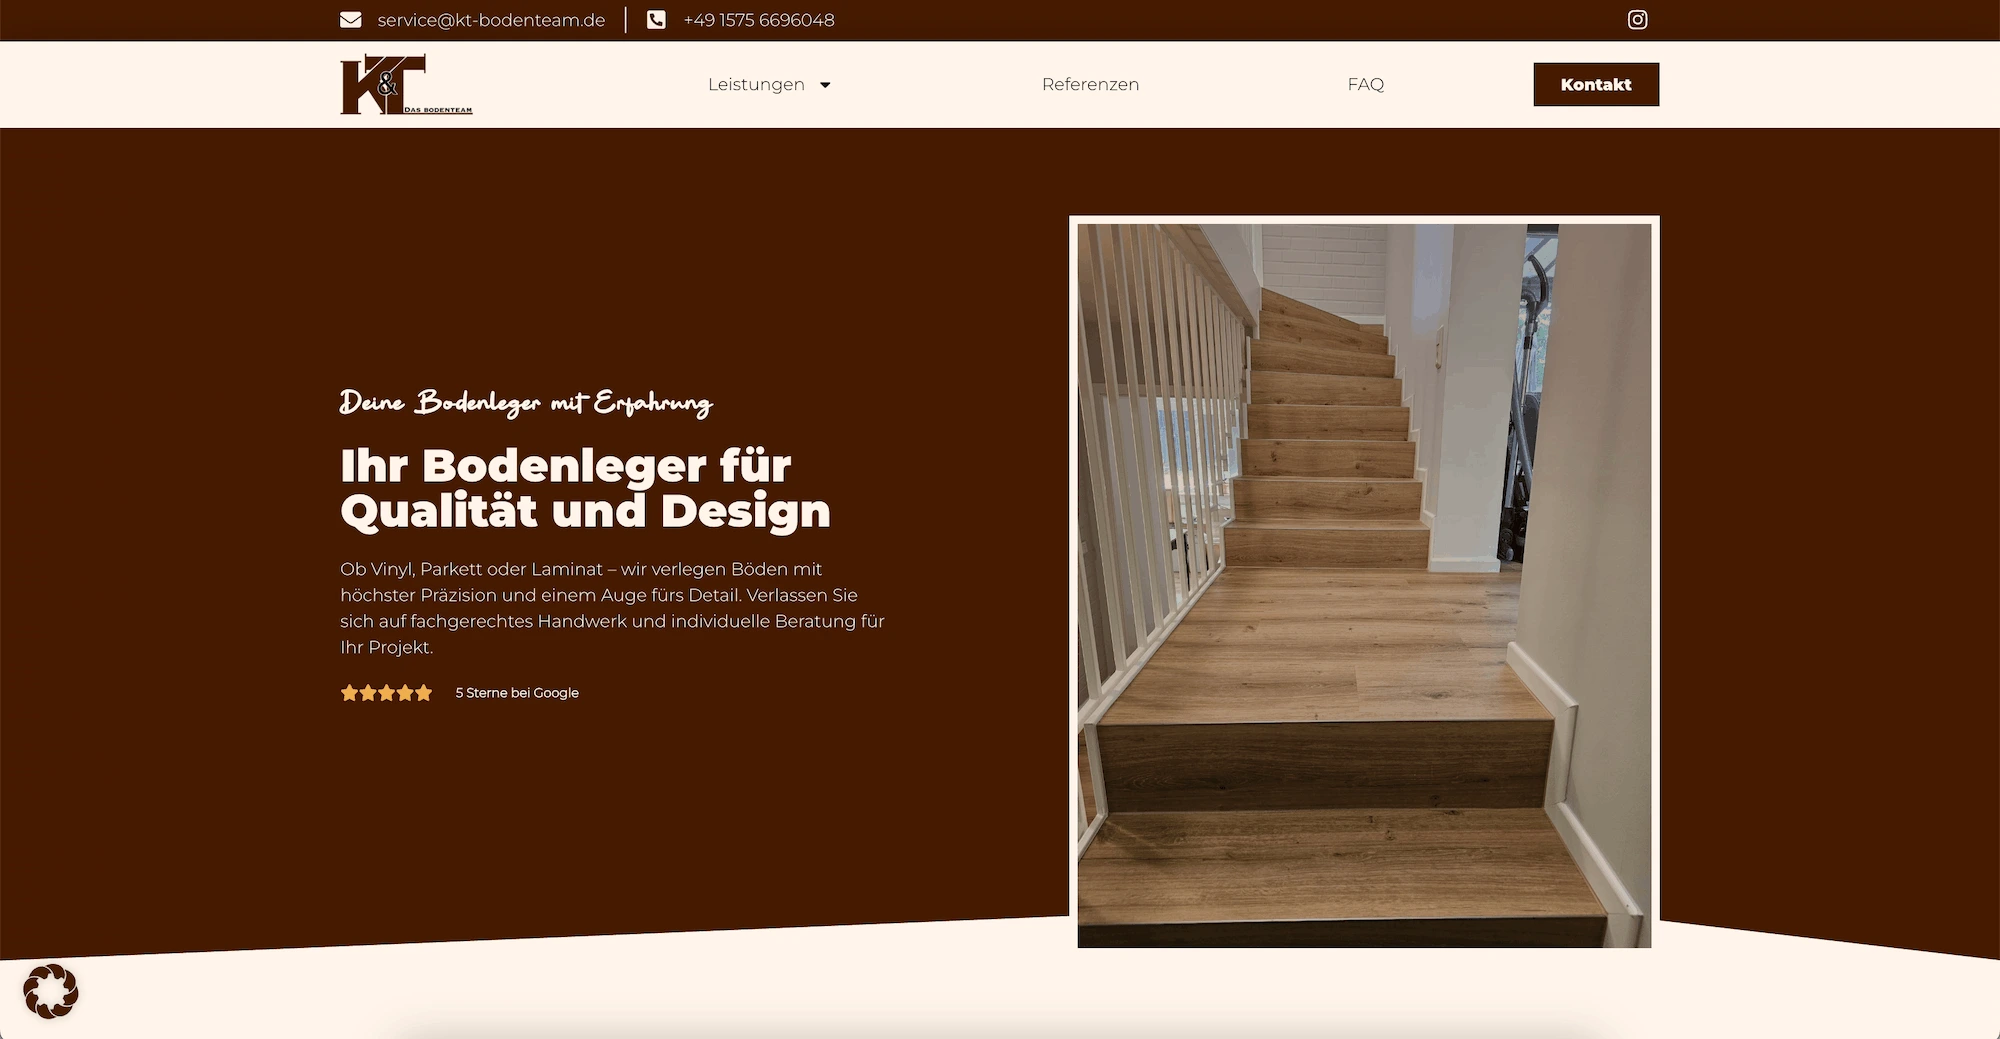
KT Bodenteam
Professioneller Auftritt für einen Bodenleger — Vorher-Nachher-Slider und regionale SEO.
Website ansehen ↗
Potassco Solutions
Klare Website für ein KI-Unternehmen, die komplexe Technologie verständlich macht.
Website ansehen ↗FAQ — Datenschutz.
Was ist der häufigste Datenschutzbefund in Contao?
Eingebettete Dienste, die beim Seitenaufbau laden — Videos, Karten, Schriften von fremder Quelle, Analysewerkzeuge. Sie übertragen die Besucheradresse, bevor jemand zugestimmt hat.
Wie prüfe ich das selbst?
Seite im privaten Fenster öffnen, Netzwerkanalyse mitlaufen lassen, nichts anklicken und nachsehen, zu welchen fremden Servern Verbindungen aufgebaut werden. Das dauert zwei Minuten.
Was ist mit gespeicherten Formulareinsendungen?
Die Speicherung ist schnell aktiviert, und dann liegen dort nach Jahren tausende Datensätze. Zu klären: Muss gespeichert werden, wie lange, wer kommt heran — und werden unnötig IP-Adressen mitgespeichert?
Wie gehe ich mit inaktiven Mitgliedskonten um?
Sie brauchen eine Löschfrist und eine Automatik, die sie durchsetzt. Ein Löschkonzept auf Papier, das niemand ausführt, ist keines.
Warum läuft meine Löschautomatik nicht?
Weil Contaos Wartungsaufgaben eine zeitgesteuerte Ausführung auf dem Server voraussetzen — und die ist in vielen Installationen nie eingerichtet worden.
Ist veraltete Software ein Datenschutzthema?
Ja. Wer personenbezogene Daten verarbeitet, muss dem Stand der Technik entsprechende Maßnahmen treffen. Ein System ohne Sicherheitsupdates ist dabei schwer zu begründen.
 Das bin ich – rechts im Bild
Erzähl mir, was an deinem Contao klemmt.
Schreib mir die Adresse, die Contao-Version und was passiert ist. Bei einem laufenden Ausfall schreib das in die erste Zeile — dann sehe ich es sofort.
Antwort meist innerhalb von 24 Stunden · hallo@manuelkillert.de