Joomla gehackt — Reihenfolge entscheidet.
Veraltete Joomla-Installationen sind ein bevorzugtes Ziel automatisierter Angriffe. Wenn es passiert ist, zählt nicht Tempo allein, sondern die Reihenfolge: Erst sichern und verstehen, dann bereinigen — sonst räumt man zweimal auf.
In dieser Reihenfolge: Beweise sichern (Protokolle, Dateistand), Zugänge sperren, Einfallstor finden, bereinigen, absichern. Wer sofort löscht, verliert die Spur und übersieht die zweite Hintertür. Bei personenbezogenen Daten gilt zusätzlich eine Meldefrist von 72 Stunden — das gehört früh geklärt, nicht am Ende.
Website down oder gehackt? Schreib mir per WhatsApp oder E-Mail mit Domain und kurzer Beschreibung — ich melde mich in der Regel innerhalb weniger Stunden, auch am Wochenende, wenn es brennt. Zugangsdaten bitte nie in der ersten Nachricht, sondern erst nach Absprache über einen sicheren Weg.
Anzeichen.
| Anzeichen | Bedeutung |
|---|---|
| Fremde Inhalte oder Weiterleitungen | Deutlicher Befund |
| Unbekannte Super-User im Backend | Zugang wurde angelegt |
| Warnung in Suchergebnissen | Als schädlich eingestuft |
| Hoster sperrt oder warnt | Spamversand oder Angriffe vom Server |
| Plötzlich viel Serverlast | Fremde Nutzung der Ressourcen |
| Unbekannte Dateien im Verzeichnis | Hintertür oder Schadcode |
| Seite nur für Suchmaschinen anders | Getarnte Spamseiten |
Die letzte Zeile ist die tückischste: Manche Angriffe zeigen Besuchern die normale Website und Suchmaschinen Spaminhalte. Das bleibt lange unbemerkt — bis die Sichtbarkeit einbricht. Prüfen lässt es sich über die Search Console oder indem man den Quelltext einer Seite als Suchmaschine abruft (Indexierung).
Sofortmaßnahmen.
- Nicht sofort löschen. Erst sichern, sonst ist die Spur weg.
- Protokolle herunterladen, solange sie noch da sind.
- Vollständige Sicherung des befallenen Zustands — als Beweis, nicht zum Zurückspielen.
- Website offline nehmen, wenn Schaden für Besucher droht.
- Alle Passwörter ändern: Joomla, Datenbank, Dateizugriff, Hosting-Konto.
- Hoster informieren, besonders bei Spamversand.
- Klären, ob personenbezogene Daten betroffen sind — wegen der Frist.
Schritt vier ist eine Abwägung: Eine Website, die Schadcode ausliefert, gehört sofort vom Netz. Eine mit versteckten Spamlinks kann oft bleiben, während man arbeitet. Im Zweifel offline.
Schritt fünf vollständig: Wer nur das Joomla-Passwort ändert und den Dateizugriff vergisst, hat nichts gewonnen.
Beweise sichern.
Bevor etwas verändert wird: Serverprotokolle der letzten Wochen herunterladen, eine Dateiliste mit Änderungsdaten erzeugen und die Datenbank sichern.
Die Dateiliste nach Änderungsdatum sortiert ist das wertvollste Werkzeug der ganzen Bereinigung. Sie zeigt, was wann verändert wurde — und damit meist auch, wann der Einbruch stattfand und welche Dateien betroffen sind.
Die Protokolle verraten den Weg: welche Adresse wann aufgerufen wurde, von wo, mit welchem Ergebnis. Genau darin steckt das Einfallstor (Protokolle auswerten).
Einfallstor finden.
Der wichtigste Schritt, und der am häufigsten übersprungene. Wer bereinigt, ohne die Ursache zu kennen, ist in zwei Wochen wieder da.
Die üblichen Wege bei Joomla:
- Veraltete Joomla-Fassung mit bekannter Lücke — der häufigste Fall (Version ohne Support).
- Veraltete oder eingestellte Erweiterung, besonders solche mit Dateiupload.
- Schwaches Backend-Passwort, durchprobiert.
- Zugangsdaten abgegriffen von einem befallenen Arbeitsrechner.
- Nachbar auf geteiltem Webspace, wenn die Trennung schlecht ist.
- Reste alter Erweiterungen, deren Dateien noch erreichbar sind.
Der letzte Punkt ist bei Joomla besonders relevant: In gewachsenen Installationen liegen oft Verzeichnisse von Erweiterungen, die längst deinstalliert wurden — und die sind weiterhin über ihre Adresse ansprechbar (Erweiterungen).
In den Protokollen suchst du nach dem Zeitpunkt der ersten Dateiänderung und siehst, welche Zugriffe kurz davor erfolgten. Das ist meist eindeutig.
Bereinigen.
Zwei Wege, und der zweite ist fast immer der bessere:
Weg eins: Schadcode entfernen. Dateien durchsuchen, Fremdes löschen, veränderte Kerndateien ersetzen. Das funktioniert, setzt aber voraus, dass man jede Hintertür findet — und es sind meist mehrere.
Weg zwei: Neu aufbauen. Joomla-Kern frisch installieren, Erweiterungen in aktueller Fassung neu einspielen, Template und eigene Dateien geprüft übernehmen, Inhalte aus der bereinigten Datenbank.
- Frische Joomla-Installation in aktueller Fassung.
- Erweiterungen neu aus den Originalquellen — nicht aus dem befallenen Bestand.
- Template prüfen und sauber übernehmen oder neu aufsetzen.
- Medien übernehmen, nach Prüfung auf ausführbare Dateien.
- Datenbank bereinigt einspielen.
- Alle Zugangsdaten neu.
- Einfallstor geschlossen, bevor es online geht.
Schritt vier verdient Aufmerksamkeit: Im Medienverzeichnis liegen bei Joomla oft hochgeladene Dateien, und ein dort abgelegtes Skript ist ein klassischer Weg. Such gezielt nach ausführbaren Dateien, wo nur Bilder sein sollten.
Datenbank prüfen.
Die Datenbank wird bei der Bereinigung oft vergessen, enthält aber regelmäßig Spuren:
- Zusätzliche Super-User in der Benutzertabelle.
- Veränderte Benutzergruppen oder Rechte.
- Eingeschleuster Code in Beiträgen, Modulen oder Template-Einstellungen.
- Fremde Erweiterungseinträge.
- Veränderte Konfigurationswerte.
Besonders zu prüfen: Module, die auf allen Seiten erscheinen, und benutzerdefinierte HTML-Bereiche. Dort versteckt sich eingeschleuster Code gut, weil er auf jeder Seite wirkt und im Dateisystem nicht auftaucht.
Meldepflicht.
Wenn personenbezogene Daten betroffen sein könnten — Kundenkonten, Formulareinsendungen, Newsletterlisten, Bestelldaten — greift die Meldepflicht an die Aufsichtsbehörde innerhalb von 72 Stunden nach Bekanntwerden. Unter Umständen müssen auch die Betroffenen informiert werden.
Ich bin kein Rechtsanwalt; was ich sagen kann, ist: Diese Frist läuft ab dem Moment, in dem du von dem Vorfall erfährst — nicht ab dem Moment, in dem die Bereinigung fertig ist. Deshalb gehört die Frage früh geklärt, parallel zur technischen Arbeit, nicht danach.
Was ich zuliefern kann: eine Darstellung, was passiert ist, welche Daten betroffen sein könnten und was unternommen wurde. Die Bewertung und die Meldung macht dein Datenschutzbeauftragter oder Anwalt (DSGVO).
Wann neu aufbauen.
Für einen vollständigen Neuaufbau spricht: Die Joomla-Fassung ist ohnehin veraltet, der Befall ist umfangreich, mehrere Hintertüren wurden gefunden, oder der Zeitpunkt des Einbruchs ist unklar — dann weiß niemand, ob vorhandene Sicherungen bereits befallen sind.
Der letzte Punkt ist häufiger als gedacht: Ein Angreifer sitzt oft Wochen unbemerkt im System. Eine Sicherung von vor drei Wochen kann die Hintertür bereits enthalten.
Und wenn ohnehin ein Versionssprung anstand, ist das der Moment: Neuaufbau in aktueller Fassung statt Bereinigung einer Installation, die in sechs Monaten erneut fällig wäre (Update und Migration).
Warnung bei Google.
Wenn Suchmaschinen die Seite als schädlich einstufen, erscheint eine Warnung — und der Verkehr bricht sofort ein. Das zu beheben hat eine eigene Reihenfolge:
- Vollständig bereinigen, nicht teilweise.
- Einfallstor schließen.
- In der Search Console den Sicherheitsbereich ansehen — dort stehen Beispieladressen.
- Überprüfung beantragen mit Angabe, was getan wurde.
- Warten — das dauert meist Tage.
Ein zu früher Antrag, bei dem noch Reste gefunden werden, verlängert den Vorgang. Lieber einmal gründlich prüfen lassen, bevor man ihn stellt.
Dauerhaft absichern.
- Aktuelle Joomla-Fassung und zeitnahe Updates — die wichtigste Maßnahme überhaupt.
- Erweiterungen aktuell halten, nicht genutzte entfernen statt deaktivieren.
- Backend-Zugriff beschränken auf bekannte Adressen oder mit zusätzlichem Passwortschutz.
- Zwei-Faktor-Anmeldung für alle Super-User.
- Starke, einzelne Passwörter aus dem Passwortverwalter.
- Dateirechte eng setzen, keine pauschal offenen Verzeichnisse.
- Ausführbare Dateien im Medienverzeichnis serverseitig unterbinden.
- Sicherungen außerhalb des Servers, mit geprobter Rückspielung.
- Überwachung auf Dateiänderungen.
Punkt sieben ist bei Joomla eine der wirksamsten Einzelmaßnahmen und wird selten gemacht: Wenn im Upload-Verzeichnis nichts ausgeführt werden kann, ist ein ganzer Angriffsweg zu. Das ist eine Einstellung auf Serverebene (Wartung).
Die Wochen danach.
Ein Einbruch ist mit der Bereinigung nicht erledigt. Was in den folgenden Wochen dazugehört: Protokolle regelmäßig ansehen, auf erneute Zugriffsversuche achten, die Benutzerliste prüfen, Suchergebnisse beobachten und den Mailversand im Auge behalten.
Besonders wichtig: Wenn derselbe Angriff wiederkommt, war das Einfallstor nicht geschlossen. Dann ist es Zeit für einen gründlicheren Blick — oft liegt es an einer zweiten Hintertür, die bei der ersten Runde übersehen wurde.
Und prüf, ob die Serveradresse auf Sperrlisten gelandet ist. Bei Spamversand passiert das schnell, und es betrifft dann deine gesamte Geschäftspost (Sperrlisten).
Wenn du nicht weiterkommst.
Wenn deine Joomla-Installation befallen ist und du nicht sicher bist, ob wirklich alles weg ist. Ich finde die Ursache, behebe sie und erkläre dir, was passiert ist. Bei einem laufenden Ausfall hilft der Notfall-Support, dauerhaft begleitet die Joomla-Wartung.
Ursache finden, Website wieder zum Laufen bringen, kurzer Bericht — meist am selben Tag.
Für Anpassungen, Fehlerbehebung und Beratung nach Aufwand, abgerechnet in 15-Minuten-Schritten.
Updates, Backups, Sicherheitscheck, Monitoring — Kleinigkeiten inklusive.
Orientierungswerte, keine Fixpreise — nach einem kurzen Gespräch bekommst du ein Festpreisangebot.
Wer hilft.
Ich bin Manuel Killert, Webentwickler aus Quakenbrück. Content-Management-Systeme sind mein Fachgebiet — ich arbeite seit Jahren damit, unterrichte das Thema als Dozent und kenne die Systeme nicht nur aus der Anwendung, sondern von innen: Datenmodell, Rechtekonzept, Templating, Erweiterungsarchitektur, Caching, Betrieb.
Bei Joomla ist das besonders nützlich, weil viele Installationen über Jahre gewachsen sind und mehrere Hauptversionen hinter sich haben. Die Störungen kommen dann selten aus dem Kern, sondern aus dem, was sich angesammelt hat: Erweiterungen aus einer anderen Epoche, Überreste alter Templates, Konfiguration an mehreren Stellen gleichzeitig.
Was du bekommst: eine Diagnose in verständlicher Sprache, eine Behebung, die hält, und eine ehrliche Einschätzung dazu, ob deine Installation weiterbetrieben, aktualisiert oder abgelöst gehört — auch wenn die Antwort lautet, dass alles so bleiben kann.
Echte Projekte — live ansehen.
WordPress-Websites, die ich gebaut habe oder laufend betreue.
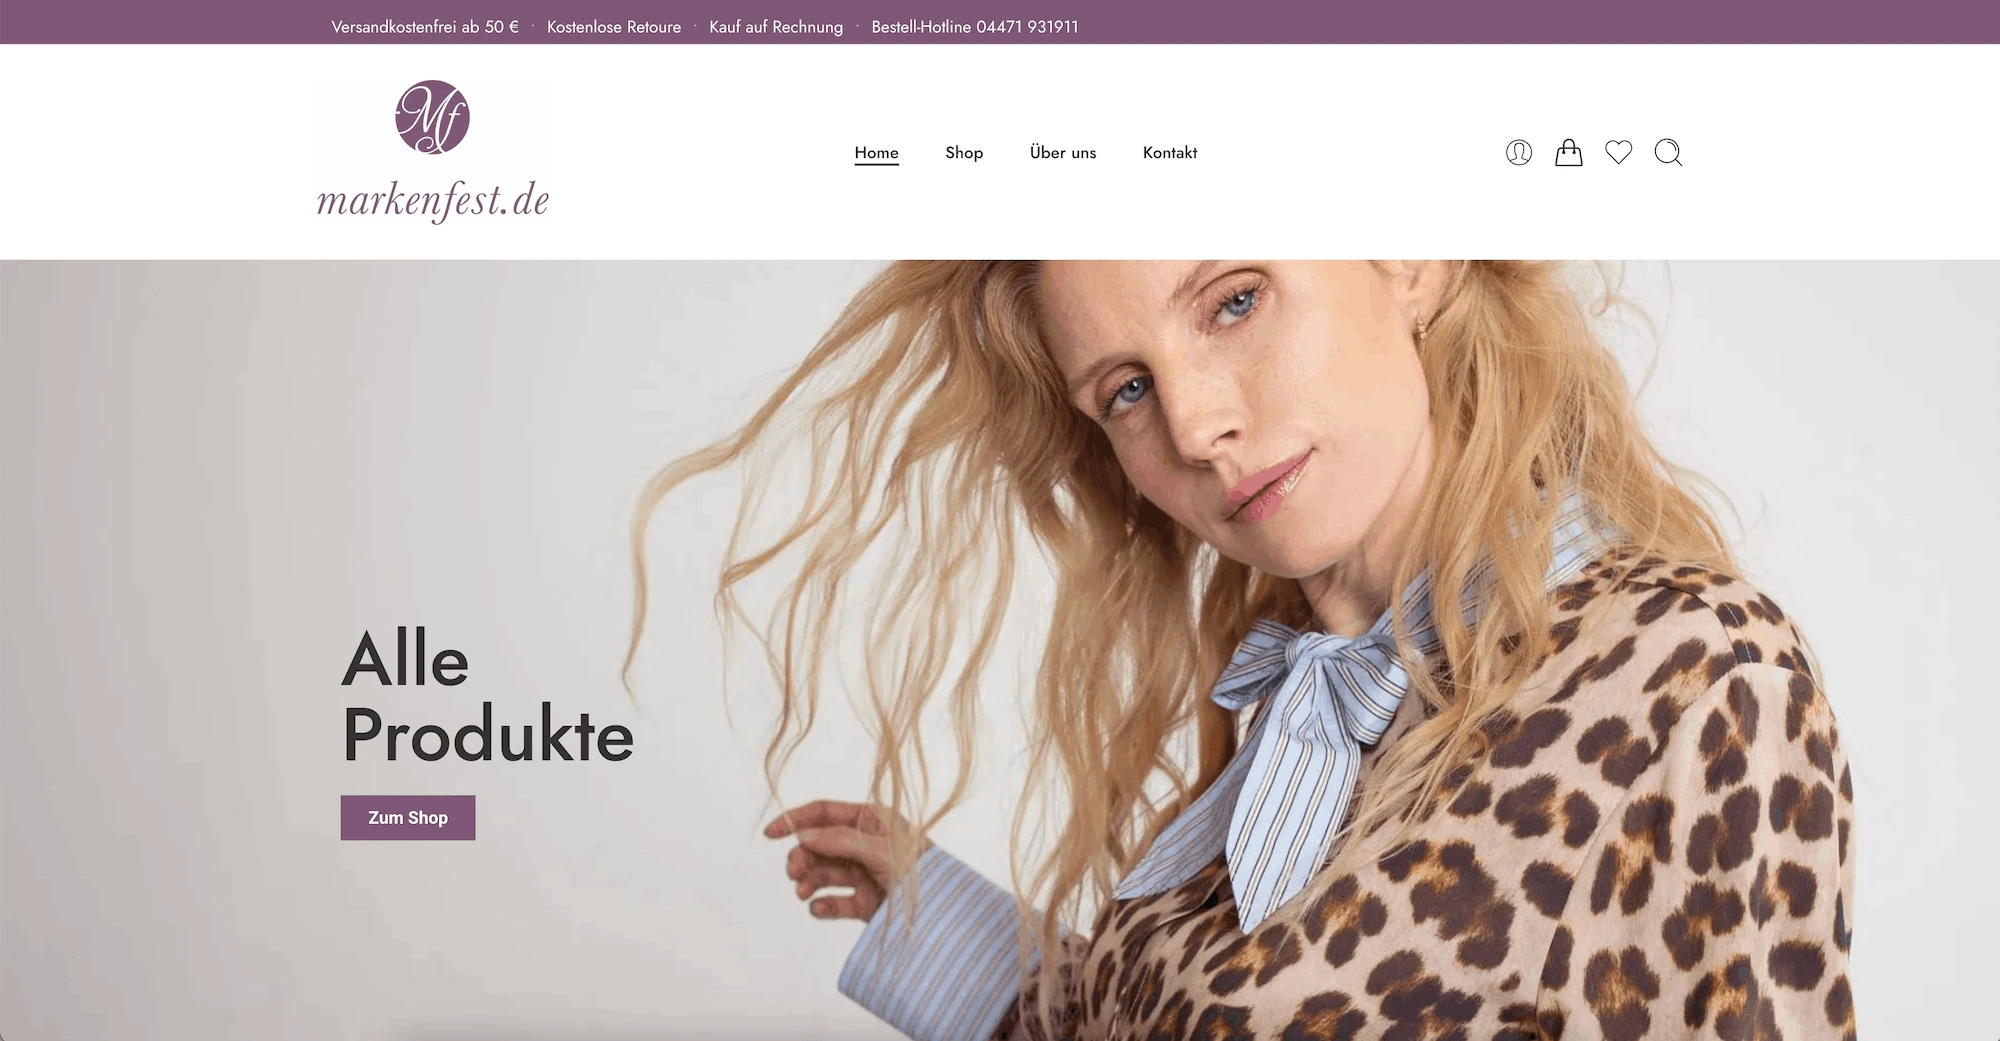
Markenfest
Stärkerer Online-Shop — Webdesign, Content und individuelle Shop-Funktionen.
Website ansehen ↗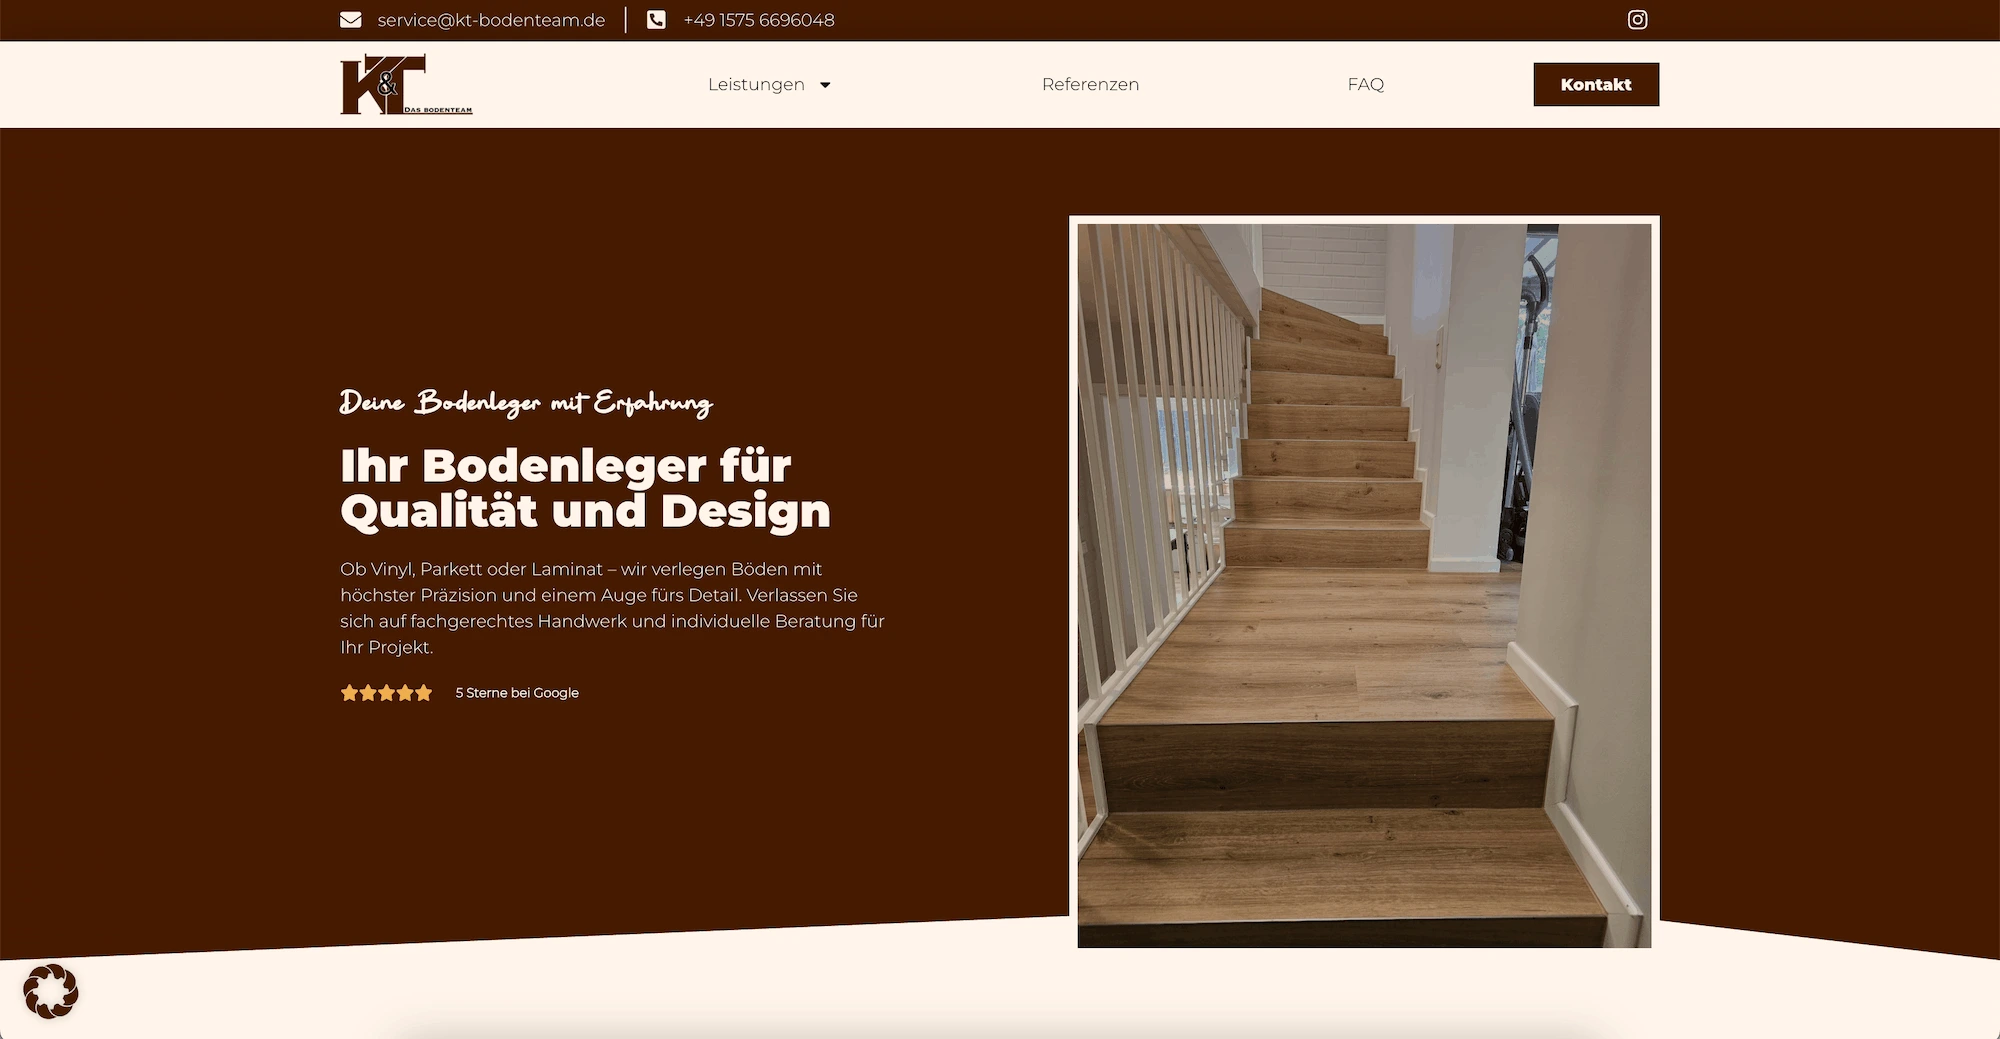
KT Bodenteam
Professioneller Auftritt für einen Bodenleger — Vorher-Nachher-Slider und regionale SEO.
Website ansehen ↗
Potassco Solutions
Klare Website für ein KI-Unternehmen, die komplexe Technologie verständlich macht.
Website ansehen ↗FAQ — Joomla gehackt.
Was mache ich zuerst, wenn Joomla gehackt wurde?
Nicht löschen, sondern sichern: Protokolle herunterladen, eine Dateiliste mit Änderungsdaten erzeugen, den befallenen Zustand als Beweis sichern. Dann Passwörter ändern und klären, ob personenbezogene Daten betroffen sind.
Warum nicht sofort bereinigen?
Weil mit dem Löschen die Spur verschwindet. Wer bereinigt, ohne das Einfallstor zu kennen, ist in zwei Wochen wieder da — und übersieht meist die zweite Hintertür.
Wie finde ich das Einfallstor?
Über die Dateiliste nach Änderungsdatum und die Serverprotokolle: Zeitpunkt der ersten Dateiänderung suchen und sehen, welche Zugriffe kurz davor erfolgten. Das ist meist eindeutig.
Bereinigen oder neu aufbauen?
Meist neu aufbauen: frischer Kern, Erweiterungen aus Originalquellen, Inhalte aus der bereinigten Datenbank. Besonders wenn der Zeitpunkt des Einbruchs unklar ist — dann können auch vorhandene Sicherungen befallen sein.
Muss ich den Vorfall melden?
Wenn personenbezogene Daten betroffen sein könnten, gilt eine Frist von 72 Stunden ab Bekanntwerden — nicht ab Ende der Bereinigung. Die Bewertung macht dein Datenschutzbeauftragter oder Anwalt.
Was ist die wirksamste Absicherung bei Joomla?
Eine aktuelle Fassung mit zeitnahen Updates. Dazu: ausführbare Dateien im Medienverzeichnis serverseitig unterbinden — das schließt einen ganzen Angriffsweg und wird selten gemacht.
 Das bin ich – rechts im Bild
Erzähl mir, was an deinem Joomla klemmt.
Schreib mir die Adresse, die Joomla-Version und was passiert ist. Bei einem laufenden Ausfall schreib das in die erste Zeile — dann sehe ich es sofort.
Antwort meist innerhalb von 24 Stunden · hallo@manuelkillert.de