Joomla im Betrieb — Pflege entscheidet über Sicherheit.
Bei keinem anderen verbreiteten System ist der Unterschied zwischen gepflegt und ungepflegt so groß wie bei Joomla. Ein aktuelles, aufgeräumtes Joomla ist solide. Ein zwei Jahre nicht angefasstes ist ein offenes Scheunentor.
Vier Dinge: Updates für Kern und Erweiterungen zeitnah, Sicherheitsmeldungen verfolgen, Sicherungen mit geprobter Rückspielung und ein Blick auf die Versionsfristen. Bei Joomla kommt ein fünfter Punkt dazu, der bei anderen Systemen weniger wiegt: konsequent aufräumen, weil alte Erweiterungsreste hier ein realer Angriffsweg sind.
Website down oder gehackt? Schreib mir per WhatsApp oder E-Mail mit Domain und kurzer Beschreibung — ich melde mich in der Regel innerhalb weniger Stunden, auch am Wochenende, wenn es brennt. Zugangsdaten bitte nie in der ersten Nachricht, sondern erst nach Absprache über einen sicheren Weg.
Warum Pflege bei Joomla zählt.
Joomla hat keinen schlechteren Kern als vergleichbare Systeme. Was es hat, ist eine große Zahl alter Installationen im Netz — und automatisierte Angriffe suchen genau danach.
Dazu kommt eine Besonderheit: Durch die Architekturwechsel zwischen den Hauptversionen haben viele Erweiterungshersteller aufgegeben. In gewachsenen Installationen liegen deshalb oft Reste, die niemand mehr pflegt und die trotzdem über ihre Adresse erreichbar sind.
Die typische Eskalation: zwei Jahre keine Updates, eine bekannte Lücke in einer alten Erweiterung, ein automatisierter Angriff — und dann ein Wochenende mit Bereinigung und Meldepflicht (Joomla gehackt).
Updates.
| Art | Rhythmus | Hinweis |
|---|---|---|
| Sicherheitsupdates des Kerns | Sofort | Höchste Priorität |
| Nebenversionen des Kerns | Zeitnah | Über die eingebaute Funktion |
| Erweiterungen | Monatlich | Vor dem Kern aktualisieren |
| Hauptversionssprung | Geplant | Mit Testumgebung |
| PHP-Version | Abgestimmt | Zielversion beachten |
Die Reihenfolge in Zeile drei ist wichtig: Erweiterungen vor dem Kern. Umgekehrt brechen sie zuverlässig.
Joomla meldet verfügbare Updates im Backend — das ist bequem und wird trotzdem oft übersehen, weil niemand regelmäßig hineinschaut. Eine Benachrichtigung per Mail lässt sich einrichten und lohnt sich (Update und Migration).
Vor jedem Update: Sicherung. Bei Nebenversionen reicht das; bei Hauptversionssprüngen gehört eine Testumgebung dazu.
Sicherheitsmeldungen.
Das Joomla-Projekt veröffentlicht Sicherheitsmeldungen zum Kern, und es gibt eine Liste verwundbarer Erweiterungen von Drittanbietern. Beides zu verfolgen kostet nichts außer Aufmerksamkeit.
Besonders die zweite Quelle ist bei Joomla wertvoll, weil die meisten Einbrüche über Erweiterungen laufen. Wenn eine deiner Erweiterungen dort auftaucht, ist sofortiges Handeln angesagt — entweder aktualisieren oder entfernen.
Die Reaktionszeit entscheidet: Eine veröffentlichte Lücke ist auch für Angreifer eine Information. Innerhalb weniger Tage geschlossen ist kein Problem; Wochen offen wird eines.
Sicherungen.
- Dateien und Datenbank — beides.
- Mehrere Stände, weil Schäden verzögert auffallen.
- Außerhalb des Servers.
- Automatisch, nicht von Hand.
- Rückspielung einmal geprobt.
- Zugriff geklärt: Kommst du selbst heran?
Punkt zwei ist bei Joomla besonders wichtig: Nach einem Einbruch sitzt der Angreifer oft Wochen unbemerkt im System. Eine Sicherung von vor drei Wochen kann die Hintertür bereits enthalten — deshalb mehrere Stände über einen längeren Zeitraum.
Punkt fünf trennt eine Sicherung von einer Hoffnung. Probier es einmal in einer ruhigen Stunde aus (Backups).
Überwachung.
- Erreichbarkeit mit Benachrichtigung.
- Zertifikat vor Ablauf (SSL).
- Domain vor Ablauf.
- Dateiänderungen — bei Joomla besonders sinnvoll.
- Benutzerliste: Sind neue Super-User dazugekommen?
- Protokolle auf auffällige Zugriffsmuster.
- Mailversand, mit gelegentlichem Test.
Punkt vier und fünf sind die joomlaspezifischen: Eine Überwachung, die meldet, wenn sich Dateien unerwartet ändern oder ein neuer Super-User entsteht, erkennt einen Einbruch früh — und früh erkannt ist der Unterschied zwischen einer Stunde und einem Wochenende.
Versionsplanung.
Joomla veröffentlicht Hauptversionen und Langzeitfassungen in einem festen Rhythmus, bei dem jede Fassung zuerst Fehlerbehebungen und danach noch eine Weile Sicherheitsupdates erhält.
Daraus folgt dieselbe Regel wie bei anderen Systemen: Wenn die Fehlerbehebungen deiner Fassung auslaufen, gehört der nächste Schritt terminiert — nicht erst, wenn die Sicherheitsupdates enden.
Bei Joomla kommt die Besonderheit dazu, dass ein Sprung von Joomla 3 eine Migration ist und kein Update. Wer dort noch steht, sollte das nicht als Routineaufgabe einplanen (Versionsfristen).
Aufräumen.
Bei Joomla kein Komfortthema, sondern Sicherheitsarbeit. Einmal im Jahr, am besten vor einem geplanten Update:
- Erweiterungsliste durchgehen — genutzt, veraltet, eingestellt?
- Verwaiste Einträge über die Bereinigungsfunktion entfernen.
- Dateisystem prüfen auf Verzeichnisse ohne Eintrag in der Verwaltung.
- Datenbank auf Tabellen entfernter Erweiterungen durchsehen.
- Benutzerliste: Wer braucht noch Zugang?
- Unbenutzte Module und Menüpunkte entfernen.
- Temporäres Verzeichnis leeren.
- Plugin-Reihenfolge ansehen.
Punkt drei ist der sicherheitsrelevante: Verzeichnisse alter Erweiterungen sind weiterhin über ihre Adresse erreichbar, auch wenn in der Verwaltung nichts mehr davon steht. Genau das ist ein verbreiteter Einfallsweg (Erweiterungen).
Grundabsicherung.
- Backend-Zugriff beschränken auf bekannte Adressen oder mit zusätzlichem Passwortschutz.
- Zwei-Faktor-Anmeldung für alle Super-User.
- Starke, einzelne Passwörter.
- Ausführbare Dateien im Medienverzeichnis serverseitig unterbinden.
- Dateirechte eng setzen.
- Versionsangabe verbergen.
- Nicht genutzte Erweiterungen entfernen, nicht nur deaktivieren.
Punkt vier ist eine der wirksamsten Einzelmaßnahmen bei Joomla und wird selten gemacht. Wenn im Upload-Verzeichnis nichts ausgeführt werden kann, ist ein ganzer Angriffsweg zu — das ist eine Einstellung auf Serverebene und einmalige Arbeit.
Was du selbst machen kannst.
- Update-Hinweise im Backend beachten, nicht wegklicken.
- Benutzerliste prüfen — sind unbekannte Konten dazugekommen?
- Weiterleitungsverwaltung ansehen: Welche Adressen laufen ins Leere?
- Testformular einmal im Monat absenden.
- Speicherplatz im Blick behalten.
- Inhaltliches Aufräumen.
Punkt zwei ist bei Joomla besonders wertvoll: Ein neuer Super-User, den niemand angelegt hat, ist das deutlichste Warnzeichen überhaupt — und in zehn Sekunden geprüft.
Was ich übernehme.
- Updates für Kern und Erweiterungen, mit Sicherung und Testlauf.
- Sicherheitsmeldungen verfolgen und reagieren.
- Sicherungen einrichten, prüfen und eine Rückspielung proben.
- Überwachung von Erreichbarkeit, Dateiänderungen und Benutzerliste.
- Grundabsicherung einrichten.
- Versionsfristen im Blick behalten und rechtzeitig planen.
- Jährliches Aufräumen.
- Ansprechbar sein, wenn etwas ist.
Was gesondert läuft: Hauptversionssprünge und Migrationen, größere Umbauten, neue Funktionen und die Bereinigung nach einem Einbruch. Das sage ich vorher, damit es keine Überraschung gibt.
Notfall.
Wenn es brennt, zählt Vorbereitung mehr als Tempo. Was vorher geklärt sein sollte: Wo liegen die Zugänge, wer darf was, wo sind die Sicherungen, wie erreicht man den Hoster.
Bei Joomla kommt dazu: Gibt es Zugriff auf die Datenbank? Das ist der Notweg für fast alles — Passwort setzen, Erweiterung deaktivieren, Super-User anlegen. Ohne diesen Zugriff wird aus einer Viertelstunde ein halber Tag (Kein Zugang).
Deshalb gehört zu einer Betreuung eine Übersicht aller Zugänge an einem Ort, an den mehr als eine Person kommt (Notfall-Support).
Wenn du nicht weiterkommst.
Wenn du dich nicht selbst darum kümmern willst oder nicht weißt, ob dein Joomla überhaupt gepflegt wird. Ich finde die Ursache, behebe sie und erkläre dir, was passiert ist. Bei einem laufenden Ausfall hilft der Notfall-Support, dauerhaft begleitet die Joomla-Wartung.
Ursache finden, Website wieder zum Laufen bringen, kurzer Bericht — meist am selben Tag.
Für Anpassungen, Fehlerbehebung und Beratung nach Aufwand, abgerechnet in 15-Minuten-Schritten.
Updates, Backups, Sicherheitscheck, Monitoring — Kleinigkeiten inklusive.
Orientierungswerte, keine Fixpreise — nach einem kurzen Gespräch bekommst du ein Festpreisangebot.
Wer hilft.
Ich bin Manuel Killert, Webentwickler aus Quakenbrück. Content-Management-Systeme sind mein Fachgebiet — ich arbeite seit Jahren damit, unterrichte das Thema als Dozent und kenne die Systeme nicht nur aus der Anwendung, sondern von innen: Datenmodell, Rechtekonzept, Templating, Erweiterungsarchitektur, Caching, Betrieb.
Bei Joomla ist das besonders nützlich, weil viele Installationen über Jahre gewachsen sind und mehrere Hauptversionen hinter sich haben. Die Störungen kommen dann selten aus dem Kern, sondern aus dem, was sich angesammelt hat: Erweiterungen aus einer anderen Epoche, Überreste alter Templates, Konfiguration an mehreren Stellen gleichzeitig.
Was du bekommst: eine Diagnose in verständlicher Sprache, eine Behebung, die hält, und eine ehrliche Einschätzung dazu, ob deine Installation weiterbetrieben, aktualisiert oder abgelöst gehört — auch wenn die Antwort lautet, dass alles so bleiben kann.
Echte Projekte — live ansehen.
WordPress-Websites, die ich gebaut habe oder laufend betreue.
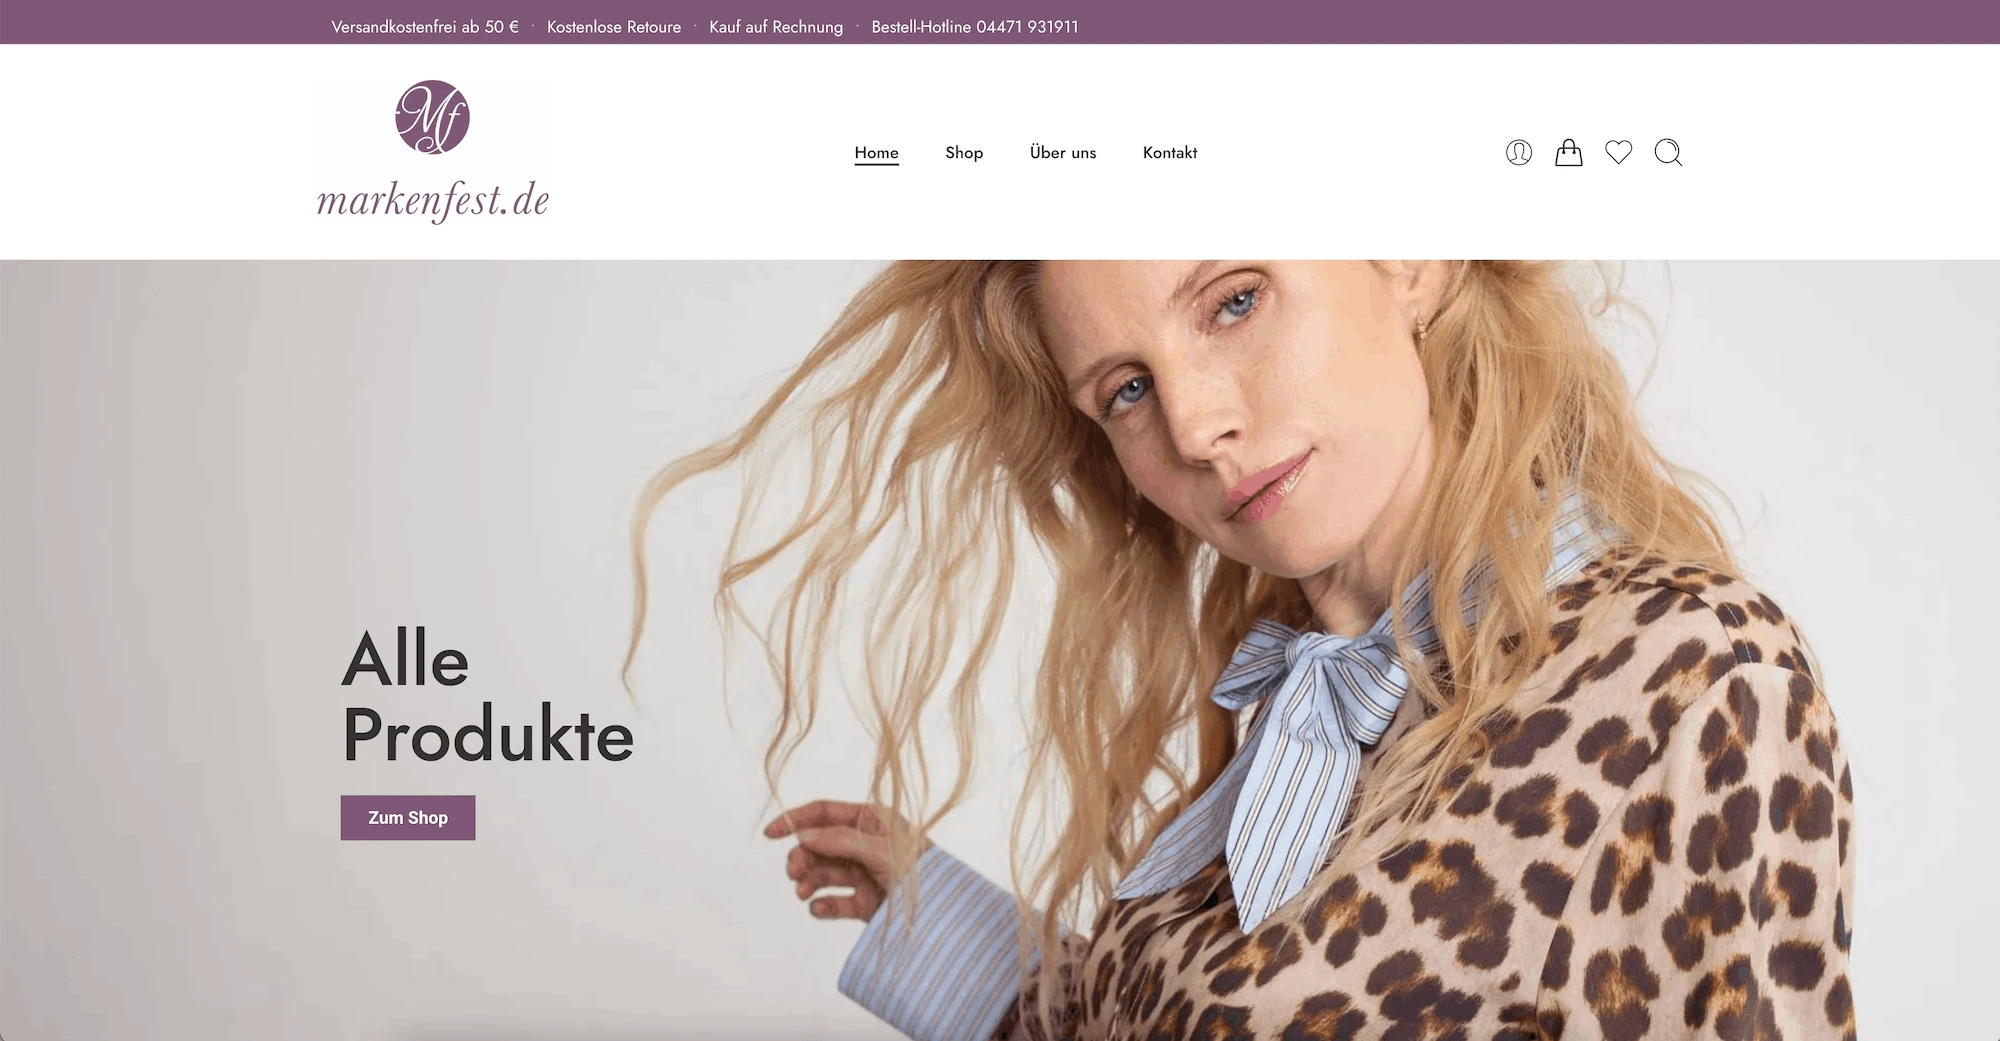
Markenfest
Stärkerer Online-Shop — Webdesign, Content und individuelle Shop-Funktionen.
Website ansehen ↗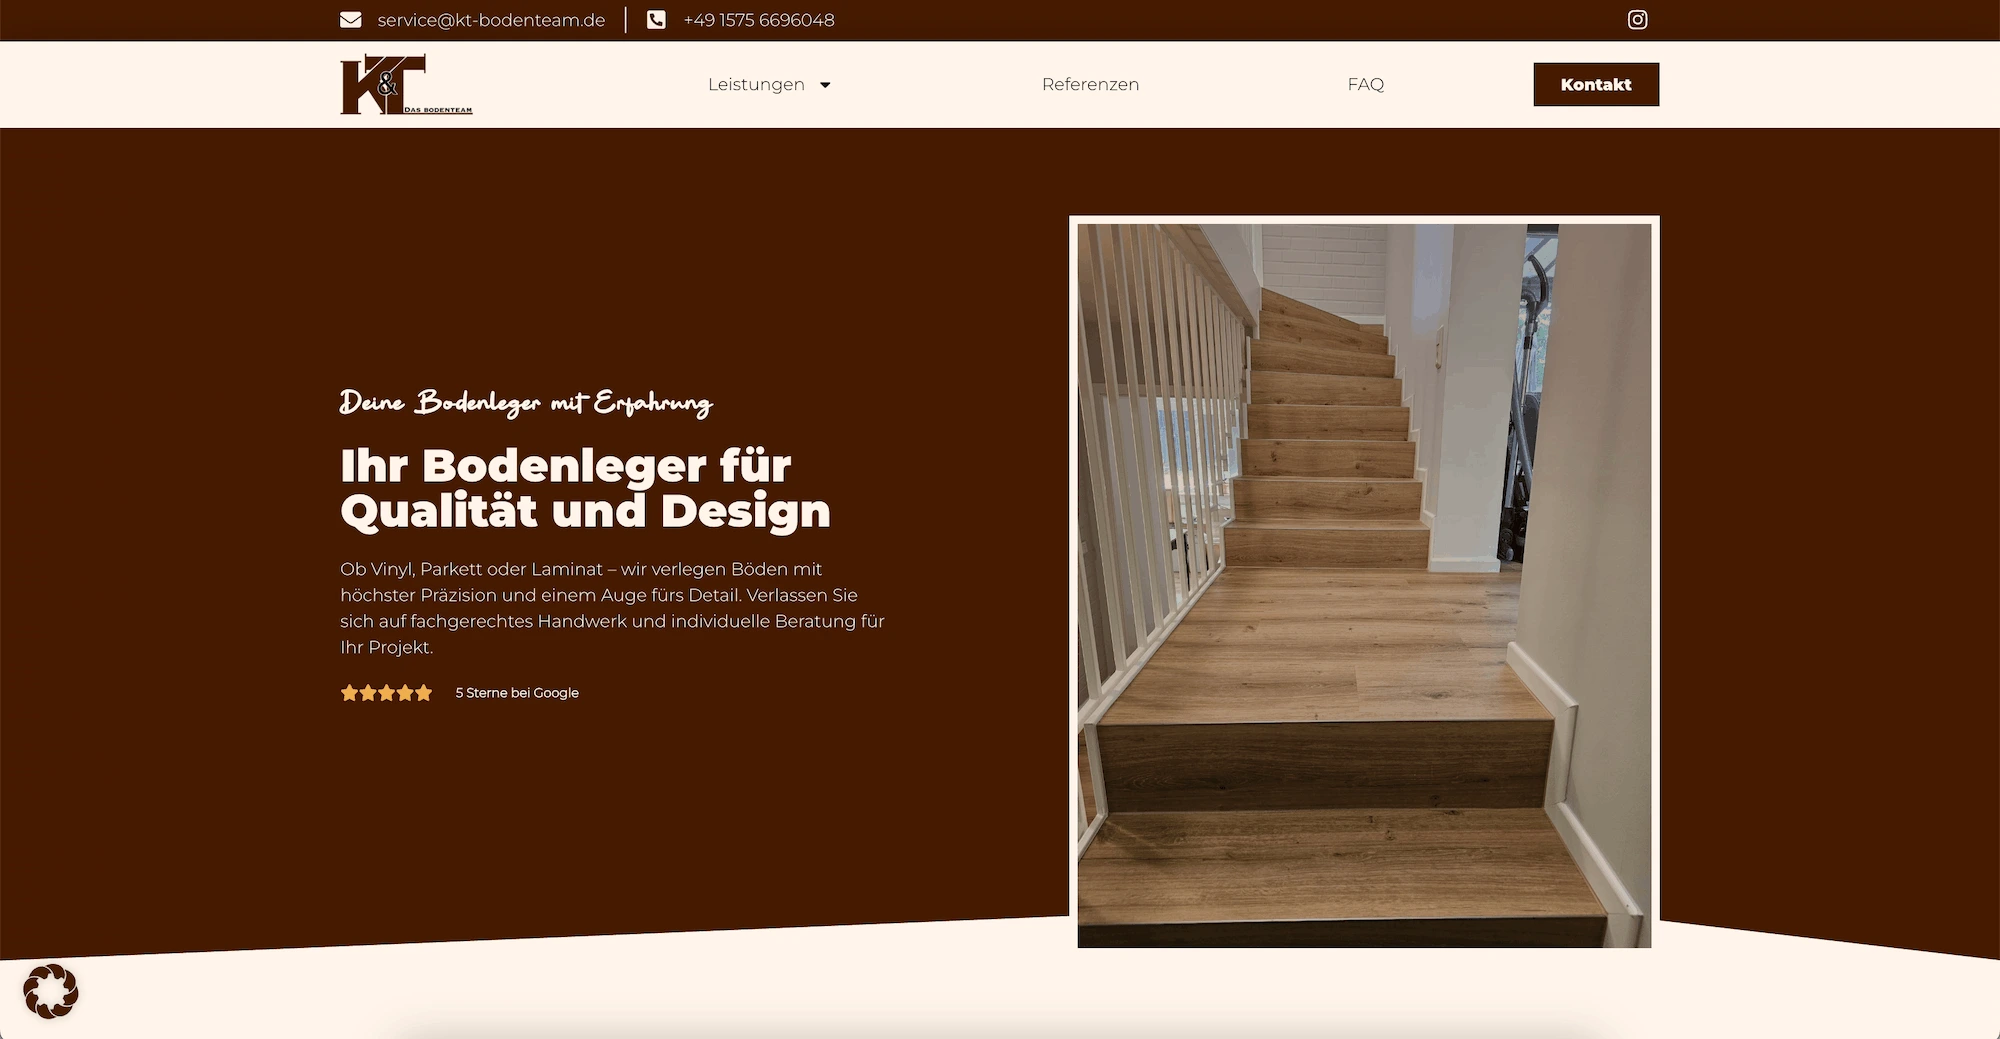
KT Bodenteam
Professioneller Auftritt für einen Bodenleger — Vorher-Nachher-Slider und regionale SEO.
Website ansehen ↗
Potassco Solutions
Klare Website für ein KI-Unternehmen, die komplexe Technologie verständlich macht.
Website ansehen ↗FAQ — Joomla-Wartung.
Warum ist Pflege bei Joomla besonders wichtig?
Nicht weil der Kern schlechter wäre, sondern weil viele alte Installationen im Netz stehen und automatisierte Angriffe genau danach suchen. Dazu kommen Reste eingestellter Erweiterungen, die weiterhin erreichbar sind.
Erweiterungen oder Kern zuerst aktualisieren?
Erweiterungen zuerst. Auf altem Stand brechen sie nach einem Kernsprung zuverlässig.
Welche Sicherheitsquellen sollte ich verfolgen?
Die Sicherheitsmeldungen des Joomla-Projekts und die Liste verwundbarer Erweiterungen von Drittanbietern. Die zweite ist besonders wertvoll, weil die meisten Einbrüche über Erweiterungen laufen.
Warum mehrere Sicherungsstände?
Weil ein Angreifer oft Wochen unbemerkt im System sitzt. Eine Sicherung von vor drei Wochen kann die Hintertür bereits enthalten.
Was ist die wirksamste Einzelmaßnahme?
Ausführbare Dateien im Medienverzeichnis serverseitig unterbinden. Das schließt einen ganzen Angriffsweg, ist einmalige Arbeit und wird selten gemacht.
Was kann ich selbst in zehn Sekunden prüfen?
Die Benutzerliste. Ein neuer Super-User, den niemand angelegt hat, ist das deutlichste Warnzeichen überhaupt.
 Das bin ich – rechts im Bild
Erzähl mir, was an deinem Joomla klemmt.
Schreib mir die Adresse, die Joomla-Version und was passiert ist. Bei einem laufenden Ausfall schreib das in die erste Zeile — dann sehe ich es sofort.
Antwort meist innerhalb von 24 Stunden · hallo@manuelkillert.de