SPF, DKIM, DMARC — drei Zeilen, die über Zustellung entscheiden.
Früher waren diese Einträge Kür. Heute sortieren die großen Anbieter Mails ohne sie aus oder nehmen sie gar nicht erst an. Wer geschäftlich Mails verschickt, braucht alle drei — und zwar richtig, nicht irgendwie.
SPF sagt, welche Server in deinem Namen senden dürfen. DKIM signiert deine Mails, damit sich Echtheit und Unverändertheit prüfen lassen. DMARC legt fest, was mit Nachrichten passiert, die durchfallen, und lässt dir Berichte schicken. Alle drei sind Einträge im DNS. Wichtig: Es darf nur einen SPF-Eintrag geben, und DMARC wird schrittweise verschärft, nie sofort scharf gestellt.
Website down oder gehackt? Schreib mir per WhatsApp oder E-Mail mit Domain und kurzer Beschreibung — ich melde mich in der Regel innerhalb weniger Stunden, auch am Wochenende, wenn es brennt. Zugangsdaten bitte nie in der ersten Nachricht, sondern erst nach Absprache über einen sicheren Weg.
Warum das nötig ist.
Das Mailprotokoll stammt aus einer Zeit, in der niemand mit Missbrauch rechnete: Jeder Server darf behaupten, im Namen jeder Domain zu senden. Genau das nutzen Betrüger, um Mails zu verschicken, die aussehen, als kämen sie von dir.
Die drei Einträge schließen diese Lücke. Für dich haben sie zwei Wirkungen: Deine echten Mails werden zugestellt statt aussortiert, und jemand, der deinen Namen missbraucht, kommt nicht mehr durch. Der zweite Punkt ist bei Rechnungsbetrug der entscheidende (Mails landen im Spam).
SPF.
Ein TXT-Eintrag auf deiner Domain, der die Server auflistet, die in deinem Namen senden dürfen. Empfänger prüfen, ob die einliefernde Adresse in dieser Liste steht.
Drei Regeln, die regelmäßig verletzt werden:
- Genau ein Eintrag. Zwei SPF-Einträge machen die Prüfung ungültig — alle Versender gehören in denselben Eintrag.
- Begrenzte Verweistiefe. Verweise auf andere Dienste werden nachgeschlagen, und zu viele davon lassen die Prüfung fehlschlagen. Wer fünf Dienste einträgt, läuft in diese Grenze.
- Richtiger Abschluss. Die Angabe am Ende legt fest, wie strikt geprüft wird — üblich ist die strenge Variante, sobald du sicher bist, alle Versender zu kennen.
Wichtig zu wissen: SPF prüft die technische Absenderadresse, nicht die, die im Mailprogramm angezeigt wird. Deshalb reicht SPF allein nicht aus — dafür gibt es DMARC.
DKIM.
Deine Mails werden beim Versand signiert; der passende öffentliche Schlüssel liegt als DNS-Eintrag. Der Empfänger prüft damit, dass die Mail wirklich von dir stammt und unterwegs nicht verändert wurde.
Eingerichtet wird das beim jeweiligen Versanddienst — beim Hoster für deine Postfächer, beim Newsletter-Dienst für dessen Versand, beim Shop-Mailversand entsprechend. Jeder bekommt einen eigenen Kennzeichner, so dass mehrere Signaturen nebeneinander bestehen können.
Der große Vorteil gegenüber SPF: Die Signatur bleibt gültig, wenn eine Mail weitergeleitet wird. SPF scheitert in dem Fall, weil der weiterleitende Server nicht in deiner Liste steht — und genau das macht Weiterleitungen ohne DKIM so unzuverlässig.
DMARC.
Der Eintrag, der die beiden anderen zusammenführt. Er legt fest, was passieren soll, wenn eine Mail die Prüfungen nicht besteht, und er lässt dir Berichte zuschicken.
| Vorgabe | Wirkung |
|---|---|
| Nur beobachten | Nichts wird aussortiert, du bekommst Berichte |
| In Quarantäne | Verdächtige Mails landen im Spam-Ordner |
| Ablehnen | Verdächtige Mails werden gar nicht angenommen |
DMARC prüft zusätzlich, ob die angezeigte Absenderadresse zur geprüften Domain passt. Erst damit ist der Name, den der Empfänger sieht, tatsächlich geschützt.
Man beginnt immer mit der ersten Zeile. Wer sofort auf Ablehnen stellt, sortiert mit hoher Wahrscheinlichkeit eigene Mails aus — nämlich die von Diensten, an die niemand gedacht hat.
Die Reihenfolge.
- Alle Versender sammeln.
- SPF aufbauen, ein Eintrag mit allen Versendern.
- DKIM einrichten, bei jedem Dienst einzeln.
- DMARC im Beobachtungsmodus setzen, mit Berichtsadresse.
- Zwei bis vier Wochen Berichte lesen.
- Vergessene Versender ergänzen.
- Auf Quarantäne stellen, erst teilweise, dann ganz.
- Nach einigen Wochen auf Ablehnen.
Dieser Ablauf dauert ein bis zwei Monate. Das ist kein Zögern, sondern die einzige Art, es ohne Zustellausfälle zu machen.
Alle Versender sammeln.
Der Schritt, der über Erfolg entscheidet. Erfahrungsgemäß wird dabei immer etwas vergessen:
- Der Mailserver des Hosters für normale Postfächer.
- Die Website selbst — Formulare, Bestellbestätigungen, Passwortmails.
- Der Newsletter-Dienst.
- Das Buchhaltungs- oder Rechnungsprogramm, wenn es in deinem Namen versendet.
- Ein Ticketsystem oder Kundenportal.
- Terminbuchung, Bewertungsanfragen, Versanddienstleister.
- Das Büro-Paket, falls Mail darüber läuft.
- Geräte im Haus, die Mails schicken — Scanner, Warenwirtschaft.
Punkt zwei und acht sind die üblichen Verdächtigen. Besonders ein Multifunktionsgerät, das eingescannte Dokumente verschickt, taucht in keiner Dokumentation auf und fällt erst auf, wenn es nicht mehr geht (Shop-Mails).
Berichte lesen.
Im Beobachtungsmodus bekommst du täglich maschinenlesbare Berichte von den großen Anbietern. Sie zeigen, welche Server in deinem Namen gesendet haben und ob die Prüfungen bestanden wurden.
Die Dateien sind unlesbar, wenn man hineinschaut — dafür gibt es Auswertungsdienste, die daraus eine Übersicht machen. Für einen begrenzten Zeitraum reicht oft ein kostenloser.
Worauf du achtest: Server, die du nicht kennst und die bestehen — das sind vergessene eigene Dienste. Und Server, die du nicht kennst und die durchfallen — das sind entweder Weiterleitungen oder tatsächlicher Missbrauch deines Namens.
Schrittweise verschärfen.
Nach einigen Wochen ohne unerklärte Treffer gehst du weiter. Praktisch ist, zunächst nur einen Teil der Mails der schärferen Behandlung zu unterwerfen und diesen Anteil zu erhöhen — so begrenzt du den Schaden, falls doch etwas übersehen wurde.
Zwischen den Stufen jeweils ein bis zwei Wochen warten und die Berichte weiter ansehen. Und: Die Berichte auch danach weiter empfangen. Sie sind das Frühwarnsystem, wenn jemand deinen Namen missbraucht.
Shop- und Formular-Mails.
Mails, die die Website selbst verschickt, sind der häufigste blinde Fleck. Standardmäßig verschickt WordPress sie direkt über den Webserver — ohne Signatur, oft von einer Adresse, die es gar nicht gibt. Solche Mails fallen bei strenger Prüfung durch.
Richtig ist, den Versand über ein echtes Postfach oder einen Versanddienst laufen zu lassen. Dann gelten dieselben Prüfungen wie für deine normale Post, und die Bestellbestätigung kommt an (Mails kommen nicht an, Bestellbestätigung).
Achte dabei auf die Absenderadresse: Sie muss zu deiner Domain gehören. Eine Bestellbestätigung, die im Namen des Kunden abgeschickt wird, damit die Antwort an ihn geht, fällt bei jeder Prüfung durch — dafür gibt es das Antwort-an-Feld.
Typische Fehler.
- Zwei SPF-Einträge nebeneinander.
- Zu viele Verweise im SPF, Grenze überschritten.
- DMARC sofort auf Ablehnen ohne Beobachtungsphase.
- Berichtsadresse ist ein Postfach, das niemand liest.
- DKIM nur beim Hoster, nicht beim Newsletter-Dienst.
- Nach einem Domainumzug fehlen die Einträge (Domain umziehen).
- Absenderadresse der Website gehört nicht zur Domain.
- Nur die Hauptdomain abgesichert, Subdomains vergessen.
Prüfen.
- Prüfdienst aufrufen, der alle drei Einträge bewertet.
- Testmail an einen Prüfdienst schicken, der die Kopfzeilen auswertet.
- Je eine Mail aus jedem System senden — Postfach, Formular, Shop, Newsletter.
- Kopfzeilen ansehen beim Empfänger: Stehen dort drei bestandene Prüfungen?
- An mehrere Anbieter senden, die prüfen unterschiedlich streng.
- Berichte weiter beobachten.
Punkt drei ist der wichtige: Eine bestandene Prüfung für dein Postfach sagt nichts über die Bestellbestätigung aus deinem Shop.
Wenn du nicht weiterkommst.
Wenn Mails im Spam landen oder du die Einträge sauber aufsetzen willst, ohne dabei die eigene Post auszusperren. Ich übernehme das: Einrichtung, Umzug oder Fehlersuche — und ich rede mit dem Hoster, damit du es nicht musst. Bei einem laufenden Ausfall hilft der Notfall-Support, dauerhaft begleitet die WordPress-Wartung.
Ursache finden, Website wieder zum Laufen bringen, kurzer Bericht — meist am selben Tag.
Für Anpassungen, Fehlerbehebung und Beratung nach Aufwand, abgerechnet in 15-Minuten-Schritten.
Updates, Backups, Sicherheitscheck, Monitoring — Kleinigkeiten inklusive.
Orientierungswerte, keine Fixpreise — nach einem kurzen Gespräch bekommst du ein Festpreisangebot.
Wer hilft.
Ich bin Manuel Killert, Webentwickler aus Quakenbrück. Ich betreue Websites und Shops und kümmere mich dabei um das, was darunter liegt: Server, Domains, Zertifikate, Mailversand. Das ist selten die Arbeit, über die jemand spricht — aber sie entscheidet darüber, ob die Website erreichbar ist und ob Mails ankommen.
Ich arbeite mit dem Hoster, den du hast, statt dir einen neuen zu verkaufen. Ich bekomme keine Provisionen von Hostern, und wenn dein jetziger Anbieter passt, sage ich das. Wenn er nicht passt, sage ich auch das — mit Begründung, nicht mit Empfehlungslink.
Was ich nicht mache: eigene Server vermieten oder deinen Betrieb dauerhaft als Rechenzentrum übernehmen. Ich richte ein, ziehe um, repariere und übergebe — und auf Wunsch überwache ich den Betrieb im Rahmen der laufenden Betreuung.
Echte Projekte — live ansehen.
WordPress-Websites, die ich gebaut habe oder laufend betreue.
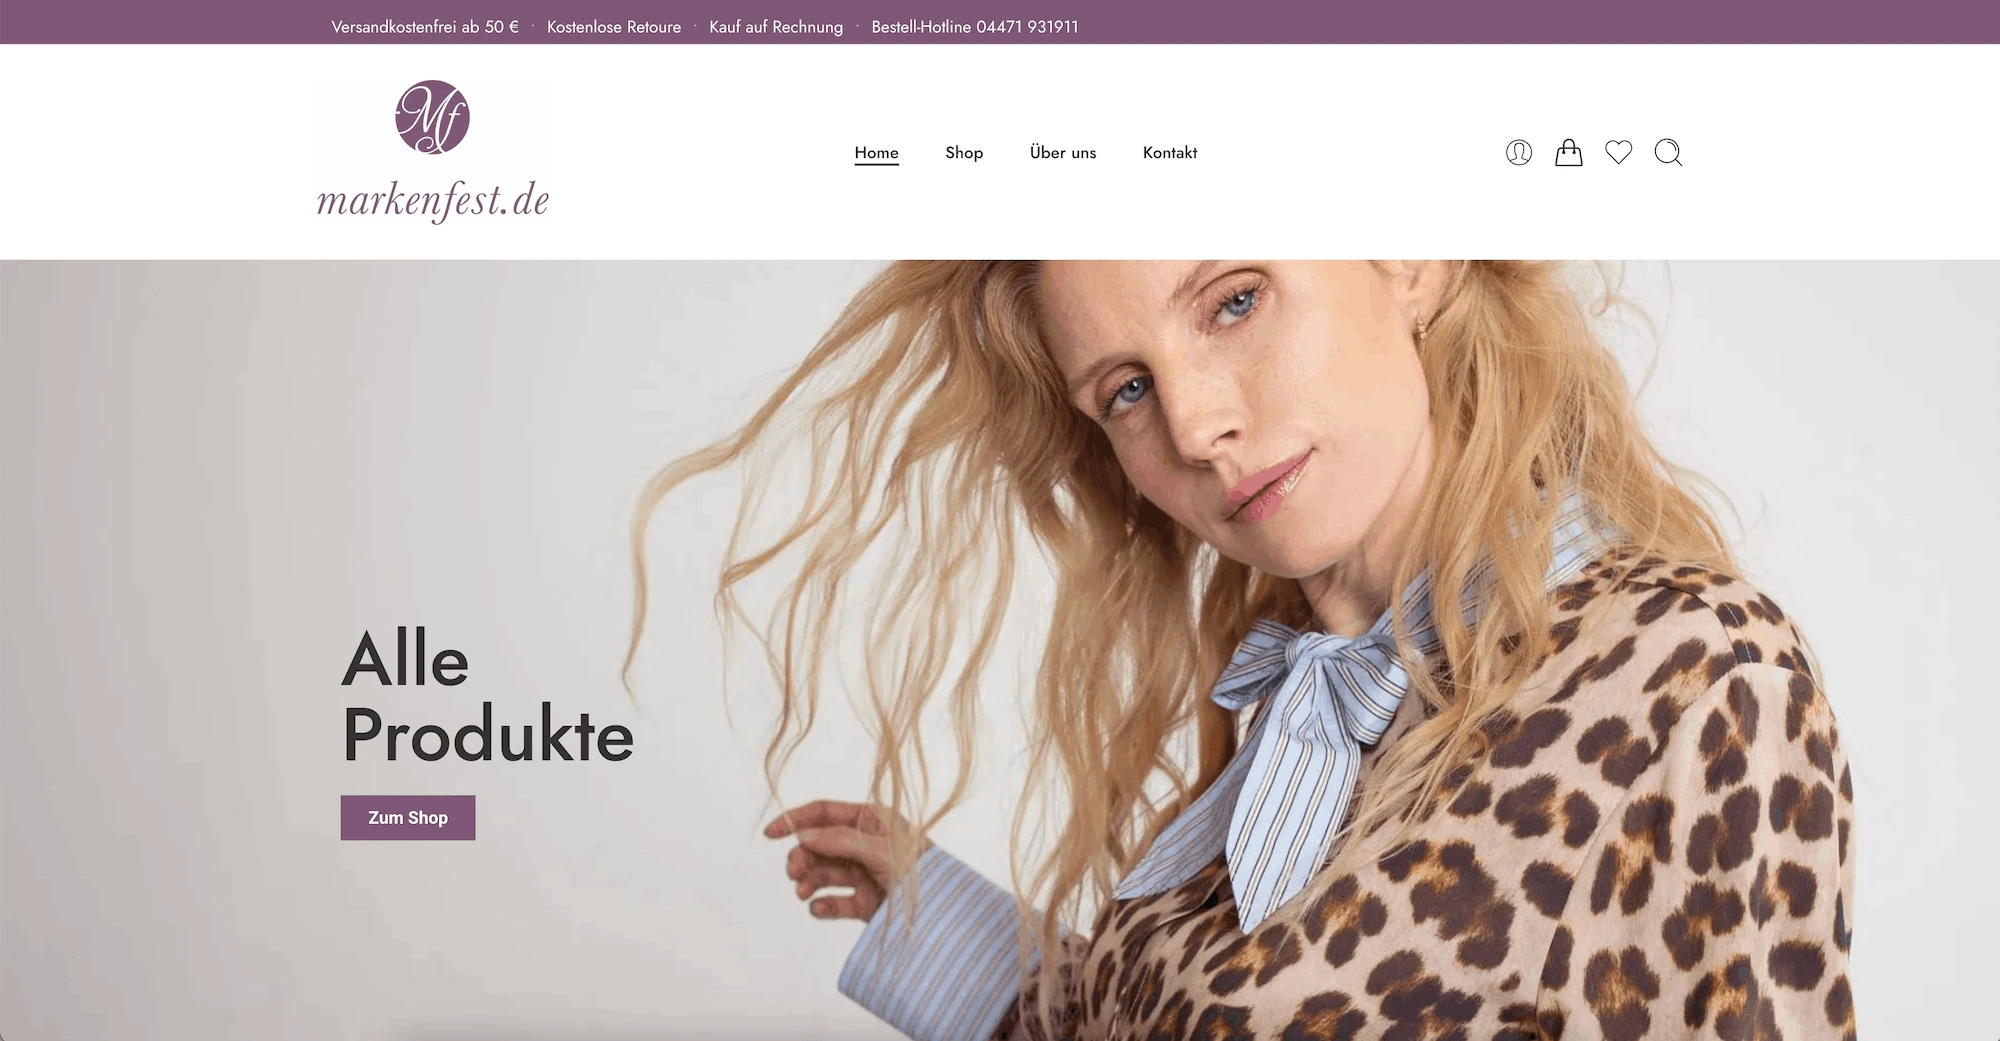
Markenfest
Stärkerer Online-Shop — Webdesign, Content und individuelle Shop-Funktionen.
Website ansehen ↗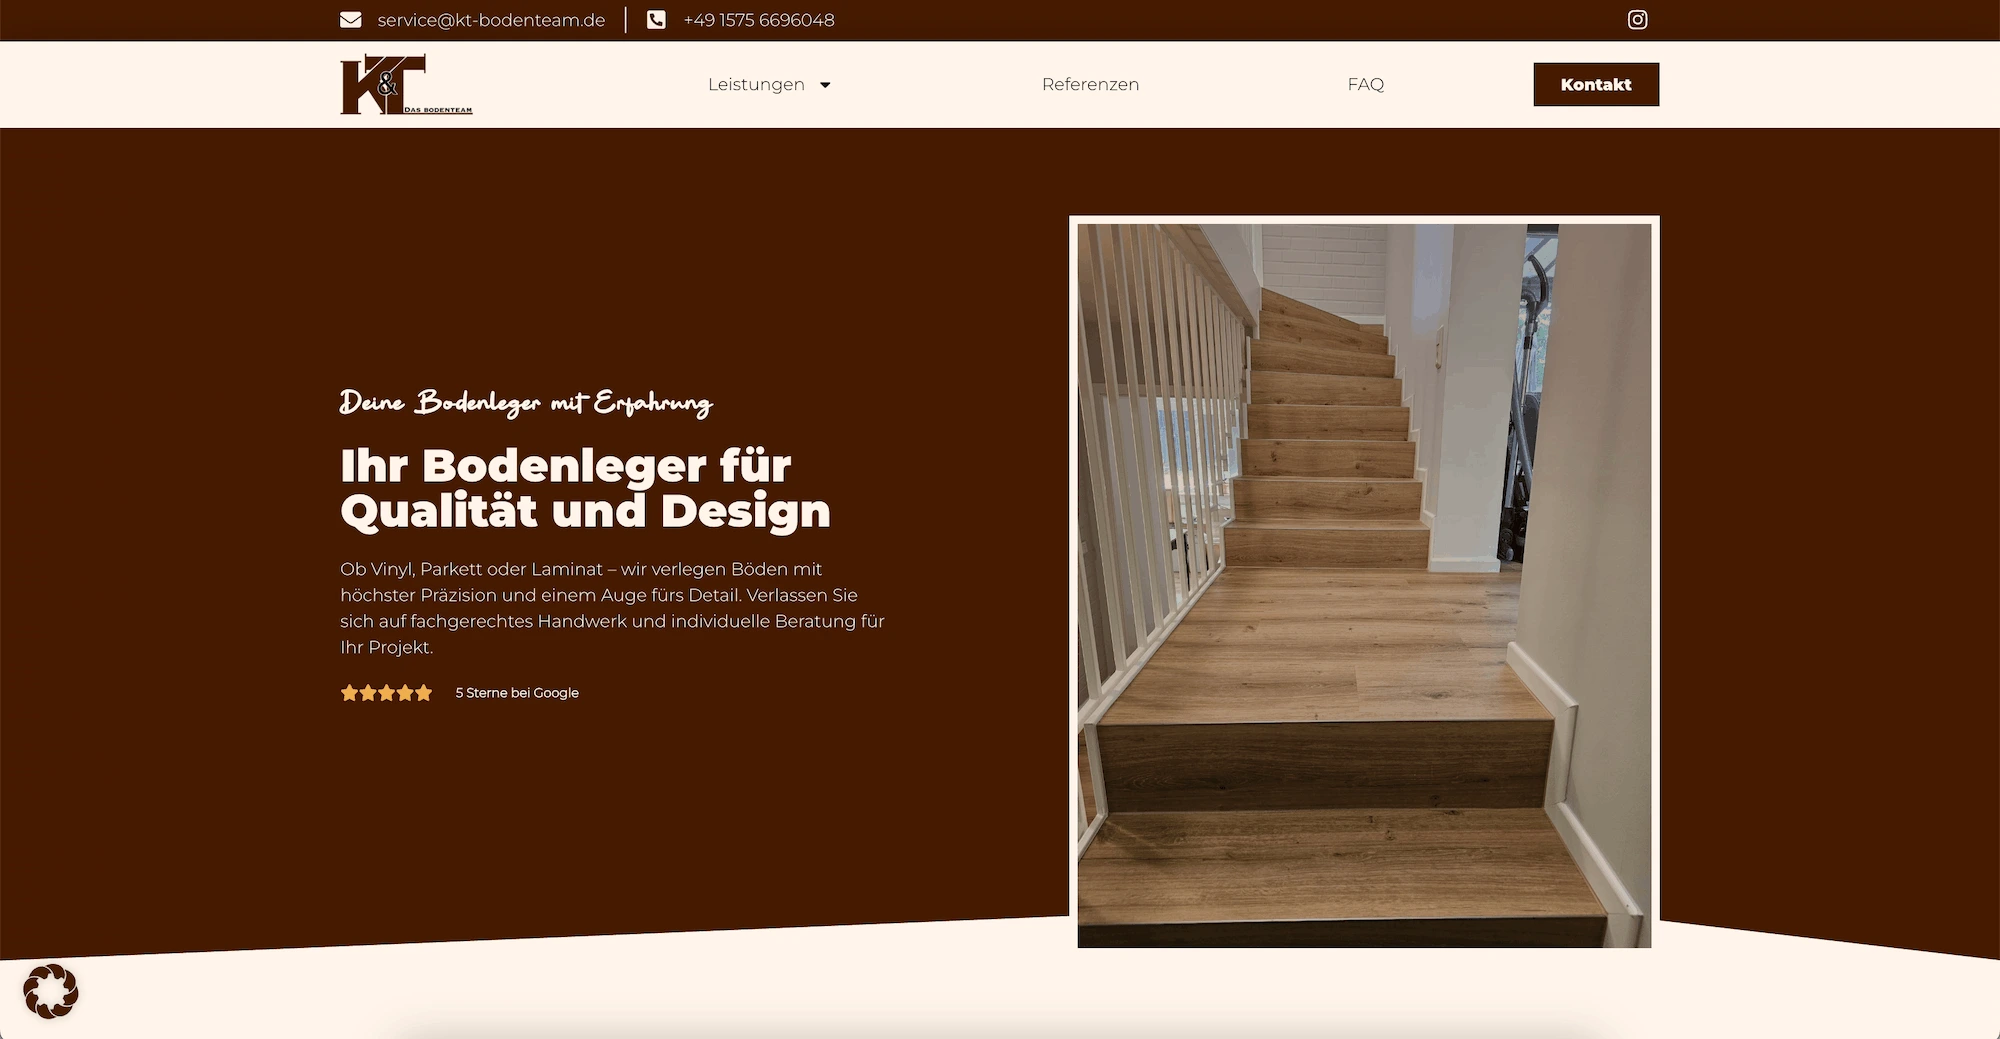
KT Bodenteam
Professioneller Auftritt für einen Bodenleger — Vorher-Nachher-Slider und regionale SEO.
Website ansehen ↗
Potassco Solutions
Klare Website für ein KI-Unternehmen, die komplexe Technologie verständlich macht.
Website ansehen ↗FAQ — SPF, DKIM, DMARC.
Was machen SPF, DKIM und DMARC?
SPF legt fest, welche Server in deinem Namen senden dürfen. DKIM signiert deine Mails, damit Echtheit und Unverändertheit prüfbar sind. DMARC bestimmt, was mit durchgefallenen Mails passiert, und liefert Berichte.
Darf ich mehrere SPF-Einträge haben?
Nein, genau einen. Zwei machen die Prüfung ungültig. Alle Versender gehören in denselben Eintrag — und auch dort gibt es eine Grenze für die Zahl der Verweise.
Kann ich DMARC sofort auf Ablehnen stellen?
Besser nicht. Beginne im Beobachtungsmodus, lies zwei bis vier Wochen die Berichte, ergänze vergessene Versender und verschärfe dann schrittweise. Sonst sortierst du eigene Mails aus.
Welche Versender werden am häufigsten vergessen?
Die Website selbst mit Formular- und Bestellmails, und Geräte im Haus wie ein Scanner, der eingescannte Dokumente verschickt. Beide tauchen in keiner Dokumentation auf.
Warum reicht SPF allein nicht?
SPF prüft die technische Absenderadresse, nicht die im Mailprogramm angezeigte. Erst DMARC verlangt, dass beide zusammenpassen — und erst damit ist der Name geschützt, den der Empfänger sieht.
Warum scheitern weitergeleitete Mails an SPF?
Weil der weiterleitende Server nicht in deiner Liste steht. Die DKIM-Signatur bleibt dagegen gültig — deshalb sind Weiterleitungen ohne DKIM unzuverlässig.
 Das bin ich – rechts im Bild
Erzähl mir, wo dein Hosting klemmt.
Schreib mir, bei wem du bist, was passiert ist und ob gerade etwas nicht erreichbar ist. Bei einem laufenden Ausfall schreib das in die erste Zeile — dann sehe ich es sofort.
Antwort meist innerhalb von 24 Stunden · hallo@manuelkillert.de